Ravelon ID
SSH-Schlüssel unter einer Adresse
Wähle einen Handle für die öffentlichen SSH-Schlüssel deiner Geräte unter id.ravelon.app/@handle. Ein Befehl trägt sie auf einem Server ein. Danach meldest du dich von diesen Geräten an, ohne jeden Schlüssel einzeln zu kopieren.
Kostenlos registrieren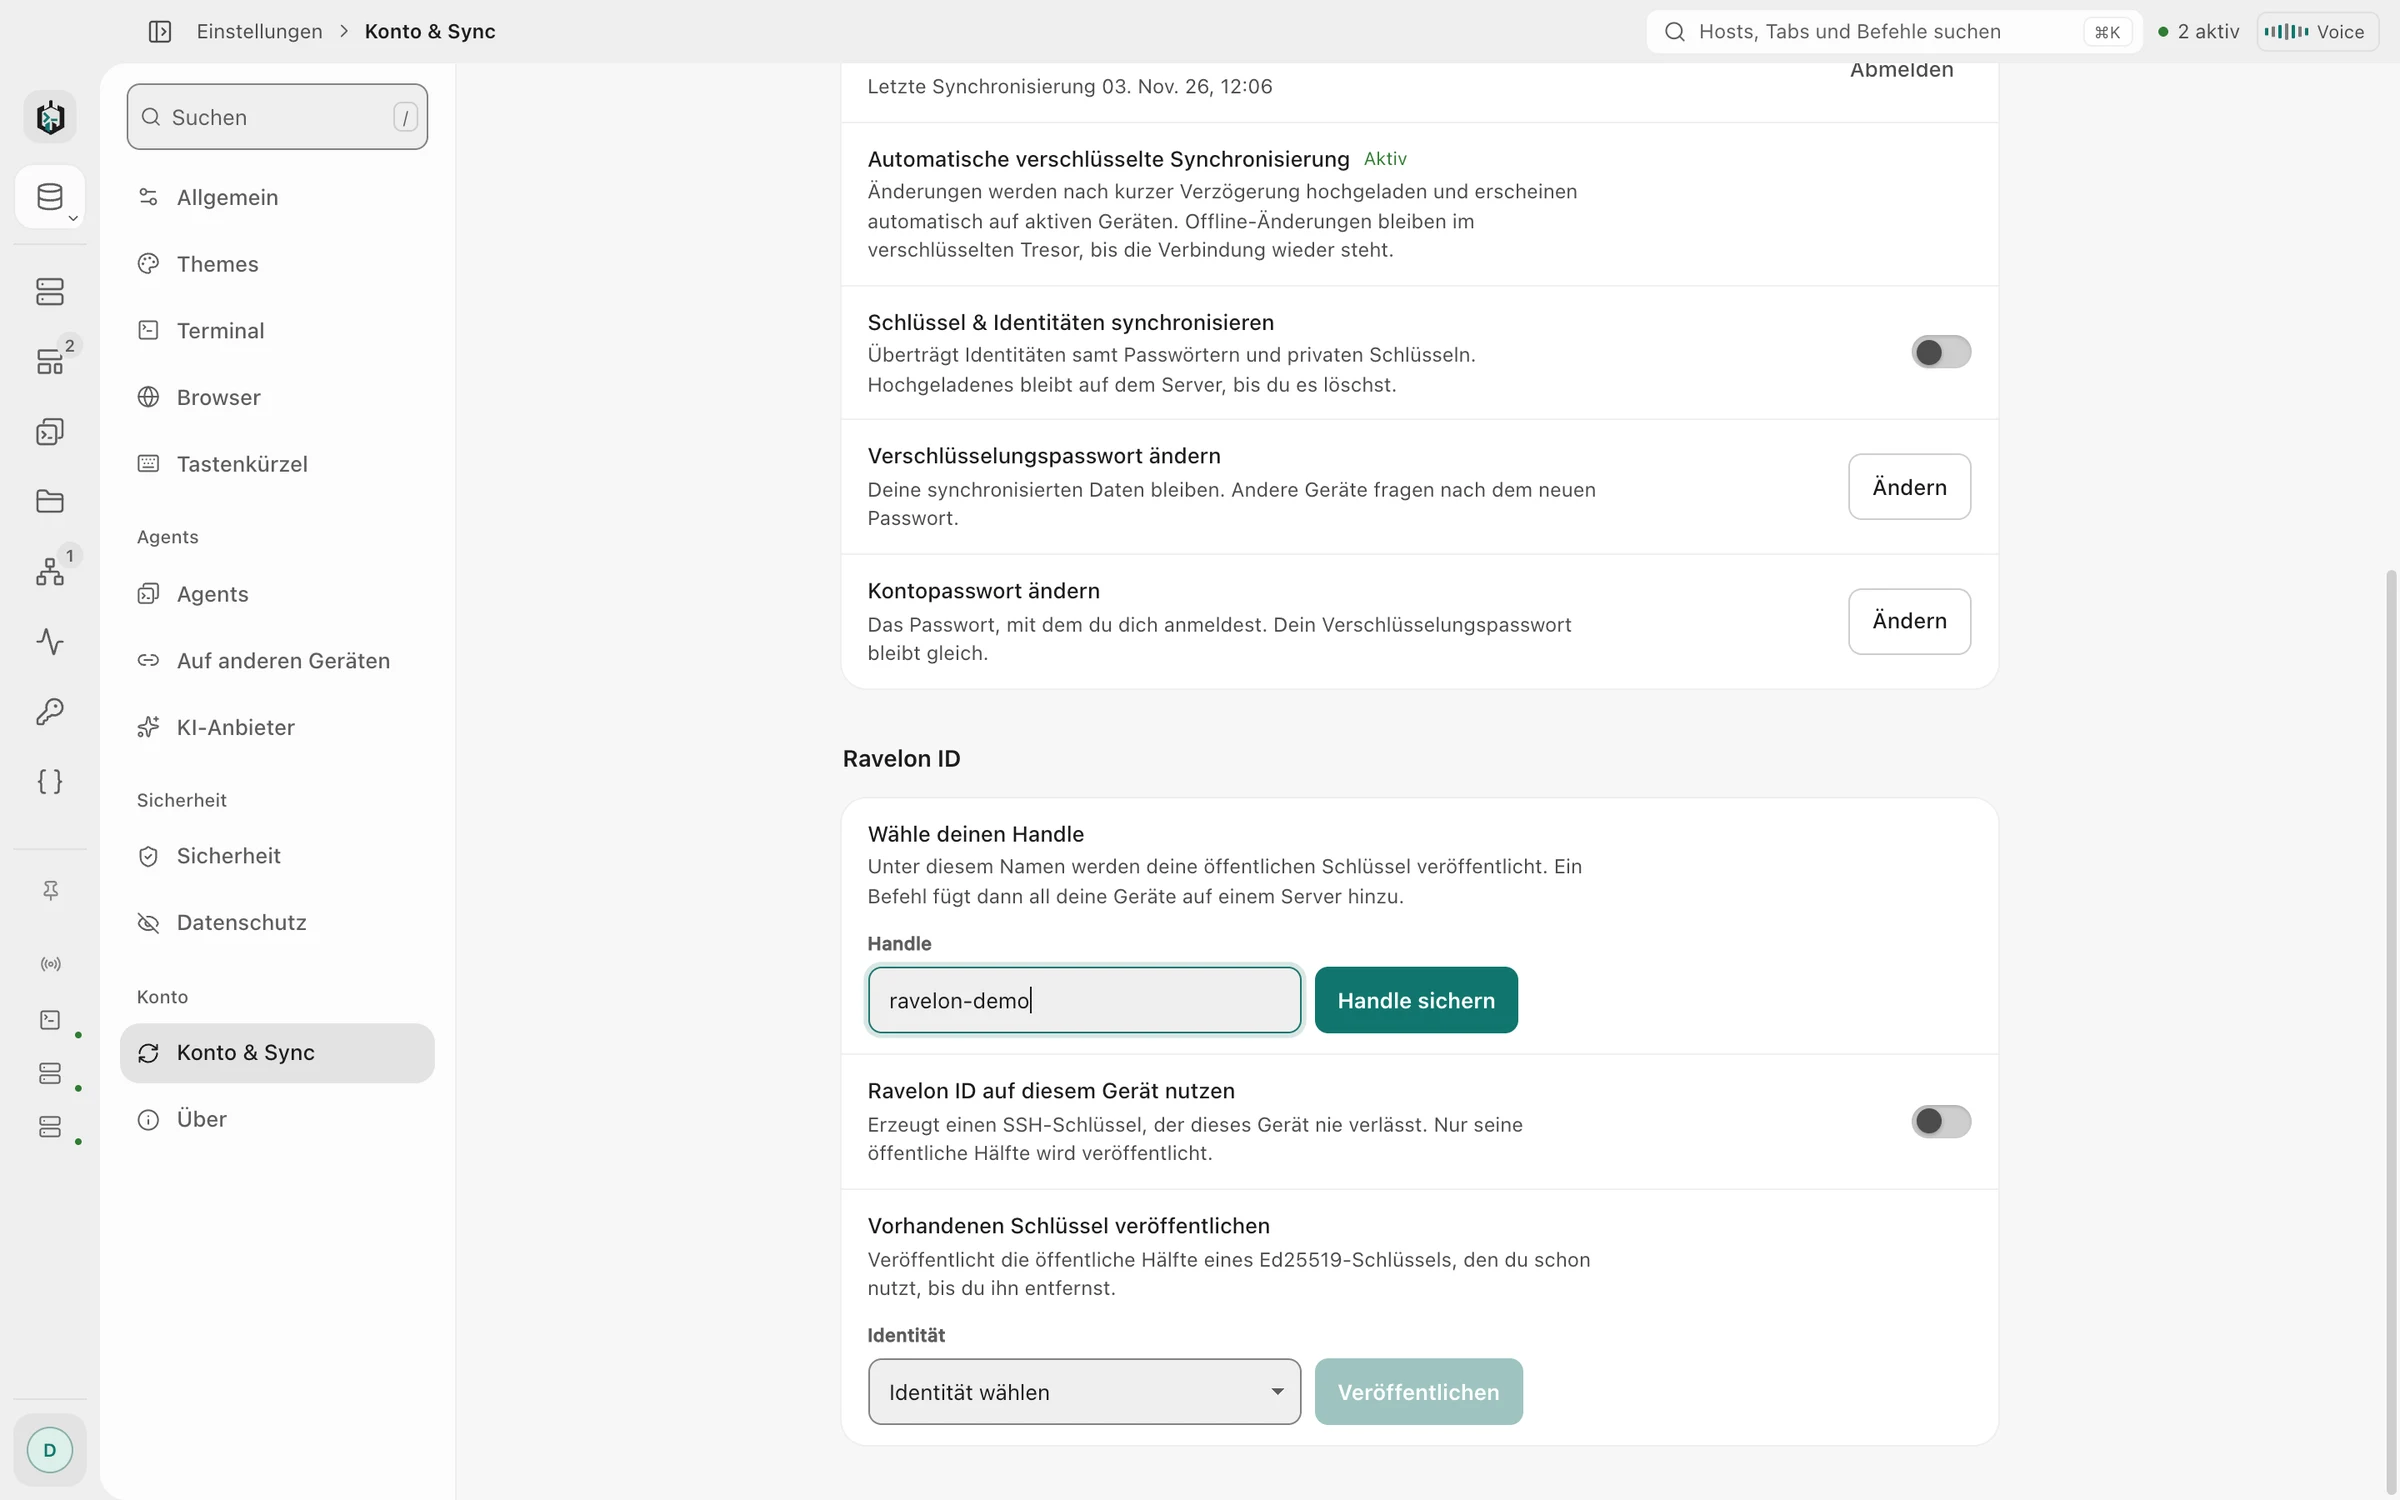
01
Adresse für öffentliche Schlüssel
Schalte die Ravelon ID in der App auf deinem Computer oder iPhone ein. Jedes Gerät erzeugt ein Ed25519-Schlüsselpaar, behält den privaten Schlüssel und veröffentlicht den öffentlichen unter deinem Handle. Alle aktivierten Geräte nutzen dieselbe Adresse.
Für curl ist die Adresse einfach eine authorized_keys-Datei, deshalb bringt diese eine Zeile alle Schlüssel auf einen Server: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. Im Browser zeigt dieselbe Adresse die Schlüssel mit ihren Fingerabdrücken.
- Ein Ed25519-Schlüssel pro Gerät, erzeugt auf dem Gerät
- Desktop-App unter Windows, macOS und Linux sowie die App für iPhone und iPad
- Klartext für curl, eine lesbare Seite für den Browser
- Mit Pro enthalten
02
Vorhandene Schlüssel
Du hast schon einen Ed25519-Schlüssel auf einem Laptop oder einer Build-Maschine? Füg seine öffentliche Hälfte in deinem Konto unter Ravelon ID ein und gib ihm einen Namen. Dann steht er neben deinen Geräteschlüsseln. Nach dem privaten Schlüssel fragt Ravelon nie, und ein so hinzugefügter Schlüssel bleibt, bis du ihn entfernst.
„Nur öffentliche Schlüssel verlassen deine Geräte.“
03
SSH-Anmeldung
Ist die Ravelon ID an, bietet jede SSH-Verbindung zuerst den Geräteschlüssel an. Kennt der Server ihn nicht, macht die App mit dem Passwort oder Schlüssel weiter, den du für den Host gespeichert hast. Server ohne deine Ravelon ID verhalten sich genau wie vorher.
„Ist die Ravelon ID an, bietet jede SSH-Verbindung zuerst den Geräteschlüssel an. Kennt der Server ihn nicht, macht die App mit dem Passwort oder Schlüssel weiter, den du für den Host gespeichert hast. Server ohne deine Ravelon ID verhalten sich genau wie vorher.“
04
Schlüsselentfernung
Für jeden neuen Schlüssel bekommst du eine E-Mail. Meldest du ein Gerät ab, verschwindet sein Schlüssel von deiner Adresse, und jeden Schlüssel kannst du in deinem Konto oder in den Apps entfernen. Auf dem Server endet jede Zeile aus deiner Ravelon ID auf ravelon-id:@handle. So findest und löschst du sie leicht.
- E-Mail-Hinweis bei jedem neuen Schlüssel
- Mit Zwei-Faktor kann nur eine Sitzung, die ihn bestanden hat, einen Schlüssel veröffentlichen
- Ein Handle, den du aufgibst, bleibt für dich reserviert, niemand sonst kann ihn übernehmen
FAQ
Häufig gestellte Fragen
Brauche ich Ravelon Pro für die Ravelon ID?
Ja. Ravelon ID ist in Pro und während einer laufenden Pro-Testphase enthalten.
Welche Schlüssel kann ich hinzufügen?
Öffentliche Ed25519-Schlüssel, wie sie ssh-keygen -t ed25519 erzeugt und jeder aktuelle OpenSSH-Server akzeptiert. Füg die Zeile aus der .pub-Datei ein.
Wie entziehe ich einem Server den Zugriff?
Entferne den Schlüssel in deinem Konto oder in der App, dann bekommen Server, die deine Adresse laden, ihn nicht mehr. Zeilen, die schon in der authorized_keys eines Servers stehen, bleiben, bis du sie löschst; sie enden alle auf ravelon-id:@handle.
Kann Ravelon meine privaten Schlüssel sehen?
Nein. Geräteschlüssel entstehen auf dem Gerät, und ihre private Hälfte bleibt dort. Bei Schlüsseln, die du hinzufügst, fügst du nur die öffentliche Hälfte ein. Unter der Adresse stehen ausschließlich öffentliche Schlüssel.
Jetzt starten
Teste Ravelon in deinem eigenen Workspace.
Verschlüsselter Tresor, Terminal, SFTP und Assistent gehören zur kostenlosen Desktop-App. Ravelon Pro ergänzt Cloud-Sync als Einmalkauf.
Weitere Funktionen
SSH-Terminal
SSH mit Passwörtern und Schlüsseln aus dem verschlüsselten Tresor.
Sicherheit
Verschlüsselter Tresor, gepinnte Hostschlüssel und die Sperrstufe, die du wählst.
Tresor & Sync
Verschlüsselt, bevor es dein Gerät verlässt, und jedes neue Gerät braucht dein OK.
iPhone & iPad
Natives SSH, SFTP und lokale Tunnel auf iPhone und iPad, jetzt im App Store.