Terminal SSH
SSH avec un coffre chiffré
Configurez un serveur une fois et choisissez pour lui un mot de passe, une clé ou votre agent SSH. Tout ce que vous voulez réutiliser va dans le coffre-fort chiffré sur votre machine.
S'inscrire gratuitement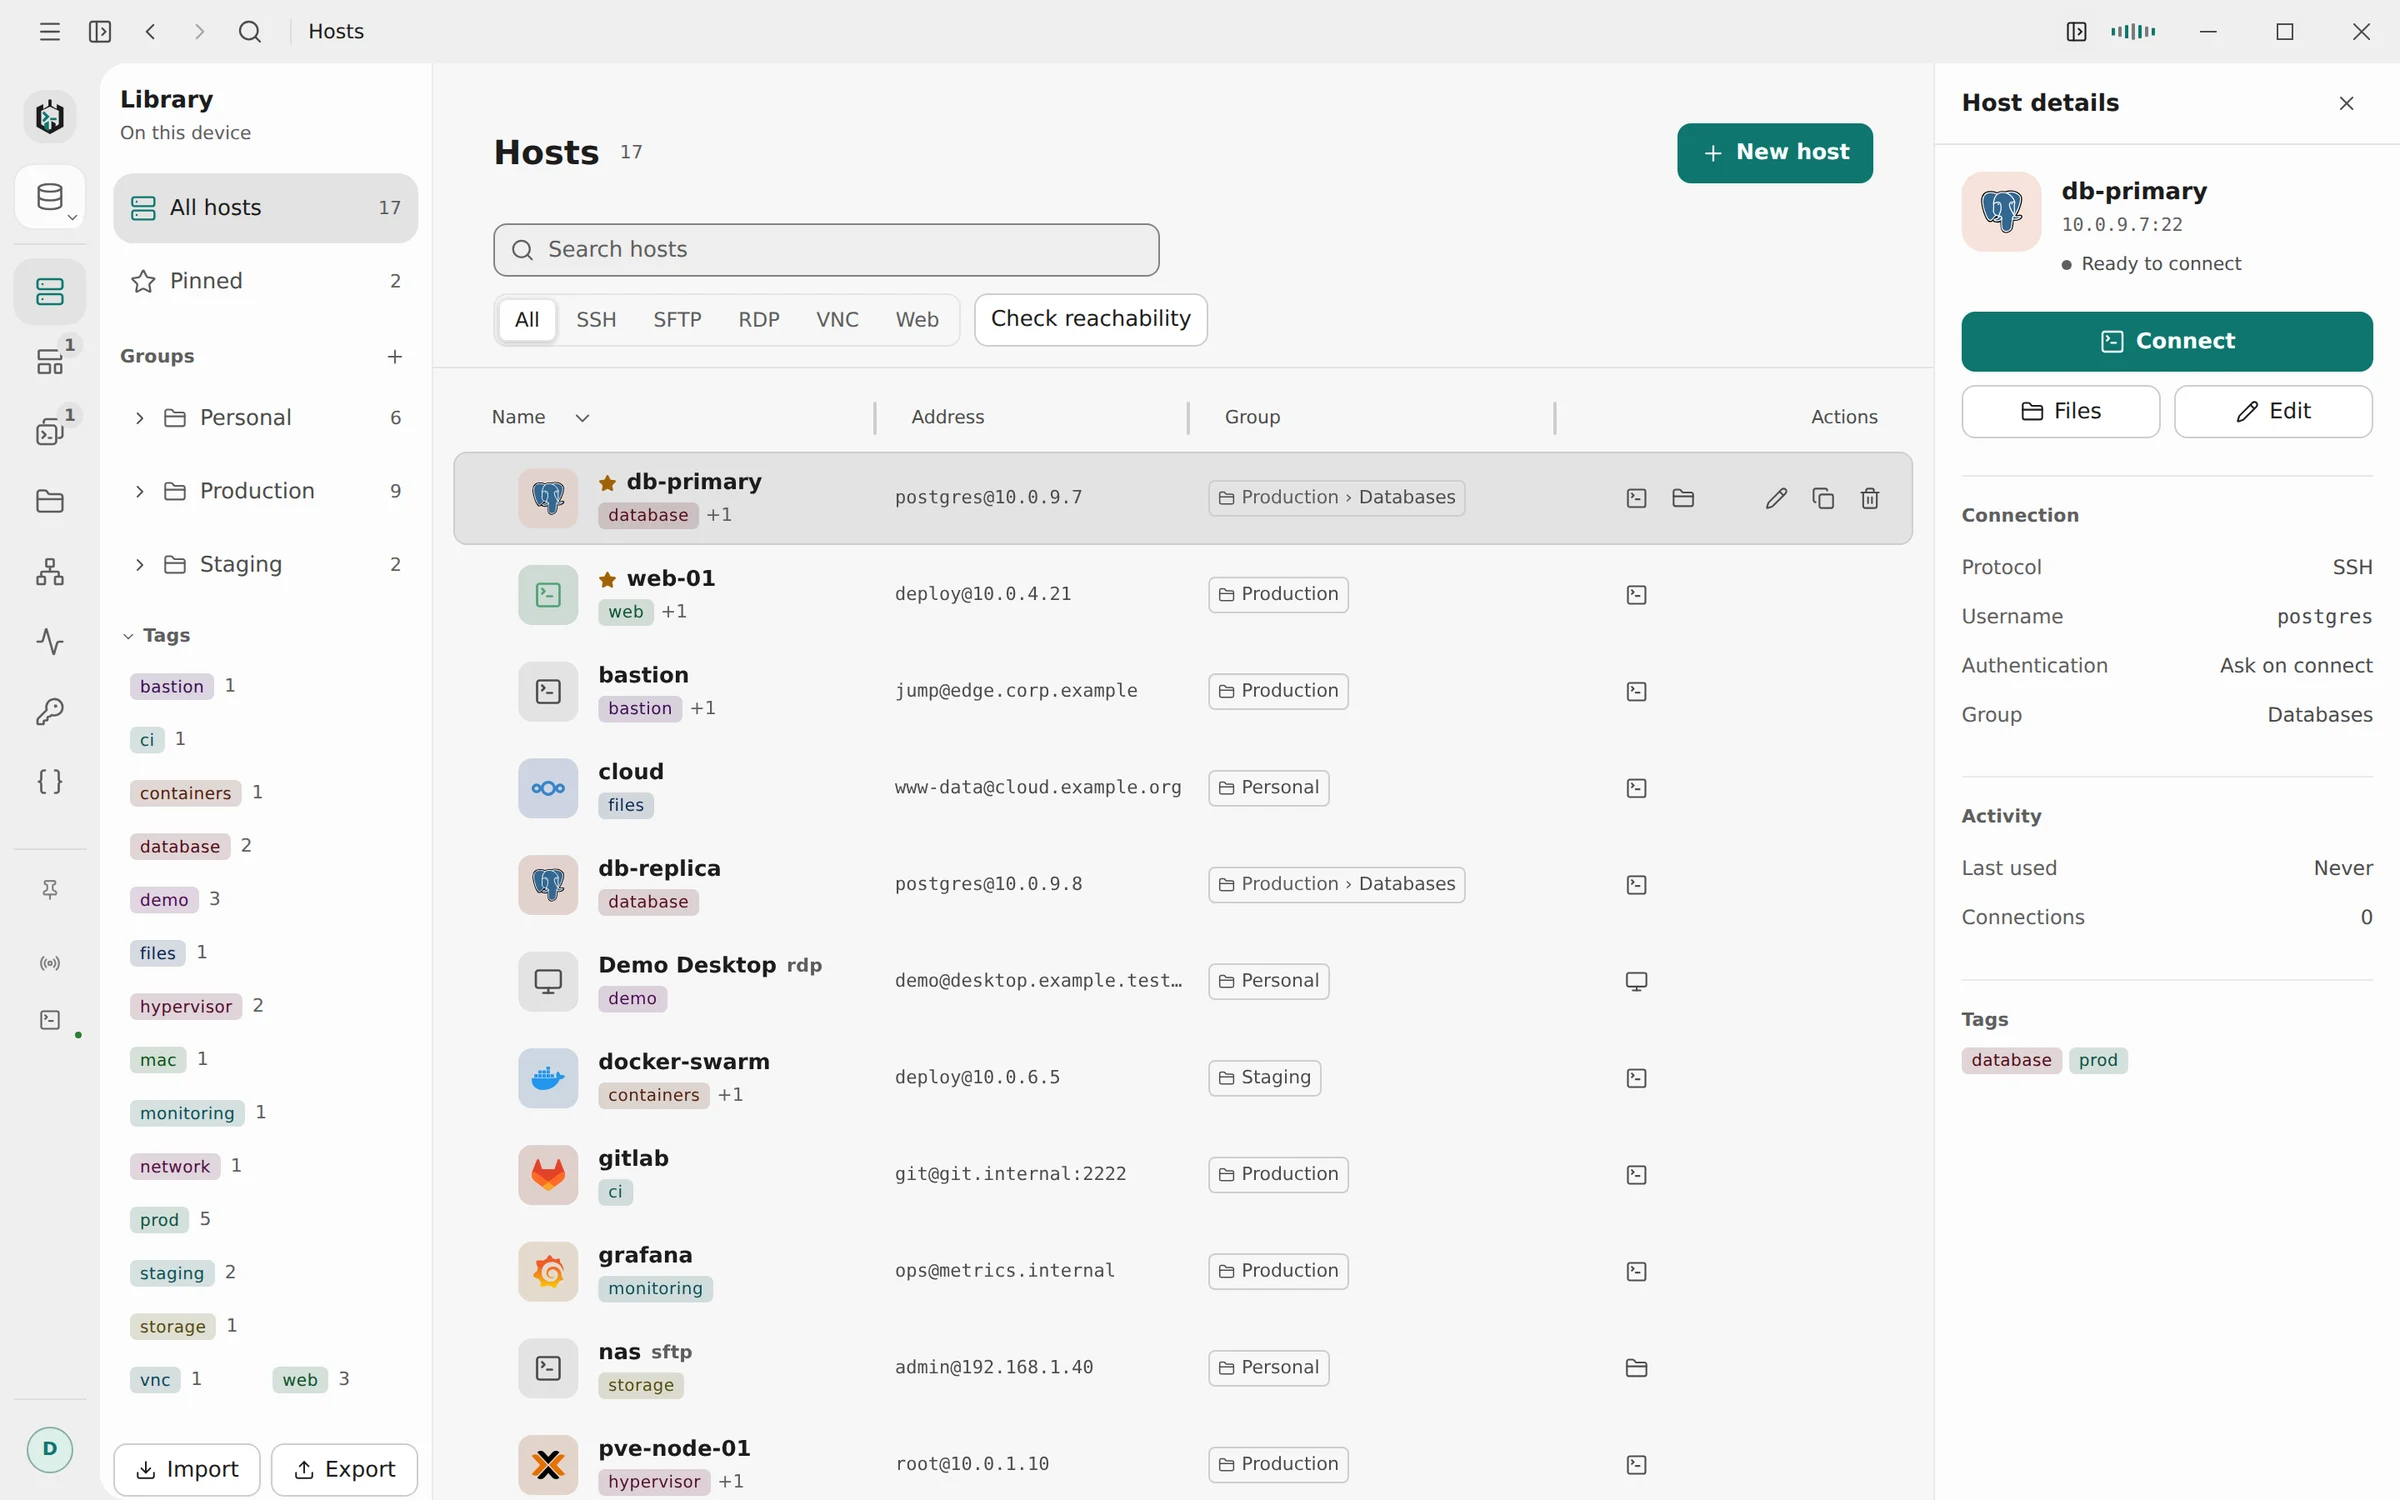
01
Identifiants réutilisables
Un nom d'utilisateur avec un mot de passe ou une clé devient un identifiant réutilisable. Attribuez-le à un hôte, et tout ce qui passe par cet hôte l'utilise : sessions de terminal, transferts SFTP et redirections de ports.
« Configurez la connexion une fois. Terminal, SFTP et tunnels l'utilisent tous. »
02
Clés, identifiants et shells locaux
Créez une clé directement dans Ravelon, avec une phrase secrète si vous le souhaitez, ou choisissez une clé privée déjà présente dans ~/.ssh. Les nouvelles clés sont en Ed25519 par défaut, avec RSA 4096 et ECDSA pour les serveurs plus anciens et les systèmes qui les exigent. Enregistrez un mot de passe ou une clé une fois et attribuez-le à autant d'hôtes que vous voulez. Modifiez-le à un seul endroit et tous les hôtes suivent. Si un serveur pose des questions keyboard-interactive ou demande un code à usage unique, vous répondez dans la fenêtre de connexion.
Les terminaux locaux s'ouvrent juste à côté de vos sessions SSH. Ravelon trouve les shells installés sur votre machine, de PowerShell, cmd et WSL à bash, zsh et fish.
- Générez des clés Ed25519, RSA 4096 ou ECDSA, avec ou sans phrase secrète
- Utilisez les clés privées déjà présentes dans ~/.ssh
- Un identifiant pour autant d'hôtes que vous voulez
- Par hôte : keepalive, délai de connexion, variables d'environnement et police du terminal
03
Avertissements de clé d’hôte
À la première connexion, Ravelon vous montre l'empreinte du serveur et la mémorise dès que vous acceptez. Si elle change un jour, Ravelon s'arrête avant d'ouvrir la session et vous demande de vérifier.
Quand vous faites confiance à une clé, Ravelon enregistre exactement cette clé, définitivement, et chaque connexion suivante est vérifiée par rapport à elle. Dans une chaîne de jump hosts, chacun est vérifié par rapport à sa propre clé épinglée, et vous pouvez reprendre celles que vous avez déjà dans ~/.ssh/known_hosts, entrées hachées comprises.
« Si une empreinte change, Ravelon s'arrête et attend que vous la vérifiiez. »
04
Hôtes de rebond et proxys
Configurez l’authentification des hôtes de rebond, les proxys et les anciens algorithmes par hôte selon les exigences de chaque serveur.
- Certificats utilisateur OpenSSH
- Connexion via un proxy SOCKS5 ou HTTP, ou une commande proxy
- Jump hosts qui demandent leur propre mot de passe ou second facteur
- Algorithmes anciens pour les vieux switchs et appliances, activés par hôte
- Transfert d'agent par hôte, y compris l'agent OpenSSH de Windows et Pageant
- Enregistrez la sortie du terminal dans un fichier, pour un panneau ou pour chaque session SSH
05
Outils du terminal
Les redirections de ports sont enregistrées avec l'hôte auquel elles appartiennent, et les commandes enregistrées sont à une recherche du terminal actif.
- Redirection de ports locale et distante, gérée au niveau de l'hôte
- Snippets avec descriptions et tags, tous consultables par recherche
- Insérez un snippet dans le terminal actif depuis la palette de commandes
- Autocomplétion en texte grisé qui garde les secrets hors de l'historique
- Recherchez dans l'historique du terminal, et laissez tmux ou vim copier dans votre presse-papiers
- Ouvrez des sessions côte à côte dans des onglets et des panneaux divisés
FAQ
Questions fréquentes
Où sont stockées mes clés SSH ?
Dans le coffre-fort local de Ravelon, un fichier unique chiffré en AES-256-GCM. Par défaut, la clé qui l'ouvre se trouve dans un fichier juste à côté. Si vous préférez un verrou, utilisez plutôt votre mot de passe de chiffrement de synchronisation ou une phrase secrète principale. Avec la synchronisation activée, seules des données chiffrées quittent votre appareil.
Ravelon prend-il en charge les certificats OpenSSH et les jump hosts avec 2FA ?
Oui. Vous pouvez vous connecter à un hôte avec un certificat utilisateur OpenSSH, et un jump host peut demander son propre mot de passe ou code à usage unique avant que Ravelon ne poursuive vers la cible.
Puis-je enregistrer une session SSH ?
Oui. Enregistrez un seul panneau dans un fichier, ou activez l'enregistrement automatique pour chaque session SSH.
Ravelon prend-il en charge la redirection de ports ?
Oui. Vous configurez les tunnels locaux et distants par hôte, et ils restent juste à côté de la connexion à laquelle ils appartiennent.
Comment Ravelon gère-t-il les clés d'hôte modifiées ?
Ravelon vérifie la clé de chaque hôte connu à chaque connexion. Si l'empreinte a changé, vous recevez un avertissement clair à confirmer avant que la session continue.
Commencer
Essayez-le dans votre propre Workspace.
L'application de bureau est gratuite, sans rien de bridé : le coffre-fort chiffré, le terminal, SFTP et l'assistant sont tous inclus. Vous ne payez que si vous voulez la synchronisation entre appareils.
Fonctions associées
Transfert de fichiers SFTP
Déplacez des fichiers sur la connexion que votre terminal utilise déjà.
Sécurité
Un coffre-fort chiffré, des clés d'hôte épinglées et le niveau de verrouillage de votre choix.
Autocomplétion et aide IA
Suggestions en gris tirées de votre historique, commandes # et Ask AI sur n'importe quelle sortie.
Import et export
Apportez vos hosts depuis ssh_config, PuTTY, MobaXterm ou CSV, et emportez-les avec vous.