Ravelon ID
Clés SSH à une seule adresse
Vous choisissez un identifiant, et Ravelon publie les clés SSH publiques de vos appareils sur id.ravelon.app/@handle. Après une seule commande sur un serveur, chacun de ces appareils peut s'y connecter. Fini de copier des clés de machine en machine.
S'inscrire gratuitement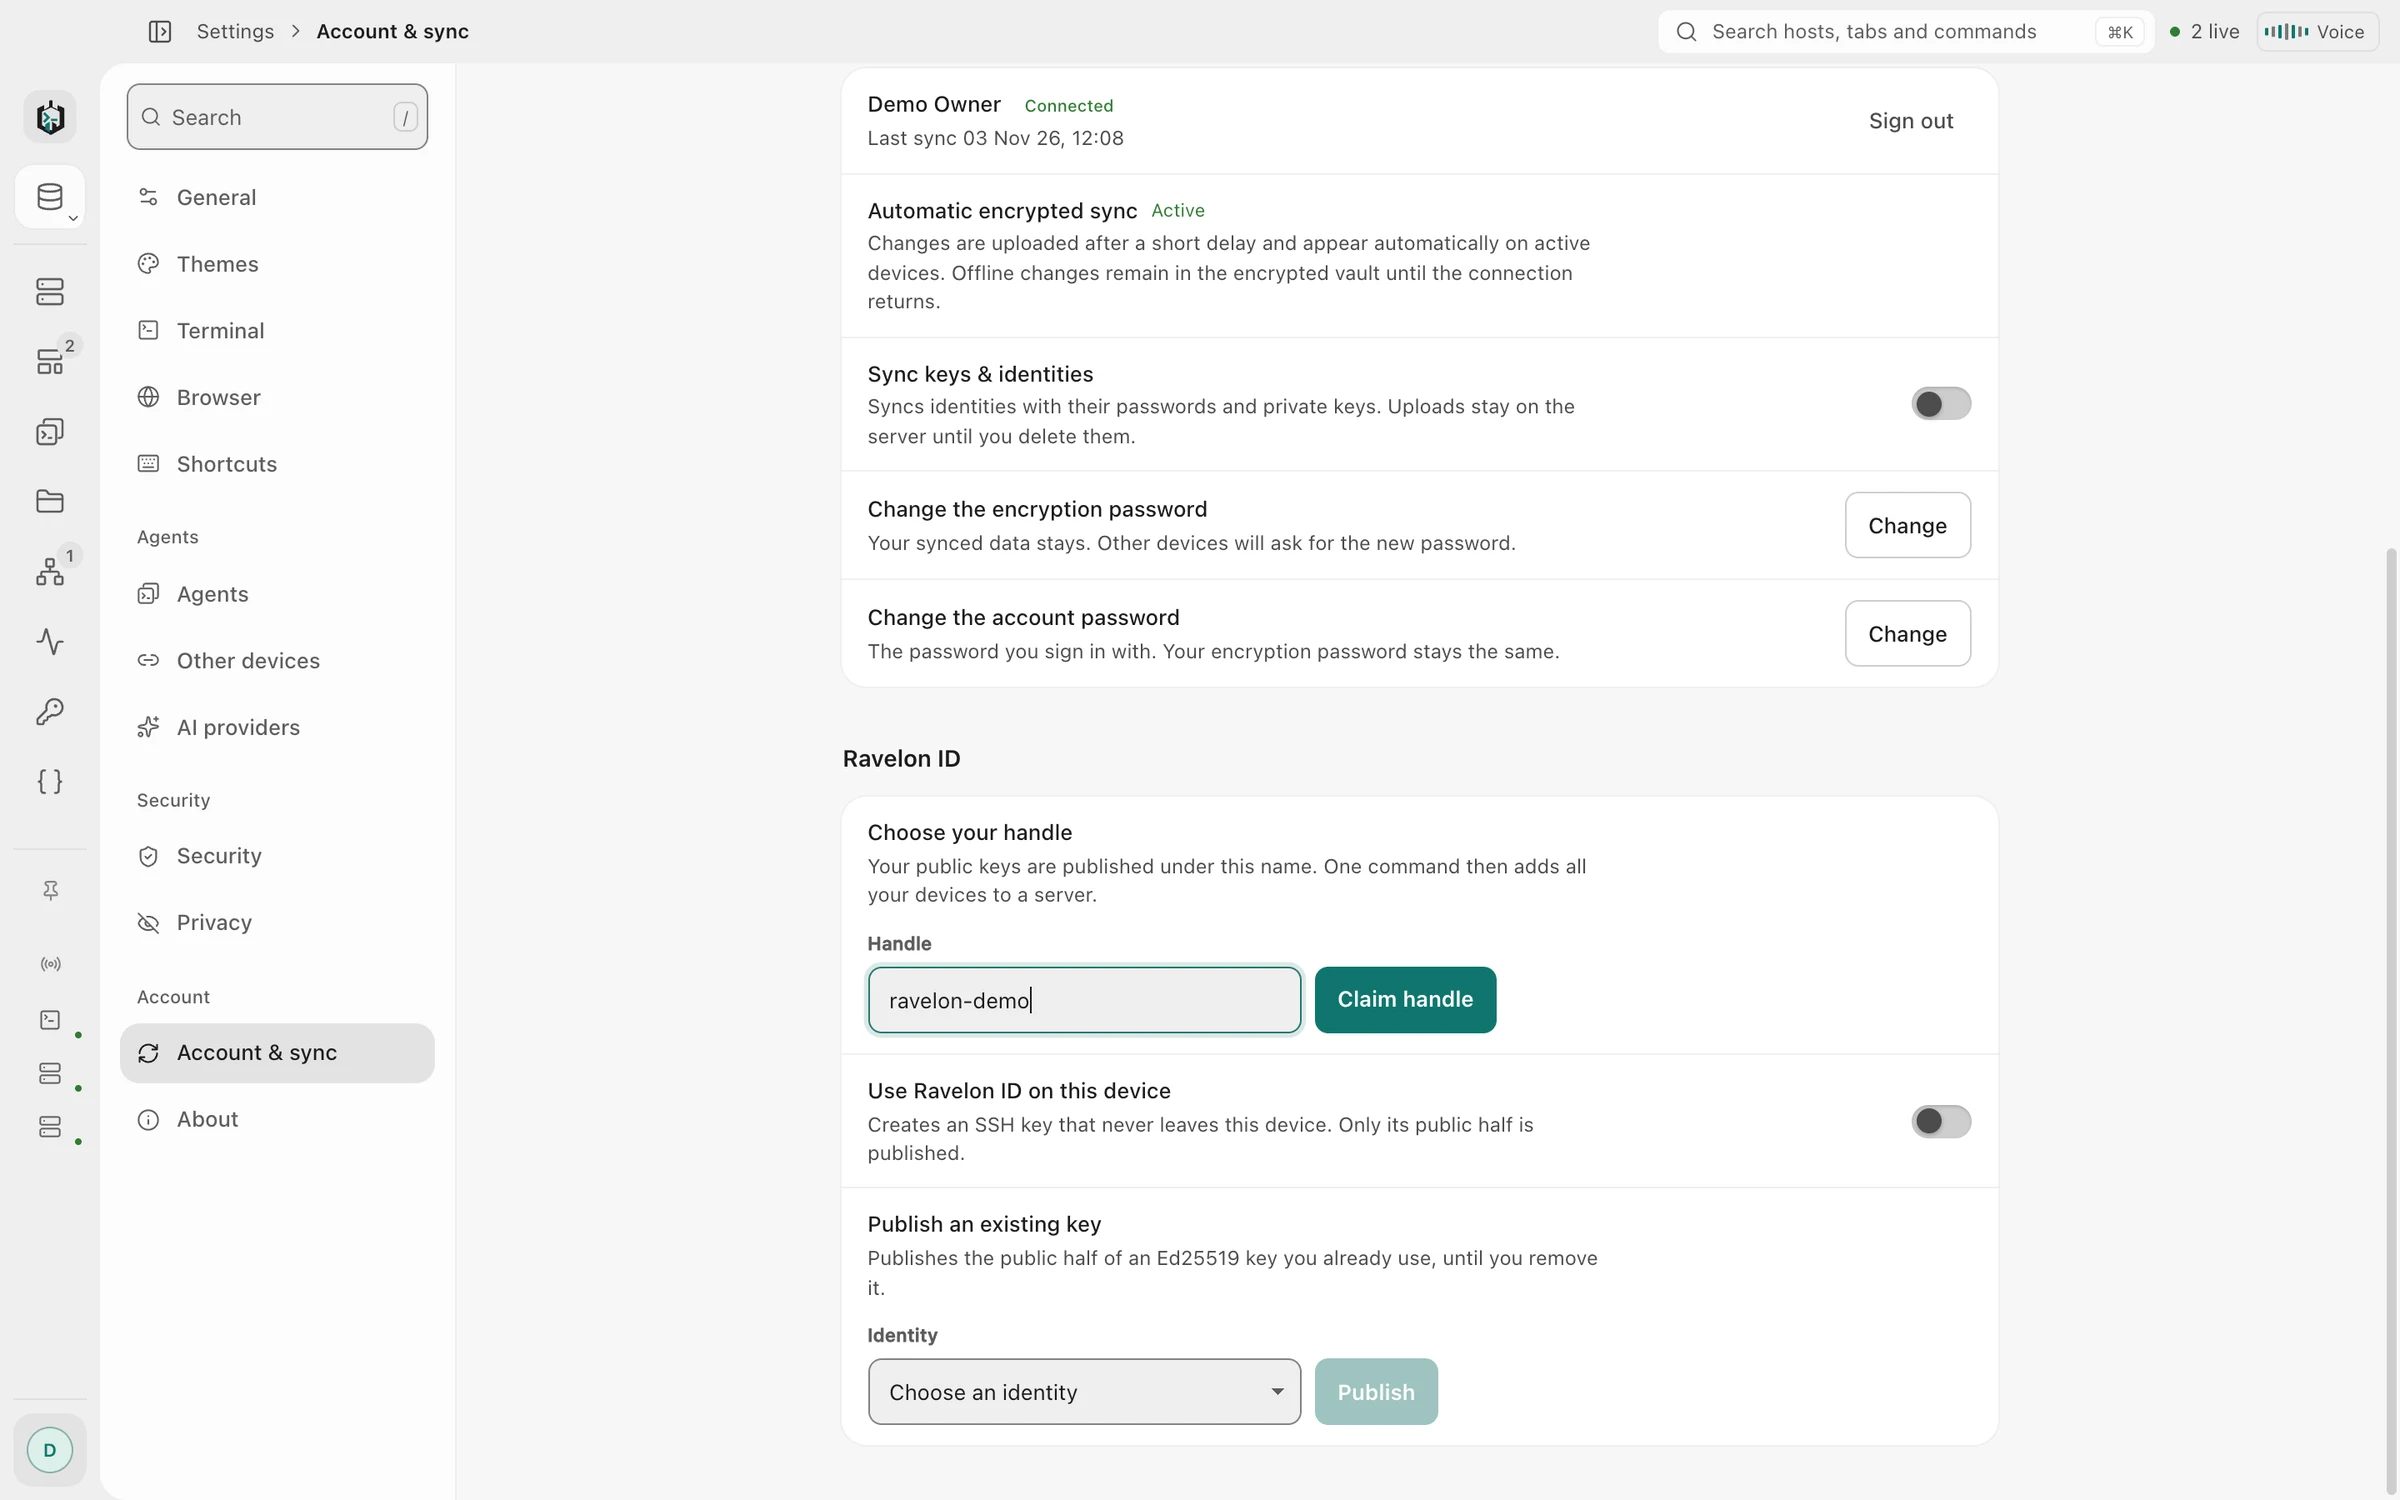
01
Adresse des clés publiques
Activez Ravelon ID dans l'application sur votre ordinateur ou votre iPhone. L'appareil crée sa propre clé Ed25519, garde la partie privée et publie la partie publique sous votre identifiant. Chaque appareil sur lequel vous l'activez arrive à la même adresse.
Pour curl, l'adresse est simplement un fichier authorized_keys, cette seule ligne place donc toutes les clés sur un serveur : mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. Dans un navigateur, la même adresse affiche les clés avec leurs empreintes.
- Une clé Ed25519 par appareil, créée sur l'appareil
- Application de bureau sous Windows, macOS et Linux, et application iPhone et iPad
- Texte brut pour curl, une page lisible pour les navigateurs
- Inclus avec Pro
02
Clés existantes
Vous avez déjà une clé Ed25519 sur un portable ou une machine de build ? Collez sa partie publique dans votre compte sous Ravelon ID et donnez-lui un nom. Elle se range alors à côté de vos clés d'appareil. Ravelon ne demande jamais la clé privée, et une clé ajoutée ainsi reste jusqu'à ce que vous la supprimiez.
« Seules les clés publiques quittent vos appareils. »
03
Authentification SSH
Avec Ravelon ID activé, chaque connexion SSH propose d'abord la clé de l'appareil. Si le serveur ne la connaît pas, l'application continue avec le mot de passe ou la clé enregistrés pour ce host. Les serveurs sans votre Ravelon ID se comportent exactement comme avant.
« Avec Ravelon ID activé, chaque connexion SSH propose d'abord la clé de l'appareil. Si le serveur ne la connaît pas, l'application continue avec le mot de passe ou la clé enregistrés pour ce host. Les serveurs sans votre Ravelon ID se comportent exactement comme avant. »
04
Suppression des clés
Chaque nouvelle clé vous envoie un e-mail. Déconnecter un appareil retire sa clé de votre adresse, et vous pouvez supprimer n'importe quelle clé dans votre compte ou dans les applications. Sur le serveur, chaque ligne issue de votre Ravelon ID se termine par ravelon-id:@handle, ce qui les rend faciles à trouver et à supprimer.
- Un e-mail pour chaque nouvelle clé
- Avec la double authentification activée, seule une session qui l'a passée peut publier une clé
- Un identifiant que vous abandonnez reste réservé pour vous, personne d'autre ne peut le prendre
FAQ
Questions fréquentes
Faut-il Ravelon Pro pour Ravelon ID ?
Oui. Ravelon ID est inclus avec Pro et pendant un essai Pro actif.
Quelles clés puis-je ajouter ?
Des clés publiques Ed25519, celles que crée ssh-keygen -t ed25519 et qu'accepte tout serveur OpenSSH actuel. Collez la ligne du fichier .pub.
Comment retirer l'accès à un serveur ?
Supprimez la clé dans votre compte ou dans l'application, et les serveurs qui chargent votre adresse ne la reçoivent plus. Les lignes déjà présentes dans le authorized_keys d'un serveur restent jusqu'à ce que vous les supprimiez, elles se terminent toutes par ravelon-id:@handle.
Ravelon peut-il voir mes clés privées ?
Non. Les clés d'appareil sont créées sur l'appareil et leur partie privée y reste. Pour les clés que vous ajoutez, vous ne collez que la partie publique. L'adresse ne sert rien d'autre que des clés publiques.
Commencer
Essayez-le dans votre propre Workspace.
L'application de bureau est gratuite, sans rien de bridé : le coffre-fort chiffré, le terminal, SFTP et l'assistant sont tous inclus. Vous ne payez que si vous voulez la synchronisation entre appareils.
Fonctions associées
Terminal SSH
SSH avec vos mots de passe et vos clés rangés dans un coffre-fort chiffré.
Sécurité
Un coffre-fort chiffré, des clés d'hôte épinglées et le niveau de verrouillage de votre choix.
Coffre-fort et synchronisation
Chiffré sur votre appareil avant la synchronisation, et chaque nouvel appareil doit recevoir votre accord.
iPhone et iPad
SSH, SFTP et tunnels locaux natifs sur iPhone et iPad, désormais dans l'App Store.