Sécurité
Coffre et sécurité des connexions
Conservez hôtes, mots de passe et clés dans un coffre chiffré, vérifiez l’identité des serveurs et choisissez un mode de verrouillage du coffre.
S'inscrire gratuitement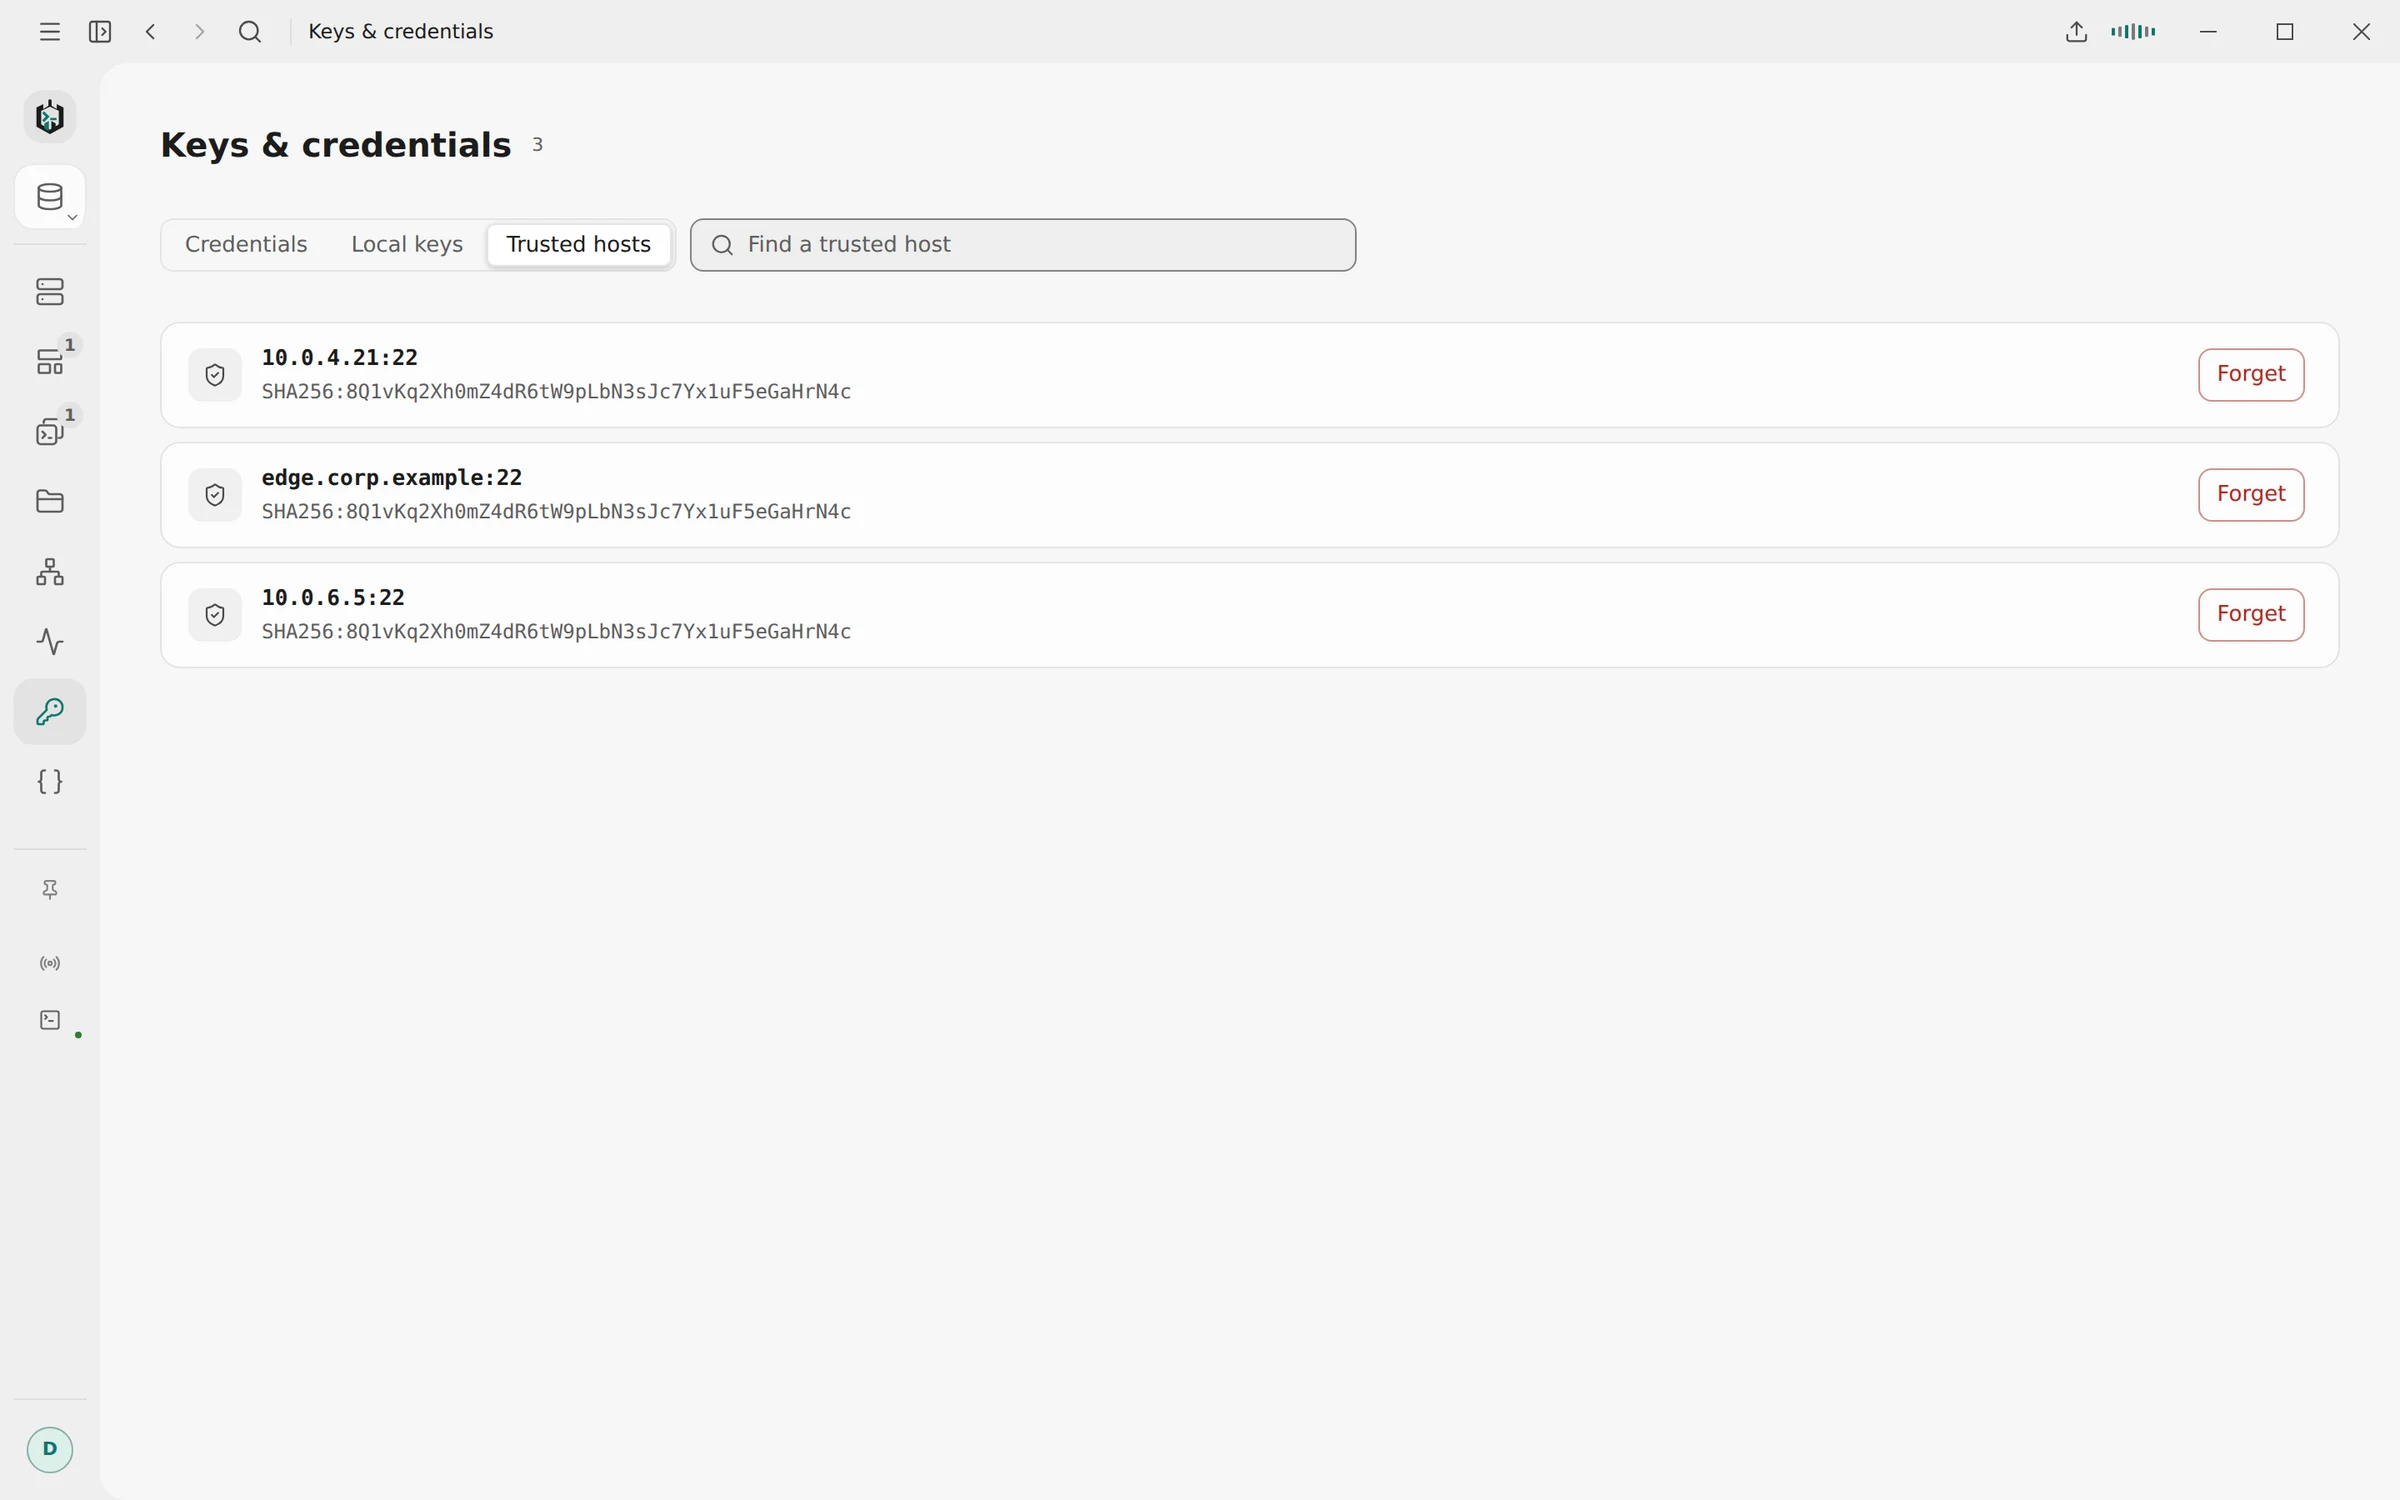
01
Chiffrement du coffre
Hôtes, mots de passe, phrases de passe et clés importées sont stockés dans un fichier chiffré en AES-256-GCM. Chaque enregistrement écrit une copie complète avant de remplacer le fichier du coffre.
- Automatique (par défaut) : la clé est dans un fichier à côté du coffre-fort et Ravelon s'ouvre sans rien demander
- Verrou par mot de passe de chiffrement : la clé est dérivée de votre mot de passe de chiffrement de synchronisation avec Argon2id
- Phrase de passe maîtresse : même principe, avec une phrase de passe propre à ce coffre-fort et sans compte
- L'interface ne voit jamais un secret enregistré, seulement s'il en existe un
02
Modes de protection du coffre
En mode automatique, Ravelon s'ouvre sans rien demander, et le chiffrement garde vos mots de passe enregistrés hors des sauvegardes, des dossiers synchronisés dans le cloud et des paquets de support. Il ne protège pas contre d'autres programmes qui tournent sous votre compte utilisateur, car le fichier de clé est aussi à leur portée. Pour cela, activez le verrou par mot de passe de chiffrement ou une phrase de passe maîtresse.
Si un coffre-fort ne peut pas être ouvert, Ravelon vous montre les moyens de le récupérer. Si vous repartez de zéro, le fichier illisible est archivé à côté du nouveau. Ravelon ne le supprime pas de lui-même.
« Protection par mot de passe de chiffrement ou phrase de passe principale. »
03
Verrouillage automatique
Avec un mot de passe de chiffrement ou une phrase de passe maîtresse, le coffre-fort se verrouille de lui-même après 5 minutes à 4 heures sans saisie, et quand votre ordinateur sort d'une longue veille. ⌘⇧L ou Ctrl+Shift+L le verrouille immédiatement. Le verrouillage ferme chaque session SSH, avec ses tunnels et transferts de fichiers, et chaque bureau à distance.
- Une clé de partage d'équipe copiée est effacée du presse-papiers après 30 secondes
- Les admins peuvent limiter le temps d'inactivité par politique
- Les identités avec mots de passe et clés ne se synchronisent que si vous l'activez
04
Vérification des clés d’hôte
À la première connexion, Ravelon vous montre l'algorithme et l'empreinte SHA-256 de la clé d'hôte et épingle exactement la clé que vous avez approuvée, pour toutes les connexions suivantes. Une clé modifiée déclenche une fenêtre d'aspect différent, avec des boutons formulés autrement, car du côté du client, un serveur reconstruit et une tentative d'interception se ressemblent exactement.
- Chaque jump host est vérifié contre sa propre empreinte
- Reprenez vos empreintes existantes depuis ~/.ssh/known_hosts
- VNC avec certificats TLS vérifiés
- RDP avec TLS et Network Level Authentication
05
Diagnostics et données d’utilisation
Le journal de diagnostic note les étapes de connexion et les erreurs. Il ne contient jamais de mots de passe, clés, entrée ou sortie du terminal, ni de conversations IA. Les statistiques d'usage ne sont collectées qu'après votre accord, et vous pouvez voir ce qui est stocké, l'exporter ou tout effacer pour cette installation.
Les mises à jour desktop sont vérifiées avant installation, et vous décidez si elles s'installent toutes seules. Si vous avez installé le paquet .deb ou .rpm sous Linux, c'est votre gestionnaire de paquets qui s'occupe des mises à jour.
« De quoi déboguer une connexion, sans mots de passe, clés ni contenu du terminal. »
FAQ
Questions fréquentes
Ravelon peut-il lire mon coffre-fort ?
Non. Le coffre-fort est chiffré sur votre appareil. Avec la synchronisation, le serveur ne stocke que des données chiffrées et n'obtient jamais la clé.
Ravelon a-t-il un écran de verrouillage ?
Pas par défaut : Ravelon s'ouvre directement sur vos hosts. Si vous en voulez un, activez le verrou par mot de passe de chiffrement ou une phrase de passe maîtresse. Vous devez alors déverrouiller Ravelon, et vous choisissez combien de temps il peut rester inactif avant de se verrouiller à nouveau.
La télémétrie est-elle activée par défaut ?
Non. Ravelon demande une fois après l'installation et ne collecte rien tant que vous n'avez pas dit oui. Vous pouvez changer d'avis dans les paramètres de confidentialité, et les admins peuvent désactiver la télémétrie par politique.
Que contient le journal de diagnostic ?
Les démarrages de l'application, les étapes de connexion SSH, les vérifications de clés d'hôte et les erreurs, avec les adresses de host, ports, noms d'utilisateur et empreintes. Jamais de mots de passe, clés, phrases de passe, entrée ou sortie du terminal, ni de conversations IA.
Commencer
Essayez-le dans votre propre Workspace.
L'application de bureau est gratuite, sans rien de bridé : le coffre-fort chiffré, le terminal, SFTP et l'assistant sont tous inclus. Vous ne payez que si vous voulez la synchronisation entre appareils.
Fonctions associées
Coffre-fort et synchronisation
Chiffré sur votre appareil avant la synchronisation, et chaque nouvel appareil doit recevoir votre accord.
Terminal SSH
SSH avec vos mots de passe et vos clés rangés dans un coffre-fort chiffré.
Pour les entreprises
Politique machine, proxys d'entreprise, journaux de diagnostic et paquets pour le déploiement.
Coffres-forts d'équipe
Des coffres-forts chiffrés partagés, avec rôles d'équipe et rôles de coffre-fort bien séparés.