Безопасность
Хранилище и безопасность соединений
Храните хосты, пароли и ключи в зашифрованном хранилище, проверяйте идентичность серверов и выбирайте режим блокировки.
Зарегистрироваться бесплатно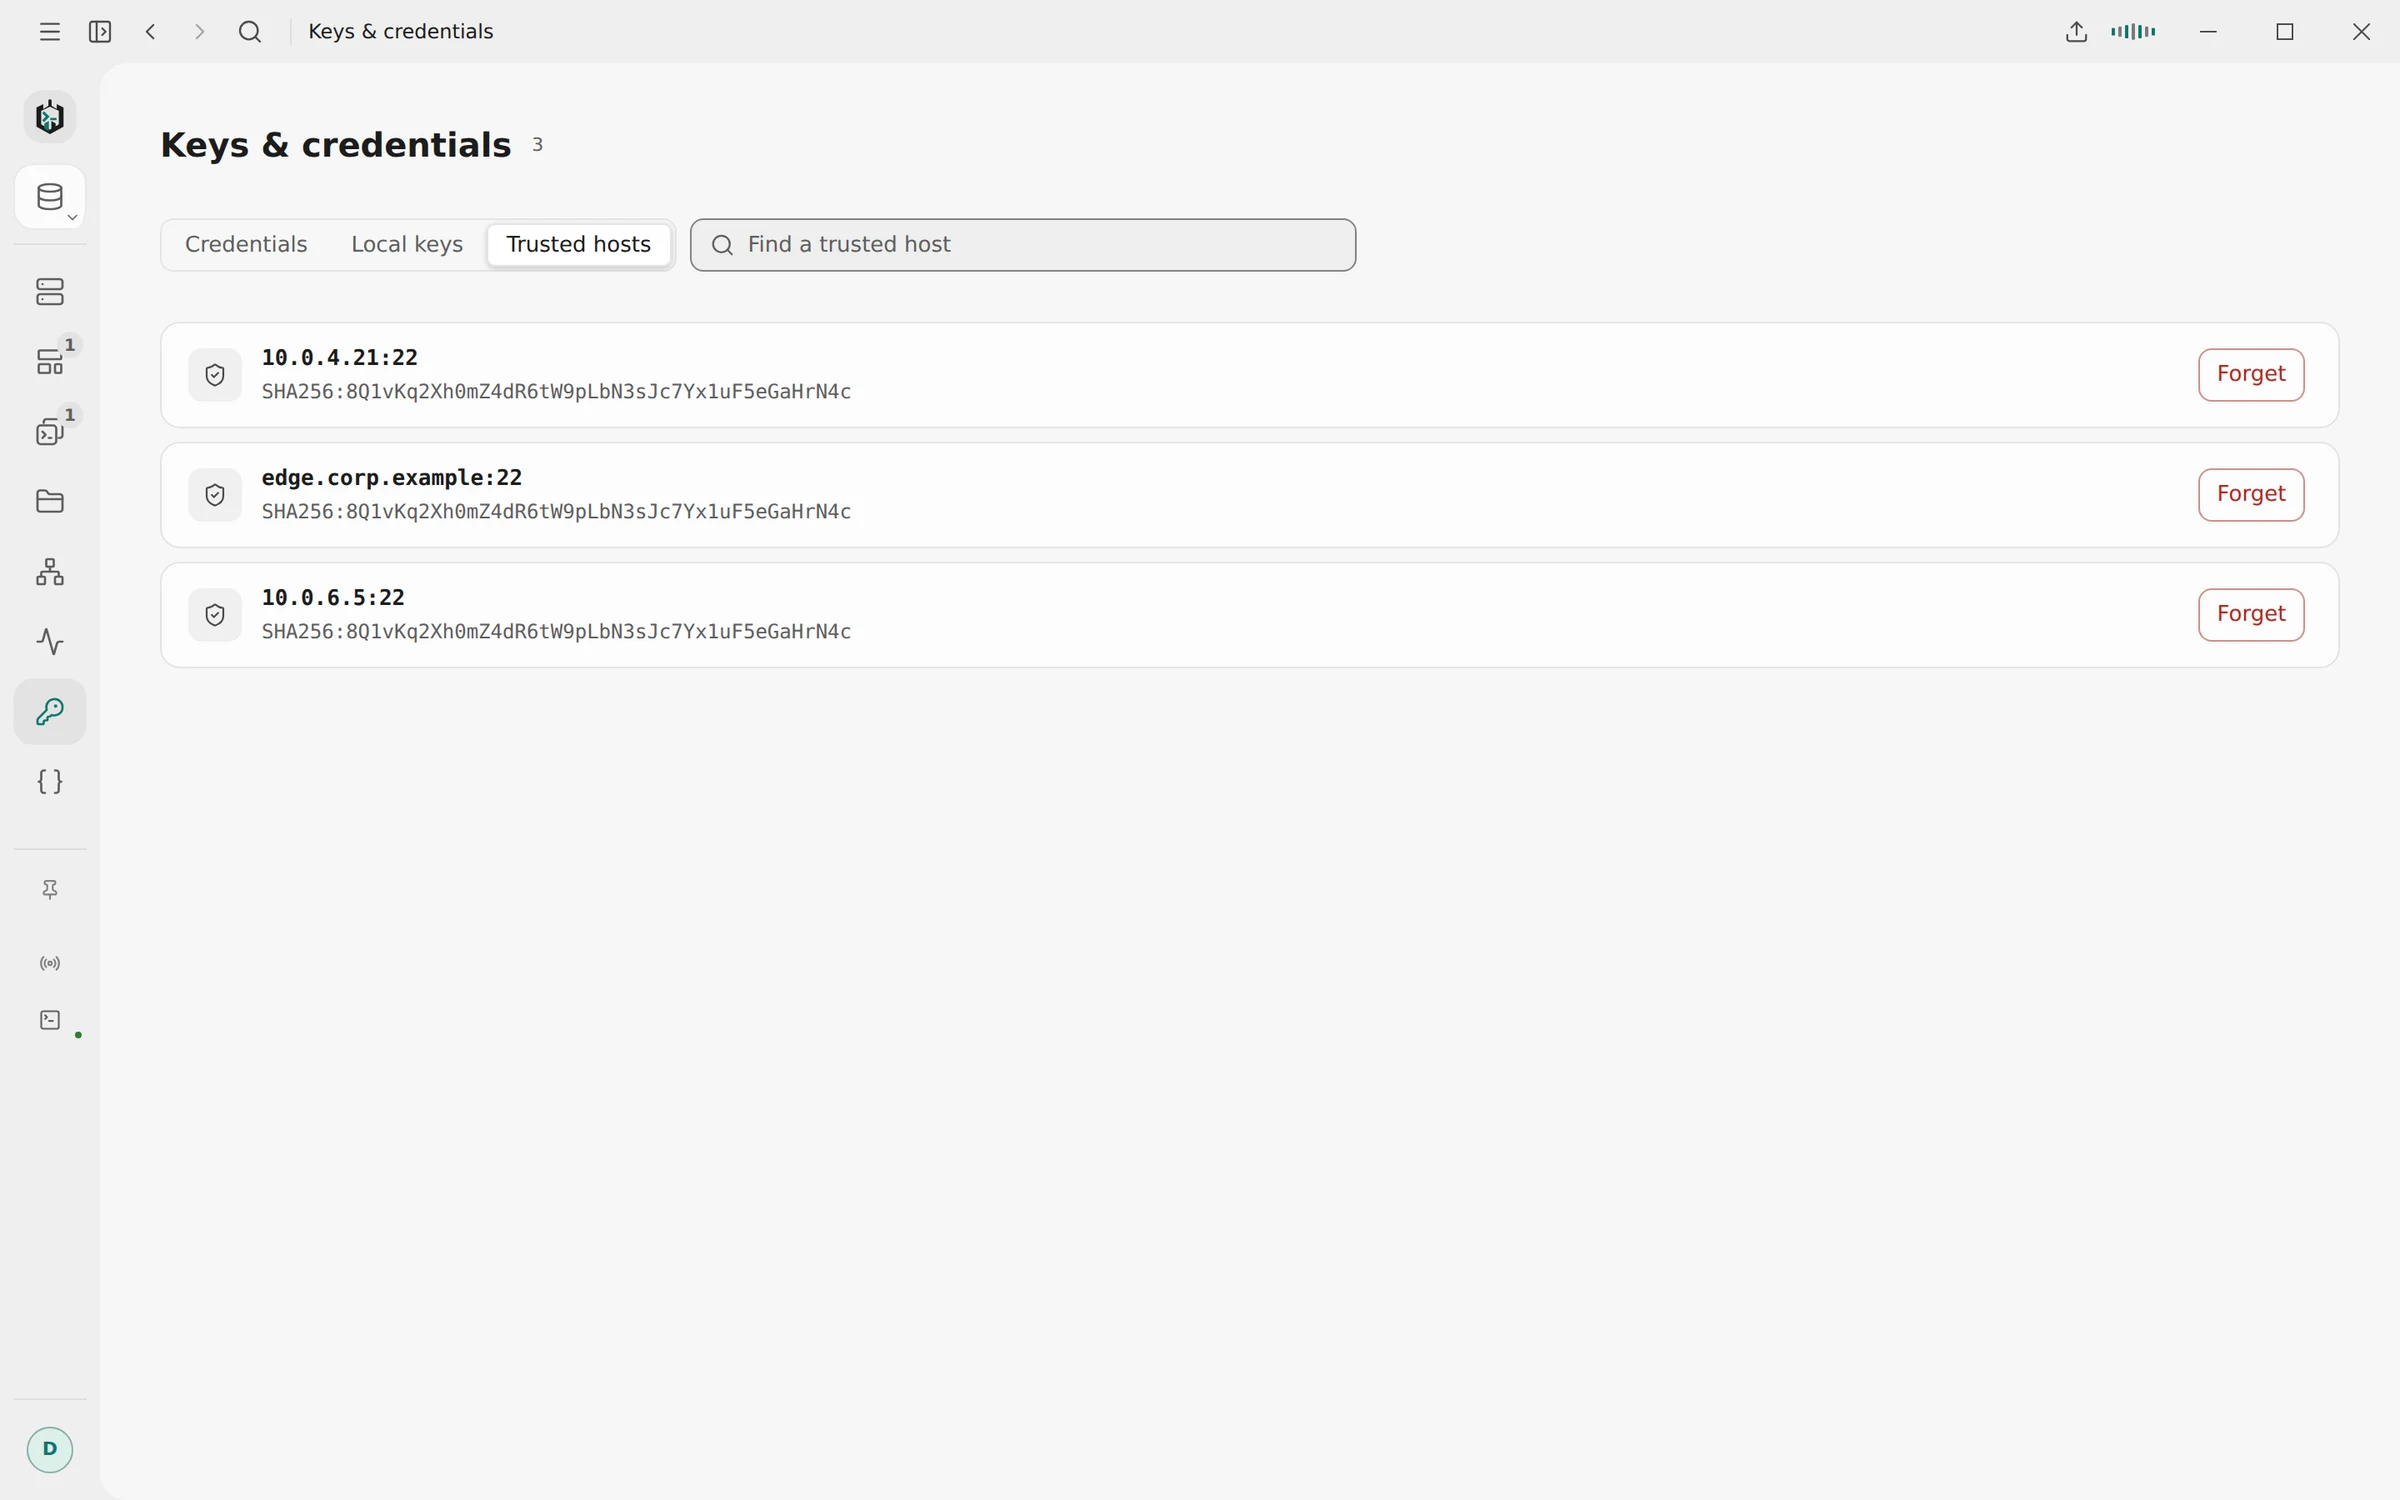
01
Шифрование хранилища
Хосты, пароли, парольные фразы ключей и импортированные ключи хранятся в одном файле, зашифрованном AES-256-GCM. При сохранении сначала записывается полная замена, затем обновляется файл хранилища.
- Автоматически (по умолчанию): ключ лежит в файле рядом с хранилищем, и Ravelon открывается без вопросов
- Блокировка паролем шифрования: ключ выводится из пароля шифрования синхронизации через Argon2id
- Мастер-фраза: та же идея, но с отдельной фразой только для этого хранилища и без аккаунта
- Интерфейс никогда не видит сохранённый секрет, только то, есть ли он
02
Режимы защиты хранилища
В автоматическом режиме Ravelon открывается без вопросов, а шифрование не пускает сохранённые пароли в бэкапы, синхронизируемые облачные папки и отчёты для поддержки. От других программ под вашей учётной записью он не защищает, потому что файл ключа им тоже доступен. Для этого включите блокировку паролем шифрования или мастер-фразу.
Если хранилище не открывается, Ravelon показывает способы его восстановить. Если вы начинаете заново, нечитаемый файл архивируется рядом с новым. Сам Ravelon его не удаляет.
«Защита паролем шифрования или мастер-фразой.»
03
Автоматическая блокировка
С паролем шифрования или мастер-фразой хранилище само блокируется после простоя от 5 минут до 4 часов, а также когда компьютер просыпается после долгого сна. ⌘⇧L или Ctrl+Shift+L блокирует его сразу. Блокировка закрывает все SSH-сессии, включая их туннели и передачи файлов, и все удалённые рабочие столы.
- Скопированный ключ доступа команды стирается из буфера обмена через 30 секунд
- Администраторы могут ограничить время простоя политикой
- Учётные записи с паролями и ключами синхронизируются, только если вы это включите
04
Проверка ключей хостов
При первом подключении Ravelon показывает алгоритм ключа хоста и отпечаток SHA-256 и закрепляет именно тот ключ, которому вы доверились, для всех последующих подключений. Изменённый ключ вызывает диалог, который выглядит иначе и имеет иначе подписанные кнопки, потому что со стороны клиента пересобранный сервер и попытка перехвата выглядят абсолютно одинаково.
- Каждый jump host проверяется по своему закреплённому ключу
- Перенесите существующие закреплённые ключи из ~/.ssh/known_hosts
- VNC с проверенными TLS-сертификатами
- RDP с TLS и Network Level Authentication
05
Диагностика и данные использования
Диагностический лог записывает шаги подключения и ошибки. В нём никогда нет паролей, ключей, ввода и вывода терминала или переписки с ИИ. Статистика использования собирается только с вашего согласия, и вы можете посмотреть, что хранится, экспортировать это или удалить всё для этой установки.
Обновления десктопа проверяются перед установкой, и вы решаете, устанавливаются ли они сами. Если вы установили пакет .deb или .rpm в Linux, обновлениями вместо этого занимается пакетный менеджер.
«Достаточно, чтобы разобраться с подключением, без паролей, ключей и содержимого терминала.»
FAQ
Частые вопросы
Может ли Ravelon прочитать моё хранилище?
Нет. Хранилище шифруется на вашем устройстве. При синхронизации сервер хранит только шифротекст и никогда не получает ключ.
Есть ли у Ravelon экран блокировки?
По умолчанию нет: Ravelon сразу открывается на ваших хостах. Если он нужен, включите блокировку паролем шифрования или мастер-фразу. Тогда Ravelon нужно разблокировать, и вы сами выбираете, сколько он может простаивать до повторной блокировки.
Включена ли телеметрия по умолчанию?
Нет. Ravelon спрашивает один раз после настройки и ничего не собирает, пока вы не согласитесь. Передумать можно в настройках конфиденциальности, а администраторы могут отключить телеметрию политикой.
Что содержит диагностический лог?
Запуски приложения, шаги SSH-подключения, проверки ключей хостов и ошибки, а также адреса хостов, порты, имена пользователей и отпечатки. Никогда - пароли, ключи, парольные фразы, ввод и вывод терминала или переписку с ИИ.
Начать
Попробуйте в своём workspace.
Десктопное приложение бесплатно и без урезаний: зашифрованное хранилище, терминал, SFTP и ассистент уже включены. Платить нужно, только если нужна синхронизация между устройствами.
Связанные функции
Хранилище и синхронизация
Шифруется на вашем устройстве до синхронизации, а каждое новое устройство требует вашего одобрения.
SSH-терминал
SSH, где пароли и ключи хранятся в зашифрованном хранилище.
Для компаний
Политика компьютера, корпоративные прокси, диагностические логи и пакеты для развёртывания.
Командные хранилища
Общие зашифрованные хранилища, где роли в команде и роли в хранилище разделены.