Ravelon ID
SSH-ключи по одному адресу
Вы выбираете handle, а Ravelon публикует публичные SSH-ключи ваших устройств по адресу id.ravelon.app/@handle. После одной команды на сервере каждое из этих устройств может войти. Больше не нужно копировать ключи с машины на машину.
Зарегистрироваться бесплатно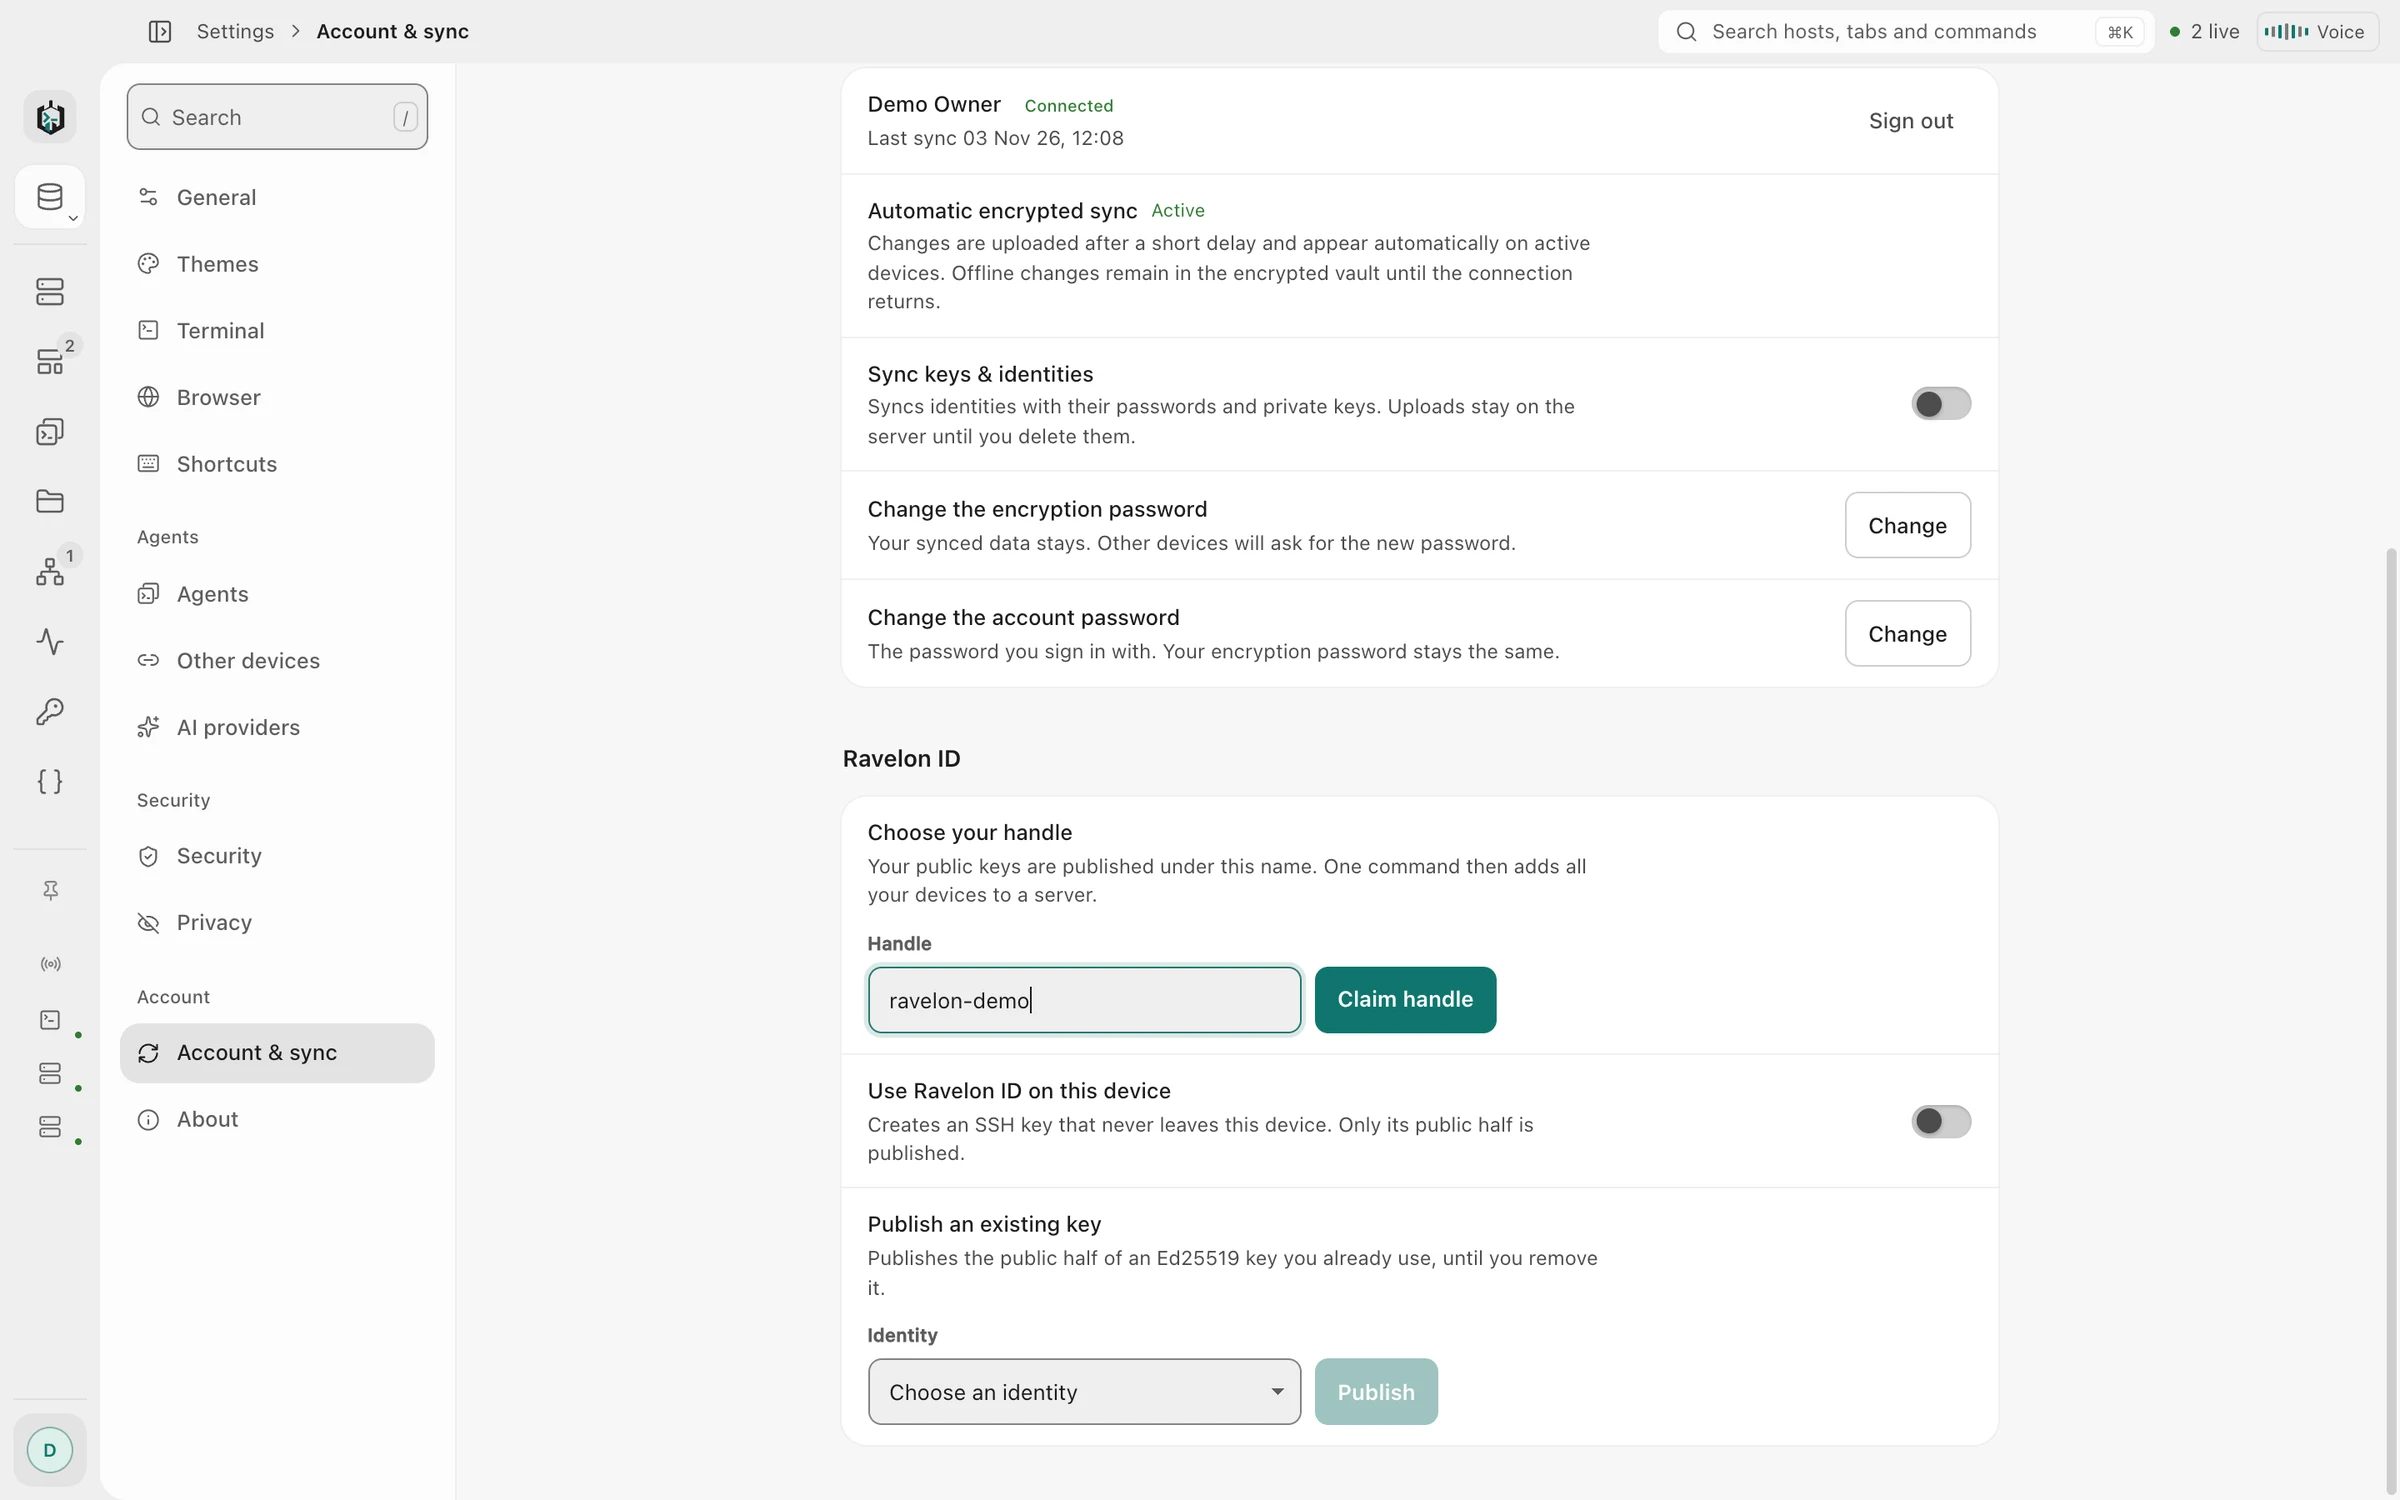
01
Адрес открытых ключей
Включите Ravelon ID в приложении на компьютере или iPhone. Устройство создаёт свой ключ Ed25519, хранит приватную часть у себя и публикует публичную под вашим handle. Каждое устройство, на котором вы это включите, попадает на тот же адрес.
Для curl адрес - это просто файл authorized_keys, поэтому одна строка добавляет все ключи на сервер: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. В браузере тот же адрес показывает ключи с их отпечатками.
- Один ключ Ed25519 на устройство, создаётся на самом устройстве
- Десктопное приложение для Windows, macOS и Linux и приложение для iPhone и iPad
- Простой текст для curl, читаемая страница для браузеров
- Входит в Pro
02
Существующие ключи
Уже есть ключ Ed25519 на ноутбуке или сборочной машине? Вставьте его публичную часть в аккаунте в разделе Ravelon ID и дайте ему имя. Он появится рядом с ключами устройств. Ravelon никогда не просит приватный ключ, а добавленный так ключ остаётся, пока вы его не удалите.
«Ваши устройства покидают только публичные ключи.»
03
Аутентификация SSH
С включённым Ravelon ID каждое SSH-подключение сначала предлагает ключ устройства. Если сервер его не знает, приложение продолжает с паролем или ключом, сохранённым для этого хоста. Серверы без вашего Ravelon ID ведут себя точно как раньше.
«С включённым Ravelon ID каждое SSH-подключение сначала предлагает ключ устройства. Если сервер его не знает, приложение продолжает с паролем или ключом, сохранённым для этого хоста. Серверы без вашего Ravelon ID ведут себя точно как раньше.»
04
Удаление ключей
О каждом новом ключе вам приходит письмо. Выход из аккаунта на устройстве убирает его ключ с вашего адреса, а удалить любой ключ можно в аккаунте или в приложениях. На сервере каждая строка из вашего Ravelon ID заканчивается на ravelon-id:@handle, поэтому их легко найти и удалить.
- Уведомление по email о каждом новом ключе
- При включённой двухфакторной аутентификации ключ может опубликовать только сессия, которая её прошла
- Handle, от которого вы отказались, остаётся за вами, никто другой его не займёт
FAQ
Частые вопросы
Нужен ли Ravelon Pro для Ravelon ID?
Да. Ravelon ID входит в Pro и доступен во время активного пробного периода Pro.
Какие ключи можно добавить?
Публичные ключи Ed25519, такие, какие создаёт ssh-keygen -t ed25519 и принимает любой современный сервер OpenSSH. Вставьте строку из файла .pub.
Как отозвать доступ к серверу?
Удалите ключ в аккаунте или в приложении, и серверы, которые загружают ваш адрес, перестанут его получать. Строки, уже записанные в authorized_keys сервера, остаются, пока вы их не удалите; все они заканчиваются на ravelon-id:@handle.
Видит ли Ravelon мои приватные ключи?
Нет. Ключи устройств создаются на устройстве, и их приватная часть остаётся там. Для добавляемых ключей вы вставляете только публичную часть. По адресу отдаются только публичные ключи.
Начать
Попробуйте в своём workspace.
Десктопное приложение бесплатно и без урезаний: зашифрованное хранилище, терминал, SFTP и ассистент уже включены. Платить нужно, только если нужна синхронизация между устройствами.
Связанные функции
SSH-терминал
SSH, где пароли и ключи хранятся в зашифрованном хранилище.
Безопасность
Зашифрованное хранилище, закреплённые ключи хостов и уровень блокировки на ваш выбор.
Хранилище и синхронизация
Шифруется на вашем устройстве до синхронизации, а каждое новое устройство требует вашего одобрения.
iPhone и iPad
Нативные SSH, SFTP и локальные туннели на iPhone и iPad, теперь в App Store.