Segurança
Cofre e segurança das ligações
Guarda hosts, palavras-passe e chaves num cofre cifrado, verifica as identidades dos servidores e escolhe um modo de bloqueio.
Registar grátis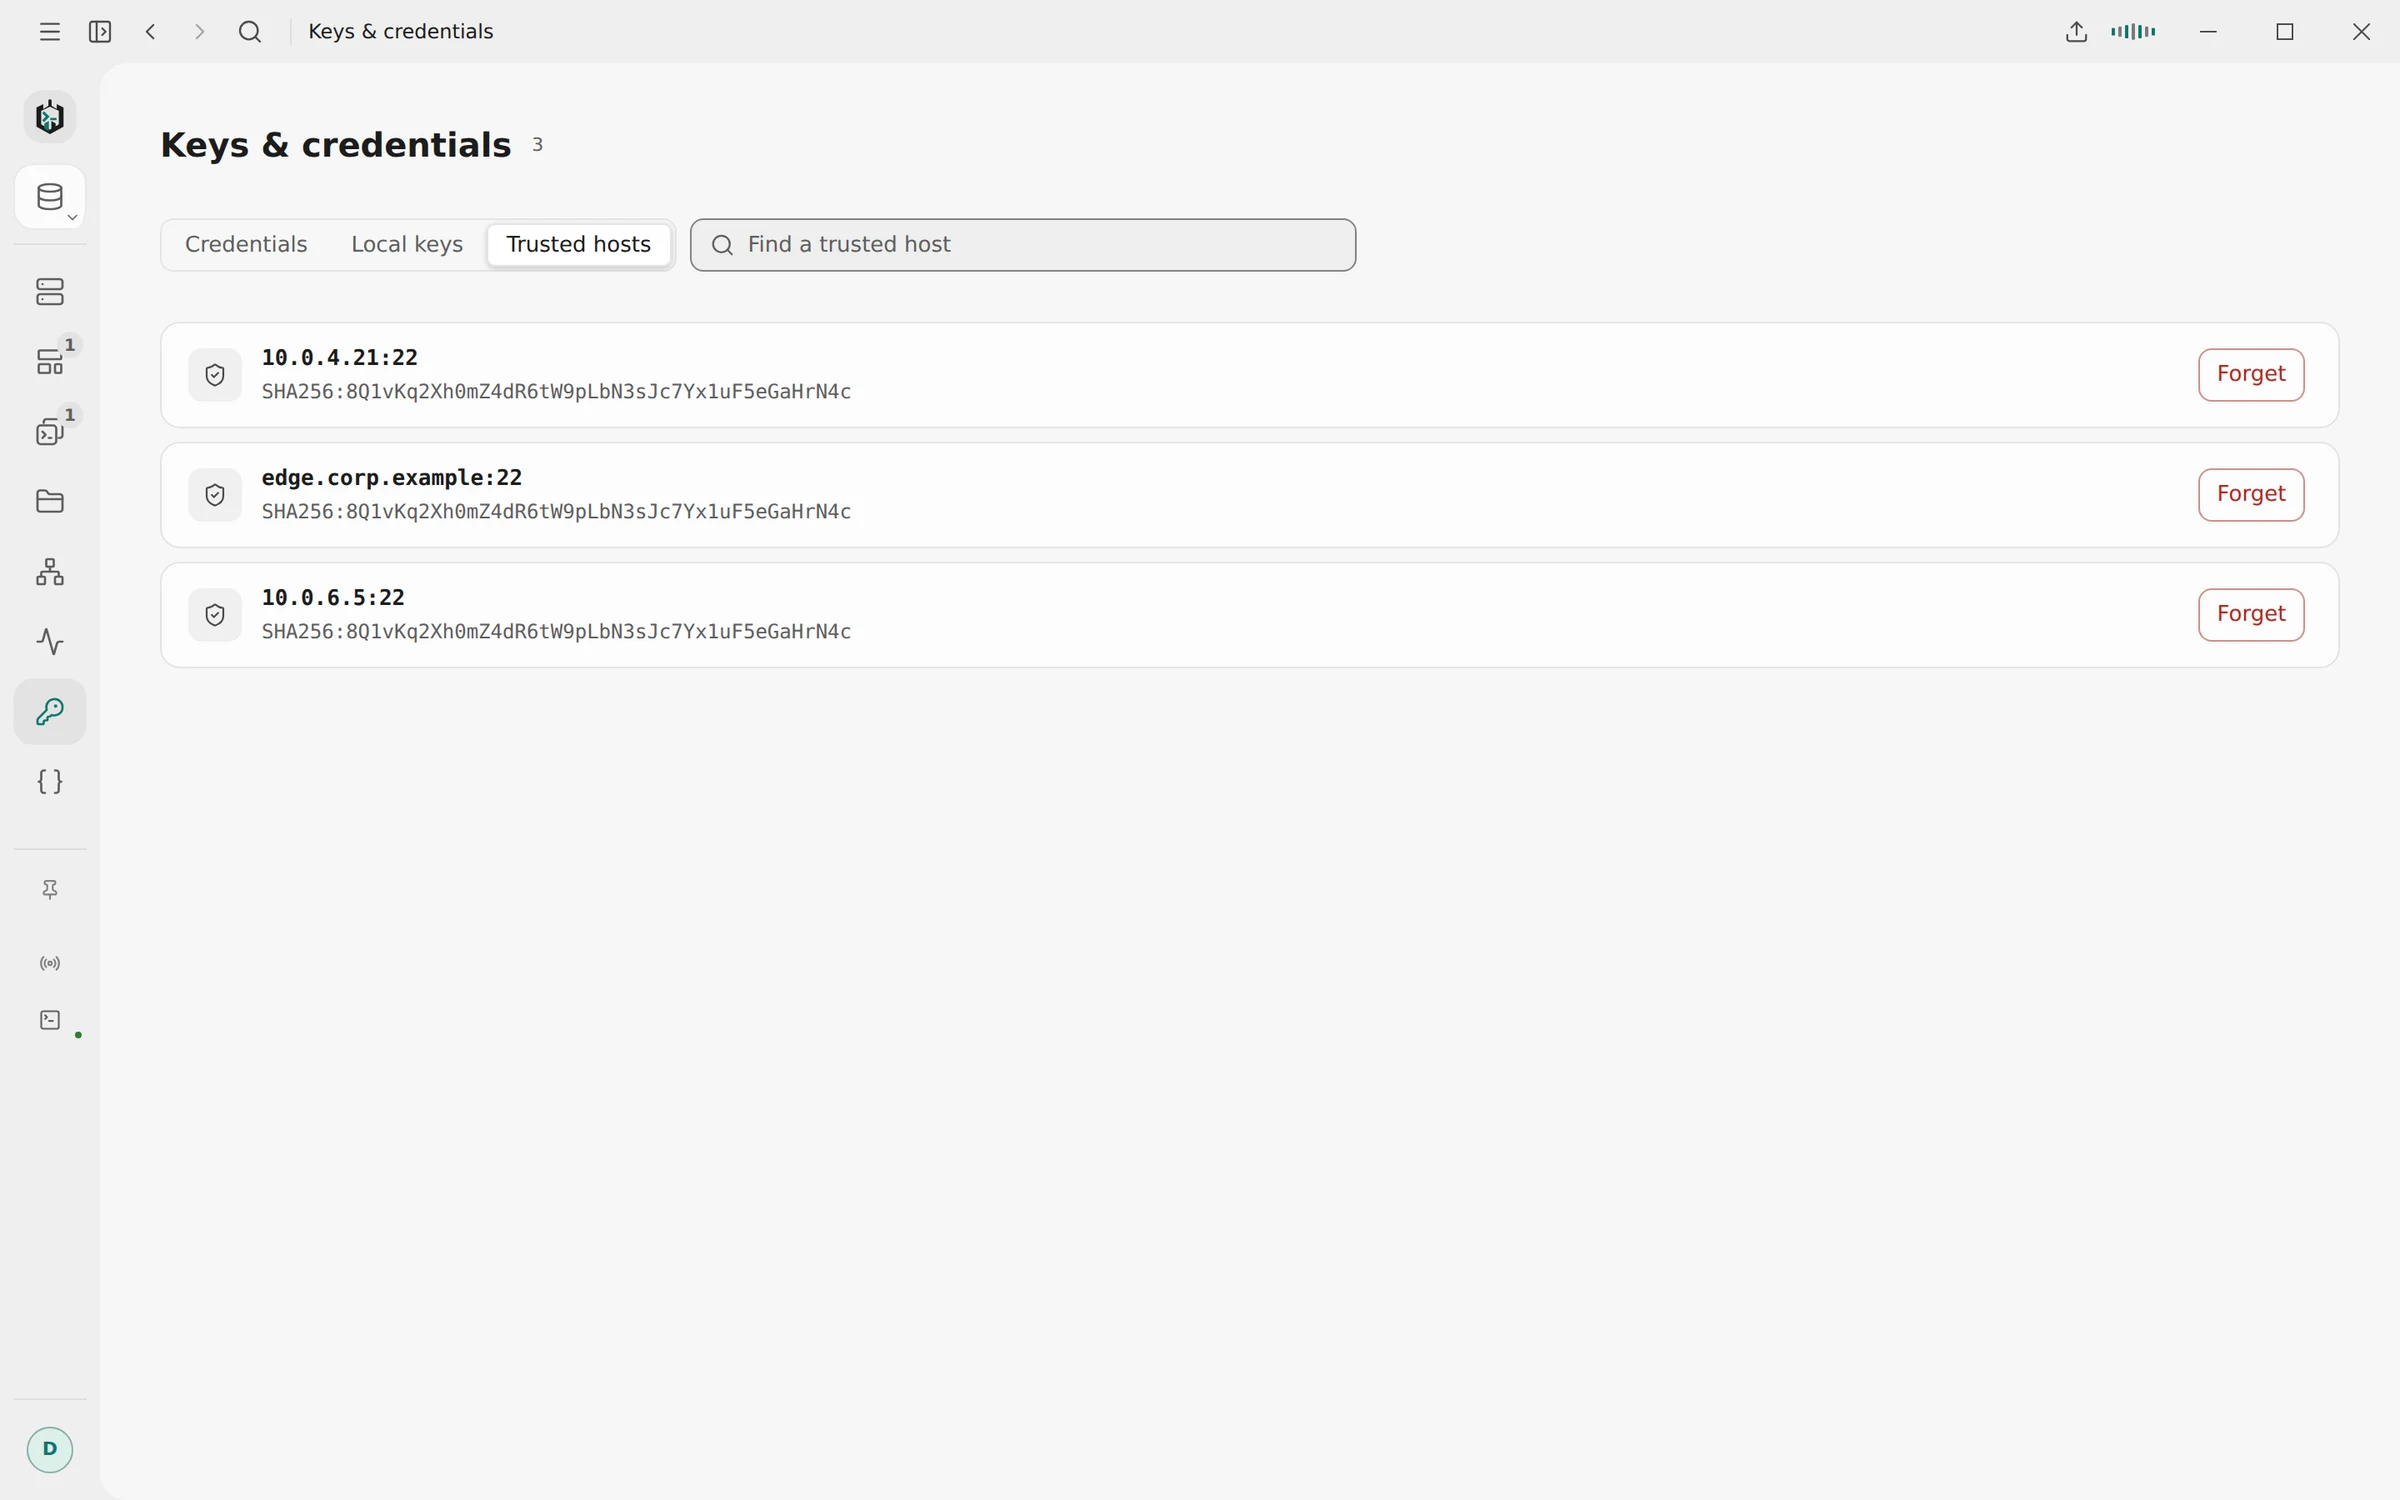
01
Cifra do cofre
Hosts, palavras-passe, frases-passe e chaves importadas ficam num ficheiro cifrado com AES-256-GCM. Cada gravação escreve uma cópia completa antes de atualizar o ficheiro do cofre.
- Automático (por omissão): a chave fica num ficheiro ao lado do cofre e o Ravelon abre sem perguntar
- Bloqueio com palavra-passe de cifragem: a chave é derivada da tua palavra-passe de cifragem da sincronização com Argon2id
- Frase-passe mestra: a mesma ideia, com uma frase-passe só para este cofre e sem precisar de conta
- A interface nunca vê um segredo guardado, só se existe um
02
Modos de proteção do cofre
No modo automático, o Ravelon abre sem perguntar, e a cifragem mantém as tuas palavras-passe guardadas fora de cópias de segurança, pastas sincronizadas na cloud e pacotes de suporte. Não protege contra outros programas que correm com a tua conta de utilizador, porque o ficheiro da chave também está ao alcance deles. Para isso, ativa o bloqueio com palavra-passe de cifragem ou uma frase-passe mestra.
Se um cofre não puder ser aberto, o Ravelon mostra-te as formas de o recuperar. Se recomeçares, o ficheiro ilegível fica arquivado ao lado do novo. O Ravelon não o apaga por iniciativa própria.
«Proteção com palavra-passe de cifra ou frase-passe principal.»
03
Bloqueio automático
Com uma palavra-passe de cifragem ou frase-passe mestra, o cofre bloqueia sozinho após 5 minutos a 4 horas sem atividade, e quando o computador acorda depois de uma suspensão mais longa. ⌘⇧L ou Ctrl+Shift+L bloqueia-o de imediato. Bloquear fecha todas as sessões SSH, incluindo os seus túneis e transferências de ficheiros, e todos os ambientes de trabalho remotos.
- Uma chave de partilha de equipa copiada é limpa da área de transferência ao fim de 30 segundos
- Os administradores podem limitar o tempo de inatividade com uma política
- Identidades com palavras-passe e chaves só sincronizam se ativares essa opção
04
Verificação de chaves de host
Na primeira ligação, o Ravelon mostra-te o algoritmo e a impressão digital SHA-256 da chave do host e fixa exatamente a chave em que confiaste, para todas as ligações seguintes. Uma chave alterada mostra uma janela com aspeto diferente e botões com outro texto, porque do lado do cliente um servidor reinstalado e uma tentativa de interceção parecem exatamente iguais.
- Cada jump host é verificado contra a sua própria chave fixada
- Traz as tuas chaves fixadas existentes do ~/.ssh/known_hosts
- VNC com certificados TLS verificados
- RDP com TLS e Network Level Authentication
05
Diagnóstico e dados de utilização
O log de diagnóstico regista passos de ligação e erros. Nunca contém palavras-passe, chaves, input ou output do terminal, nem conversas com a IA. As estatísticas de utilização só são recolhidas depois de concordares, e podes ver o que está guardado, exportá-lo ou apagar tudo desta instalação.
As atualizações do desktop são verificadas antes de serem instaladas, e tu decides se se instalam sozinhas. Se instalaste o pacote .deb ou .rpm no Linux, é o teu gestor de pacotes que trata das atualizações.
«O suficiente para depurar uma ligação, sem palavras-passe, chaves nem conteúdo do terminal.»
FAQ
Perguntas frequentes
O Ravelon consegue ler o meu cofre?
Não. O cofre é cifrado no teu dispositivo. Com sincronização, o servidor só guarda dados cifrados e nunca recebe a chave.
O Ravelon tem ecrã de bloqueio?
Não por omissão: o Ravelon abre diretamente nos teus hosts. Se quiseres um, ativa o bloqueio com palavra-passe de cifragem ou uma frase-passe mestra. Aí tens de desbloquear o Ravelon, e escolhes quanto tempo pode ficar inativo antes de bloquear de novo.
A telemetria vem ligada por omissão?
Não. O Ravelon pergunta uma vez depois da configuração e não recolhe nada até dizeres que sim. Podes mudar de ideias nas definições de privacidade, e os administradores podem desligar a telemetria com uma política.
O que contém o log de diagnóstico?
Arranques da app, passos de ligação SSH, verificações de chaves de host e erros, juntamente com endereços de hosts, portas, nomes de utilizador e impressões digitais. Nunca palavras-passe, chaves, frases-passe, input ou output do terminal, nem conversas com a IA.
Começar
Experimenta no teu próprio workspace.
A app de desktop é gratuita, sem nada escondido: o cofre cifrado, o terminal, o SFTP e o assistente estão todos incluídos. Só pagas se quiseres sincronização entre dispositivos.
Funcionalidades relacionadas
Cofre e sincronização
Encriptado no teu dispositivo antes de sincronizar, e cada dispositivo novo precisa do teu OK.
Terminal SSH
SSH com as tuas palavras-passe e chaves guardadas num cofre encriptado.
Para empresas
Política da máquina, proxies empresariais, logs de diagnóstico e pacotes para implementação.
Cofres de equipa
Cofres encriptados partilhados, com funções de equipa e de cofre separadas.