Beveiliging
Kluis en verbindingsbeveiliging
Bewaar hosts, wachtwoorden en sleutels in een versleutelde kluis, verifieer serveridentiteiten en kies een kluisvergrendeling.
Gratis aanmelden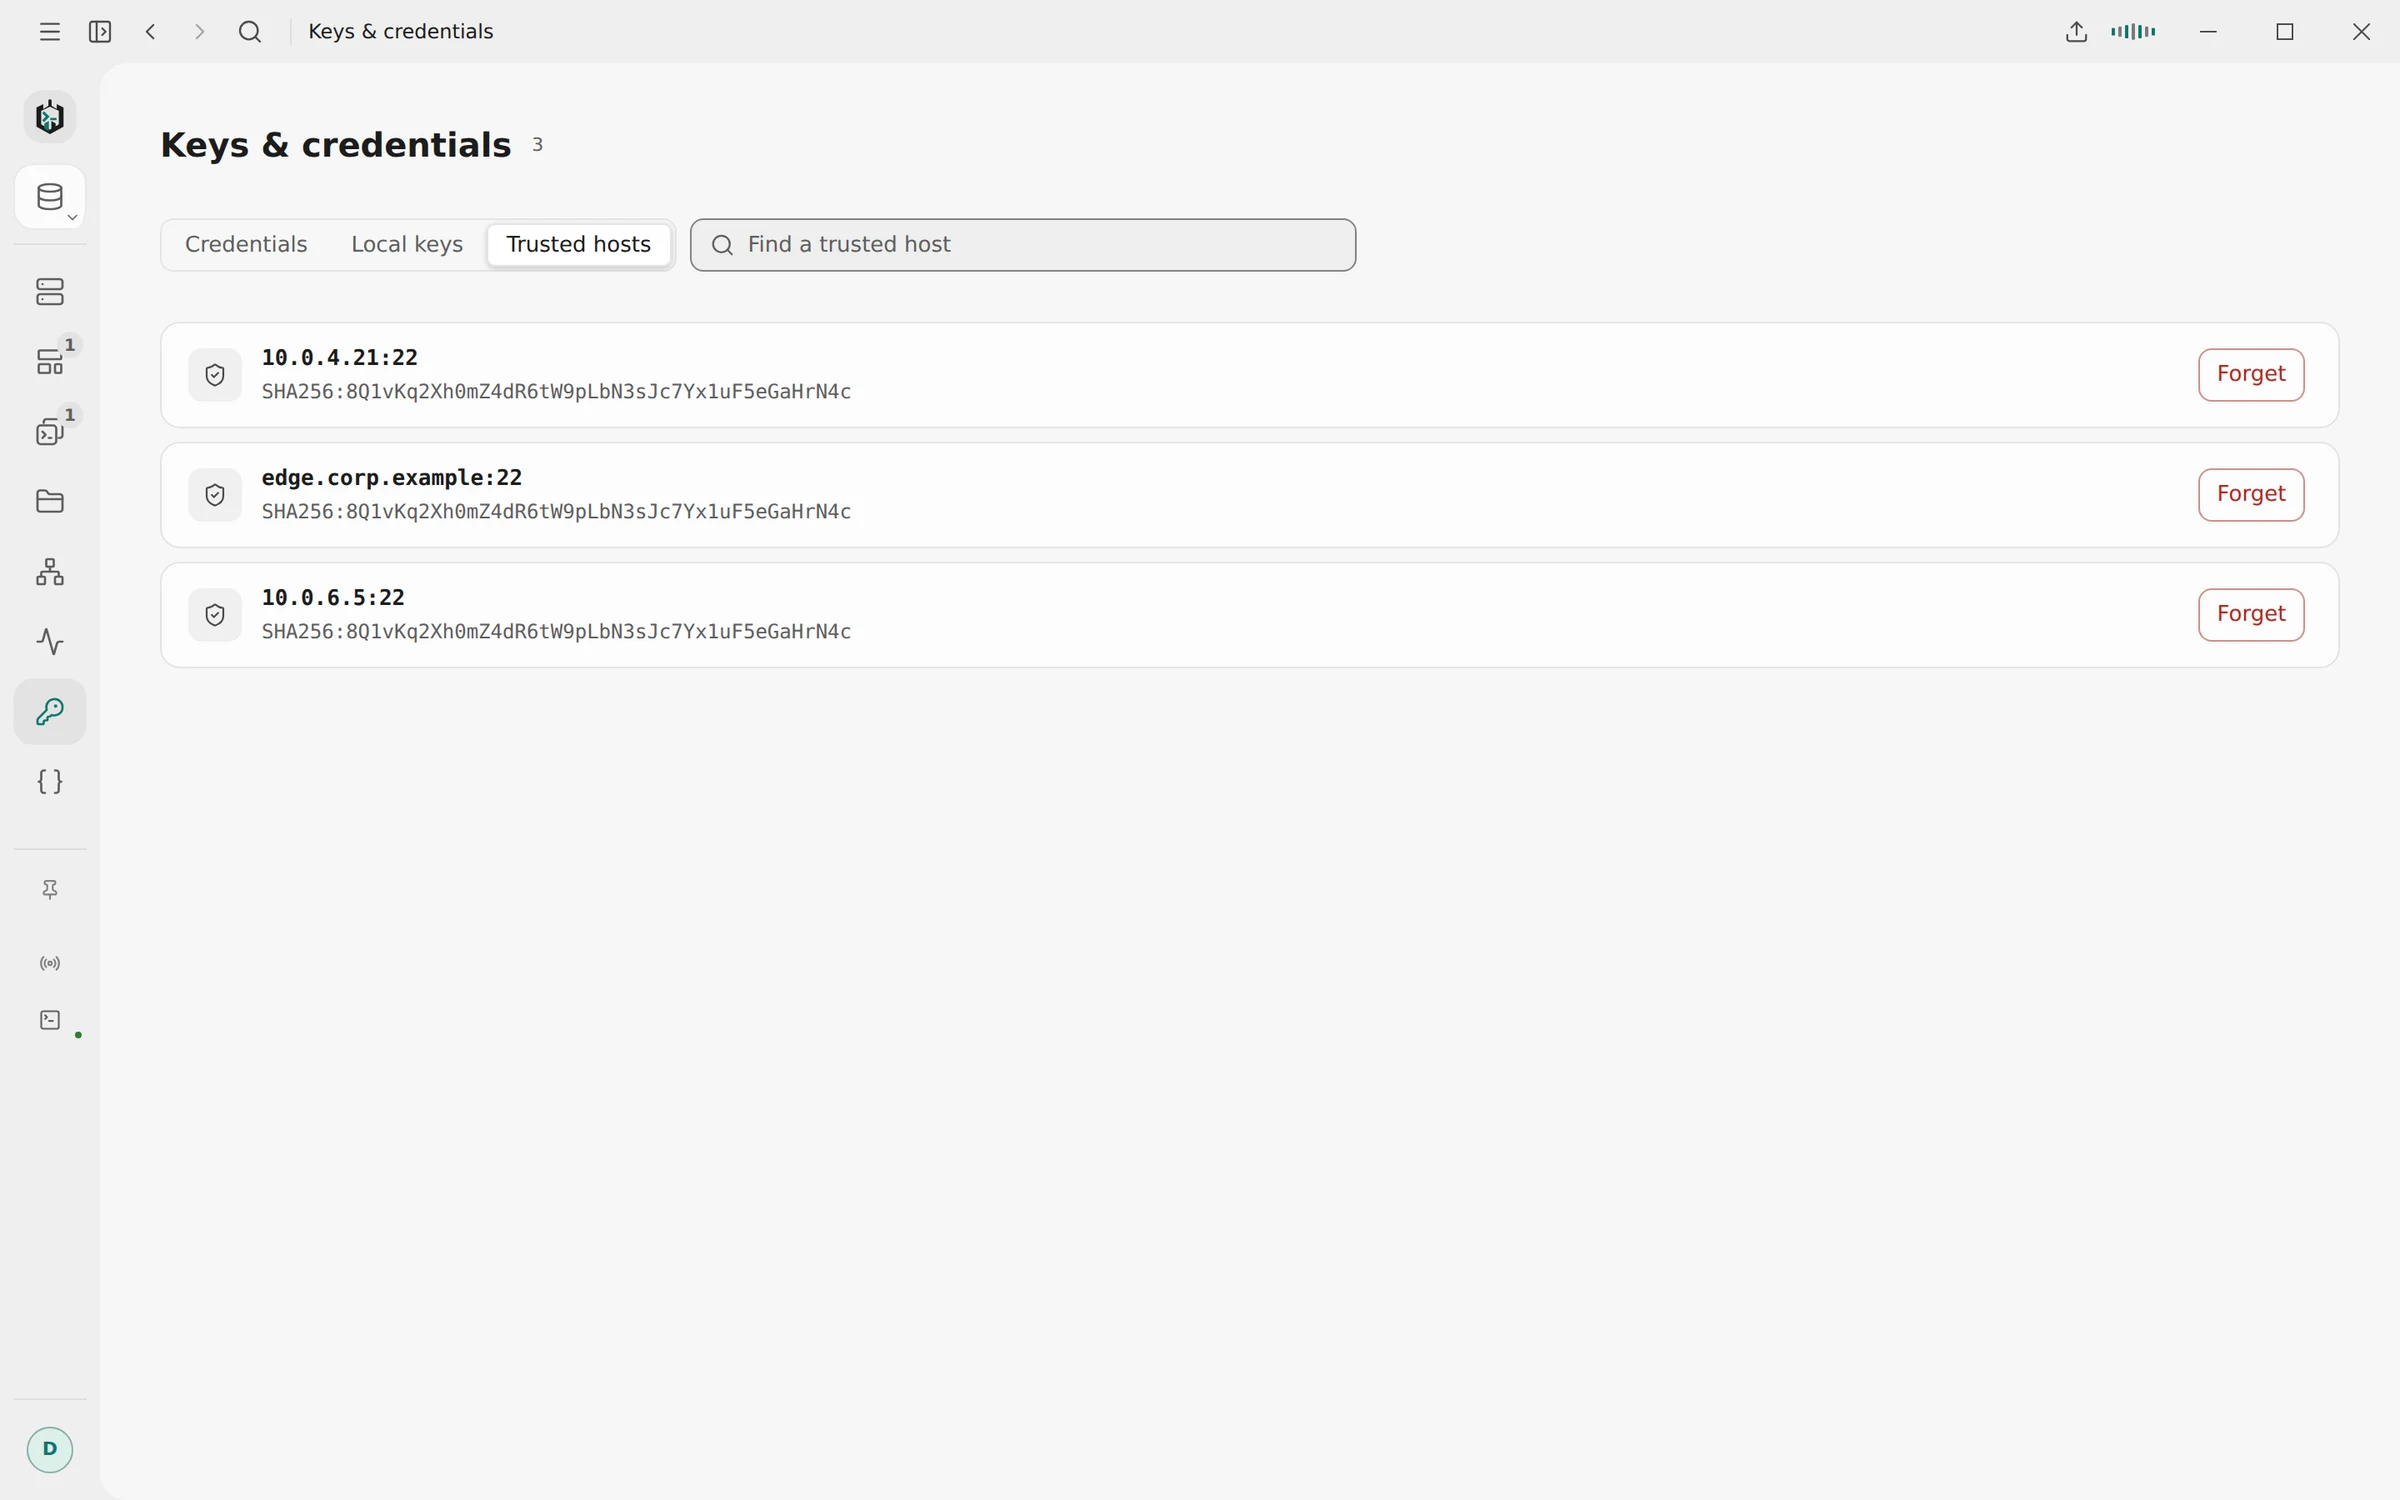
01
Kluisversleuteling
Hosts, wachtwoorden, sleutelwachtzinnen en geïmporteerde sleutels staan in één met AES-256-GCM versleuteld bestand. Bij het opslaan wordt eerst een volledige vervanging geschreven voordat het kluisbestand wordt bijgewerkt.
- Automatisch (standaard): de sleutel staat in een bestand naast de vault en Ravelon opent zonder te vragen
- Vergrendeling met encryptiewachtwoord: de sleutel wordt met Argon2id afgeleid van je sync-encryptiewachtwoord
- Master passphrase: hetzelfde idee, met een passphrase alleen voor deze vault en zonder account
- De interface ziet nooit een opgeslagen geheim, alleen of er een is
02
Kluisbeveiligingsmodi
In de automatische modus opent Ravelon zonder te vragen, en de versleuteling houdt je opgeslagen wachtwoorden uit back-ups, gesyncte cloudmappen en supportbundels. Het beschermt niet tegen andere programma's die onder je gebruikersaccount draaien, want het sleutelbestand is ook voor hen bereikbaar. Zet daarvoor de vergrendeling met encryptiewachtwoord of een master passphrase aan.
Kan een vault niet worden geopend, dan toont Ravelon je de manieren om hem te herstellen. Begin je opnieuw, dan wordt het onleesbare bestand naast het nieuwe gearchiveerd. Ravelon verwijdert het niet uit zichzelf.
“Wachtwoordbeveiliging met een versleutelingswachtwoord of hoofdwachtzin.”
03
Automatische vergrendeling
Met een encryptiewachtwoord of master passphrase vergrendelt de vault zich na 5 minuten tot 4 uur zonder invoer, en wanneer je computer na een langere slaap ontwaakt. ⌘⇧L of Ctrl+Shift+L vergrendelt hem meteen. Vergrendelen sluit elke SSH-sessie, inclusief tunnels en bestandsoverdrachten, en elke remote desktop.
- Een gekopieerde sleutel voor het delen van een team wordt na 30 seconden van het klembord gewist
- Beheerders kunnen de inactieve tijd via beleid begrenzen
- Identiteiten met wachtwoorden en sleutels worden alleen gesynct als je dat aanzet
04
Hostsleutelverificatie
Bij de eerste verbinding toont Ravelon het algoritme en de SHA-256-fingerprint van de host key en pint precies de sleutel die je vertrouwde, voor elke volgende verbinding. Een gewijzigde sleutel krijgt een venster dat er anders uitziet en anders benoemde knoppen heeft, want vanaf de client gezien lijken een opnieuw opgebouwde server en een onderscheppingspoging precies op elkaar.
- Elke jump host wordt tegen zijn eigen pin gecontroleerd
- Neem je bestaande pins mee uit ~/.ssh/known_hosts
- VNC met geverifieerde TLS-certificaten
- RDP met TLS en Network Level Authentication
05
Diagnostiek en gebruiksgegevens
Het diagnostische log noteert verbindingsstappen en fouten. Er staan nooit wachtwoorden, sleutels, terminalinvoer of -output of AI-gesprekken in. Gebruiksstatistieken worden pas verzameld als je akkoord gaat, en je kunt zien wat er is opgeslagen, het exporteren of alles voor deze installatie wissen.
Desktop-updates worden gecontroleerd voordat ze installeren, en jij bepaalt of ze vanzelf installeren. Heb je op Linux het .deb- of .rpm-pakket geïnstalleerd, dan regelt je package manager de updates.
“Genoeg om een verbinding te debuggen, zonder wachtwoorden, sleutels of terminalinhoud.”
FAQ
Veelgestelde vragen
Kan Ravelon mijn vault lezen?
Nee. De vault wordt op je apparaat versleuteld. Met sync bewaart de server alleen versleutelde data en krijgt hij nooit de sleutel.
Heeft Ravelon een vergrendelscherm?
Niet standaard: Ravelon opent direct met je hosts. Wil je er een, zet dan de vergrendeling met encryptiewachtwoord of een master passphrase aan. Dan moet je Ravelon ontgrendelen, en kies je hoe lang het inactief mag zijn voordat het weer vergrendelt.
Staat telemetrie standaard aan?
Nee. Ravelon vraagt het één keer na de installatie en verzamelt niets tot je ja zegt. Je kunt van gedachten veranderen in de privacy-instellingen, en beheerders kunnen telemetrie uitzetten met een beleid.
Wat staat er in het diagnostische log?
Het starten van de app, stappen van SSH-verbindingen, host key-controles en fouten, samen met hostadressen, poorten, gebruikersnamen en fingerprints. Nooit wachtwoorden, sleutels, passphrases, terminalinvoer of -output, of AI-gesprekken.
Aan de slag
Probeer het in je eigen workspace.
De desktop-app is gratis, zonder dat er iets achtergehouden wordt: de versleutelde vault, terminal, SFTP en de assistent zitten er allemaal in. Je betaalt alleen als je sync tussen apparaten wilt.
Verwante functies
Kluis & sync
Versleuteld op je apparaat voordat het synchroniseert, en elk nieuw apparaat heeft jouw akkoord nodig.
SSH-terminal
SSH met je wachtwoorden en sleutels in een versleutelde kluis.
Voor bedrijven
Machinebeleid, bedrijfsproxy's, diagnostische logs en pakketten voor uitrol.
Teamkluizen
Gedeelde versleutelde kluizen, met teamrollen en kluisrollen apart.