Ravelon ID
SSH-sleutels op één adres
Je kiest een handle, en Ravelon publiceert de publieke SSH-sleutels van je apparaten op id.ravelon.app/@handle. Na één commando op een server kan elk van die apparaten inloggen. Je hoeft geen sleutels meer van machine naar machine te kopiëren.
Gratis aanmelden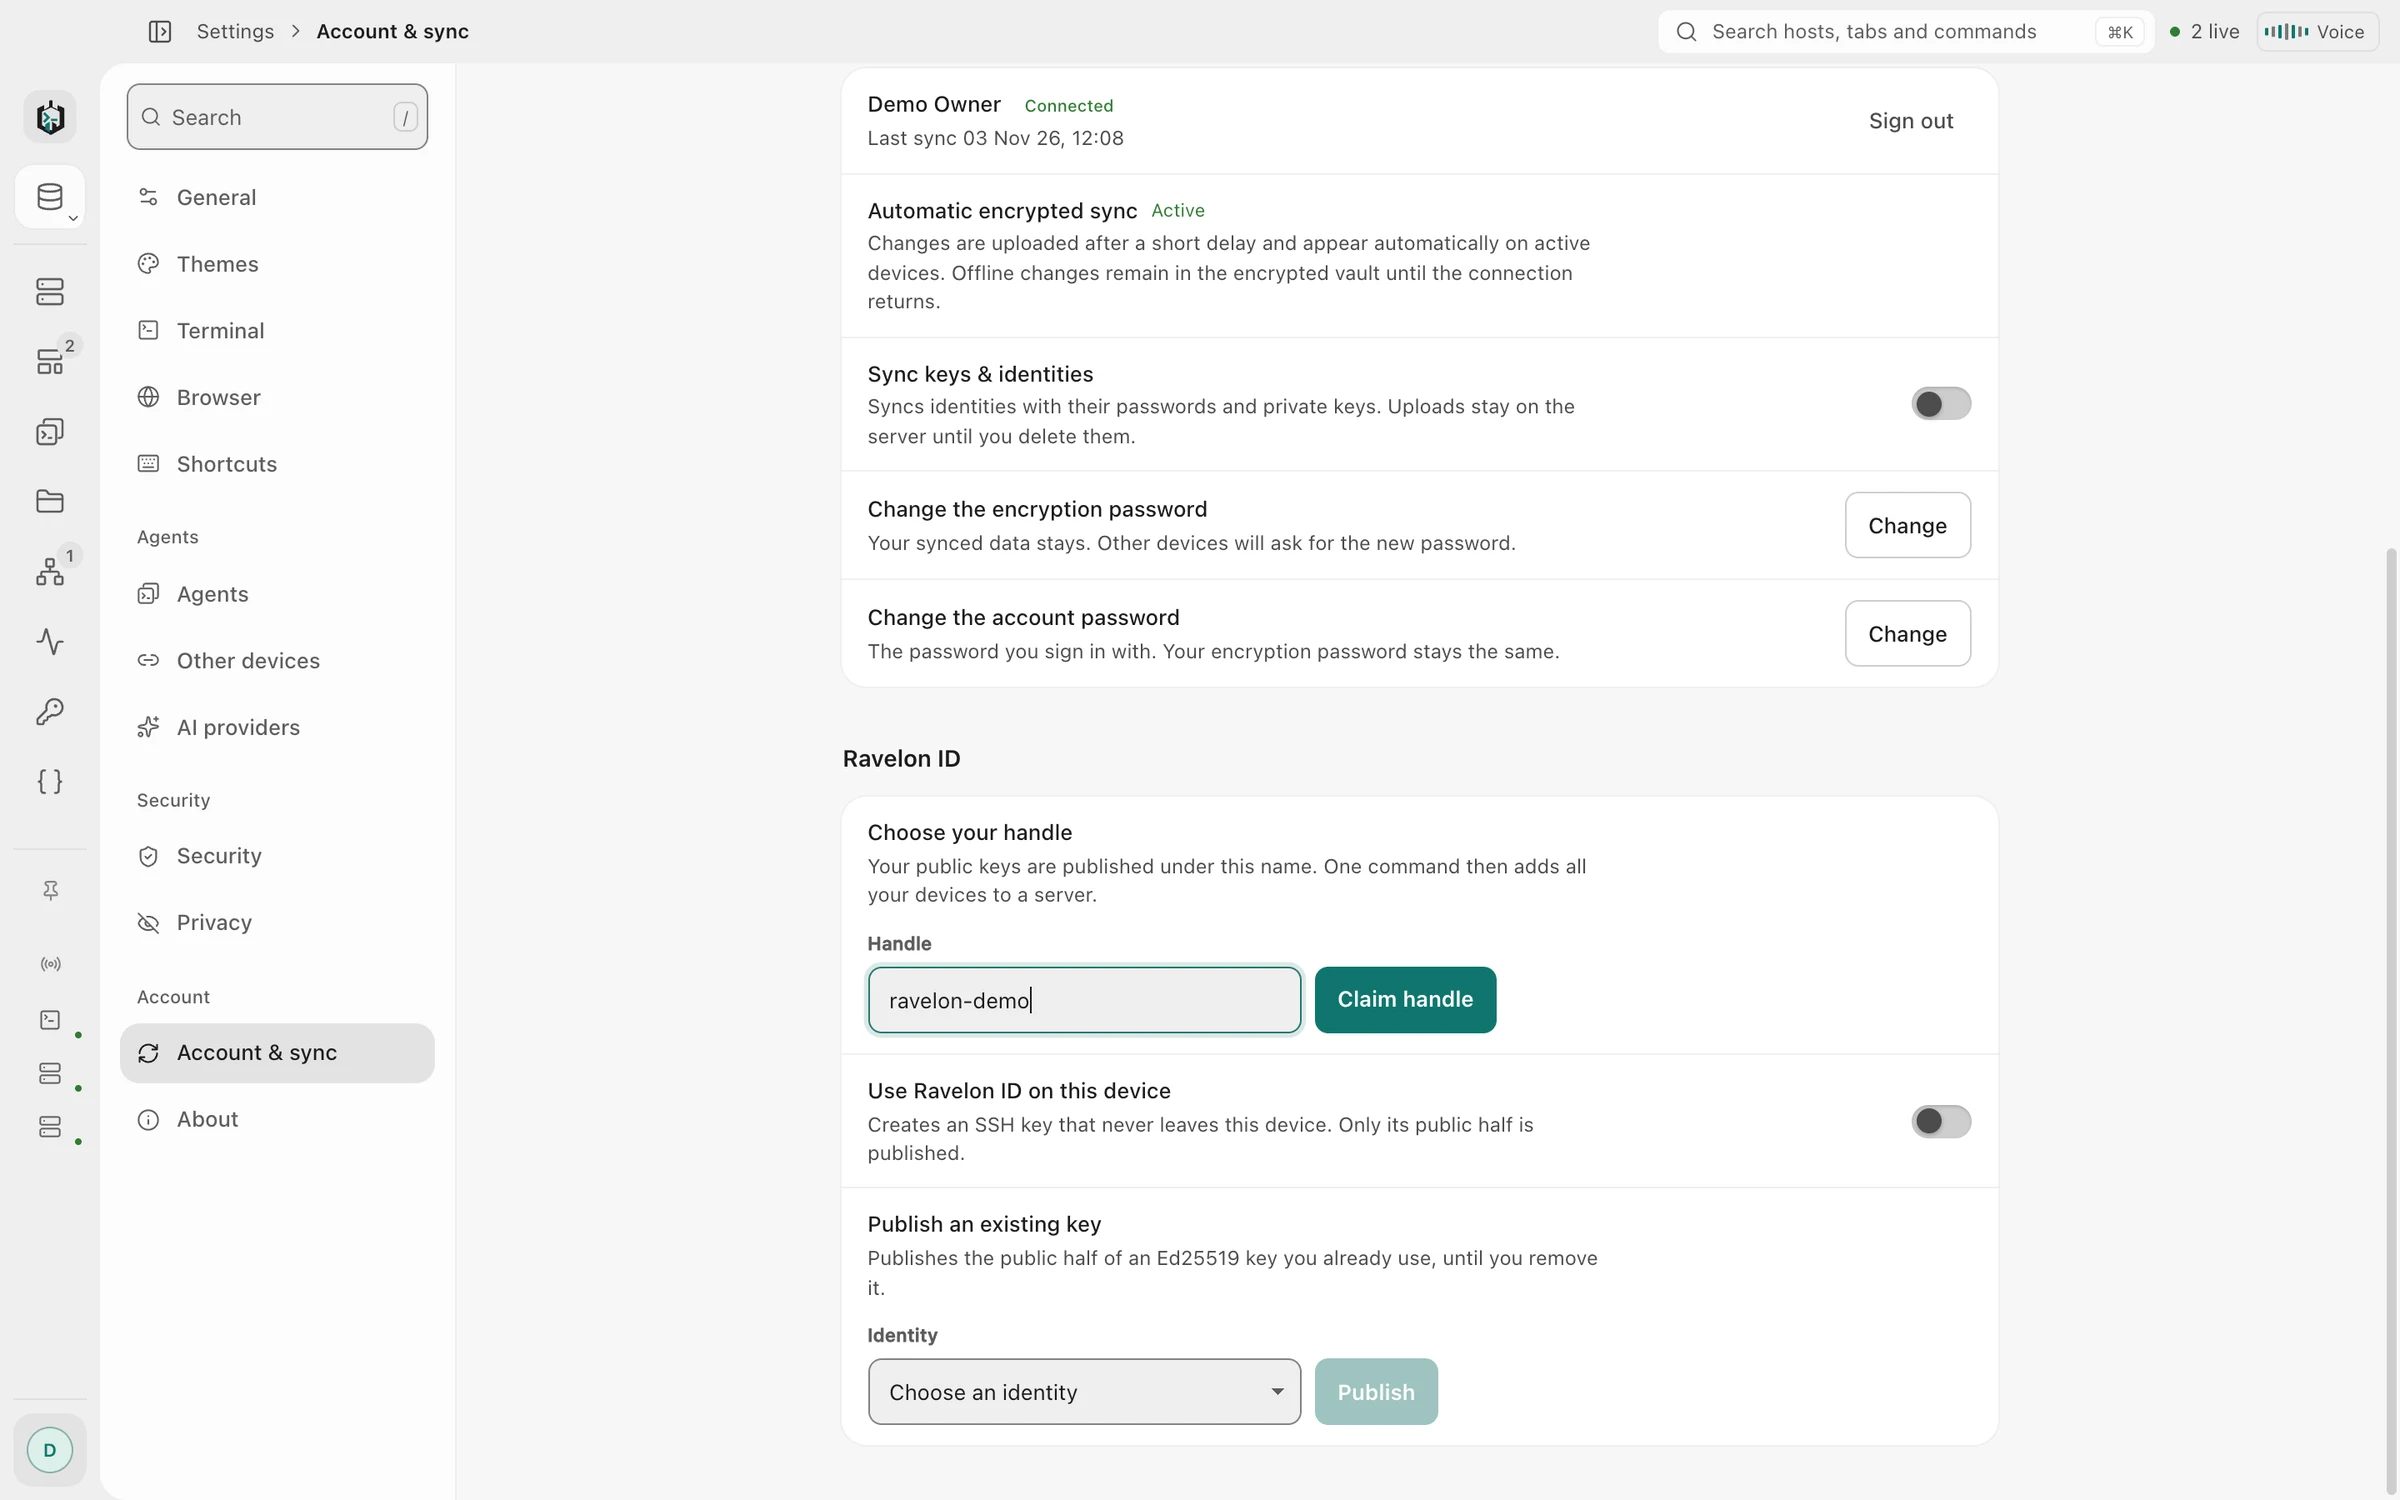
01
Adres voor openbare sleutels
Zet Ravelon ID aan in de app op je computer of iPhone. Het apparaat maakt zijn eigen Ed25519-sleutel, houdt het private deel en publiceert het publieke deel onder je handle. Elk apparaat waarvoor je het aanzet komt op hetzelfde adres.
Voor curl is het adres gewoon een authorized_keys-bestand, dus deze ene regel zet elke sleutel op een server: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. In een browser toont hetzelfde adres de sleutels met hun fingerprints.
- Eén Ed25519-sleutel per apparaat, gemaakt op het apparaat
- Desktop-app op Windows, macOS en Linux, en de app voor iPhone en iPad
- Platte tekst voor curl, een leesbare pagina voor browsers
- Inbegrepen bij Pro
02
Bestaande sleutels
Heb je al een Ed25519-sleutel op een laptop of buildmachine? Plak het publieke deel in je account onder Ravelon ID en geef het een naam. Daarna staat hij naast je apparaatsleutels. Ravelon vraagt nooit om de private key, en een sleutel die je zo toevoegt blijft staan tot je hem verwijdert.
“Alleen public keys verlaten ooit je apparaten.”
03
SSH-authenticatie
Met Ravelon ID aan biedt elke SSH-verbinding eerst de apparaatsleutel aan. Kent de server die niet, dan gaat de app verder met het wachtwoord of de sleutel die je voor die host hebt opgeslagen. Servers zonder je Ravelon ID gedragen zich precies zoals voorheen.
“Met Ravelon ID aan biedt elke SSH-verbinding eerst de apparaatsleutel aan. Kent de server die niet, dan gaat de app verder met het wachtwoord of de sleutel die je voor die host hebt opgeslagen. Servers zonder je Ravelon ID gedragen zich precies zoals voorheen.”
04
Sleutels verwijderen
Bij elke nieuwe sleutel krijg je een e-mail. Een apparaat uitloggen haalt zijn sleutel van je adres, en je kunt elke sleutel verwijderen in je account of in de apps. Op de server eindigt elke regel van je Ravelon ID op ravelon-id:@handle, dus ze zijn makkelijk te vinden en te verwijderen.
- Een e-mail bij elke nieuwe sleutel
- Met tweestapsverificatie aan kan alleen een sessie die die heeft doorlopen een sleutel publiceren
- Een handle die je opgeeft blijft voor jou gereserveerd, niemand anders kan hem nemen
FAQ
Veelgestelde vragen
Heb ik Ravelon Pro nodig voor Ravelon ID?
Ja. Ravelon ID is inbegrepen bij Pro en tijdens een actieve Pro-proefperiode.
Welke sleutels kan ik toevoegen?
Ed25519 public keys, het soort dat ssh-keygen -t ed25519 maakt en dat elke actuele OpenSSH-server accepteert. Plak de regel uit het .pub-bestand.
Hoe trek ik toegang tot een server in?
Verwijder de sleutel in je account of de app, en servers die je adres laden krijgen hem niet meer. Regels die al in de authorized_keys van een server staan blijven tot je ze verwijdert; ze eindigen allemaal op ravelon-id:@handle.
Kan Ravelon mijn private keys zien?
Nee. Apparaatsleutels worden op het apparaat gemaakt en hun private deel blijft daar. Voor sleutels die je toevoegt plak je alleen het publieke deel. Het adres serveert niets anders dan public keys.
Aan de slag
Probeer het in je eigen workspace.
De desktop-app is gratis, zonder dat er iets achtergehouden wordt: de versleutelde vault, terminal, SFTP en de assistent zitten er allemaal in. Je betaalt alleen als je sync tussen apparaten wilt.
Verwante functies
SSH-terminal
SSH met je wachtwoorden en sleutels in een versleutelde kluis.
Beveiliging
Een versleutelde vault, gepinde host keys en het vergrendelniveau dat jij kiest.
Kluis & sync
Versleuteld op je apparaat voordat het synchroniseert, en elk nieuw apparaat heeft jouw akkoord nodig.
iPhone & iPad
Native SSH, SFTP en lokale tunnels op iPhone en iPad, nu in de App Store.