Ravelon ID
SSH клучеви на една адреса
Избираш handle, а Ravelon ги објавува јавните SSH клучеви на твоите уреди на id.ravelon.app/@handle. По една команда на сервер, секој од тие уреди може да се најави. Престануваш да копираш клучеви од машина на машина.
Регистрирај се бесплатно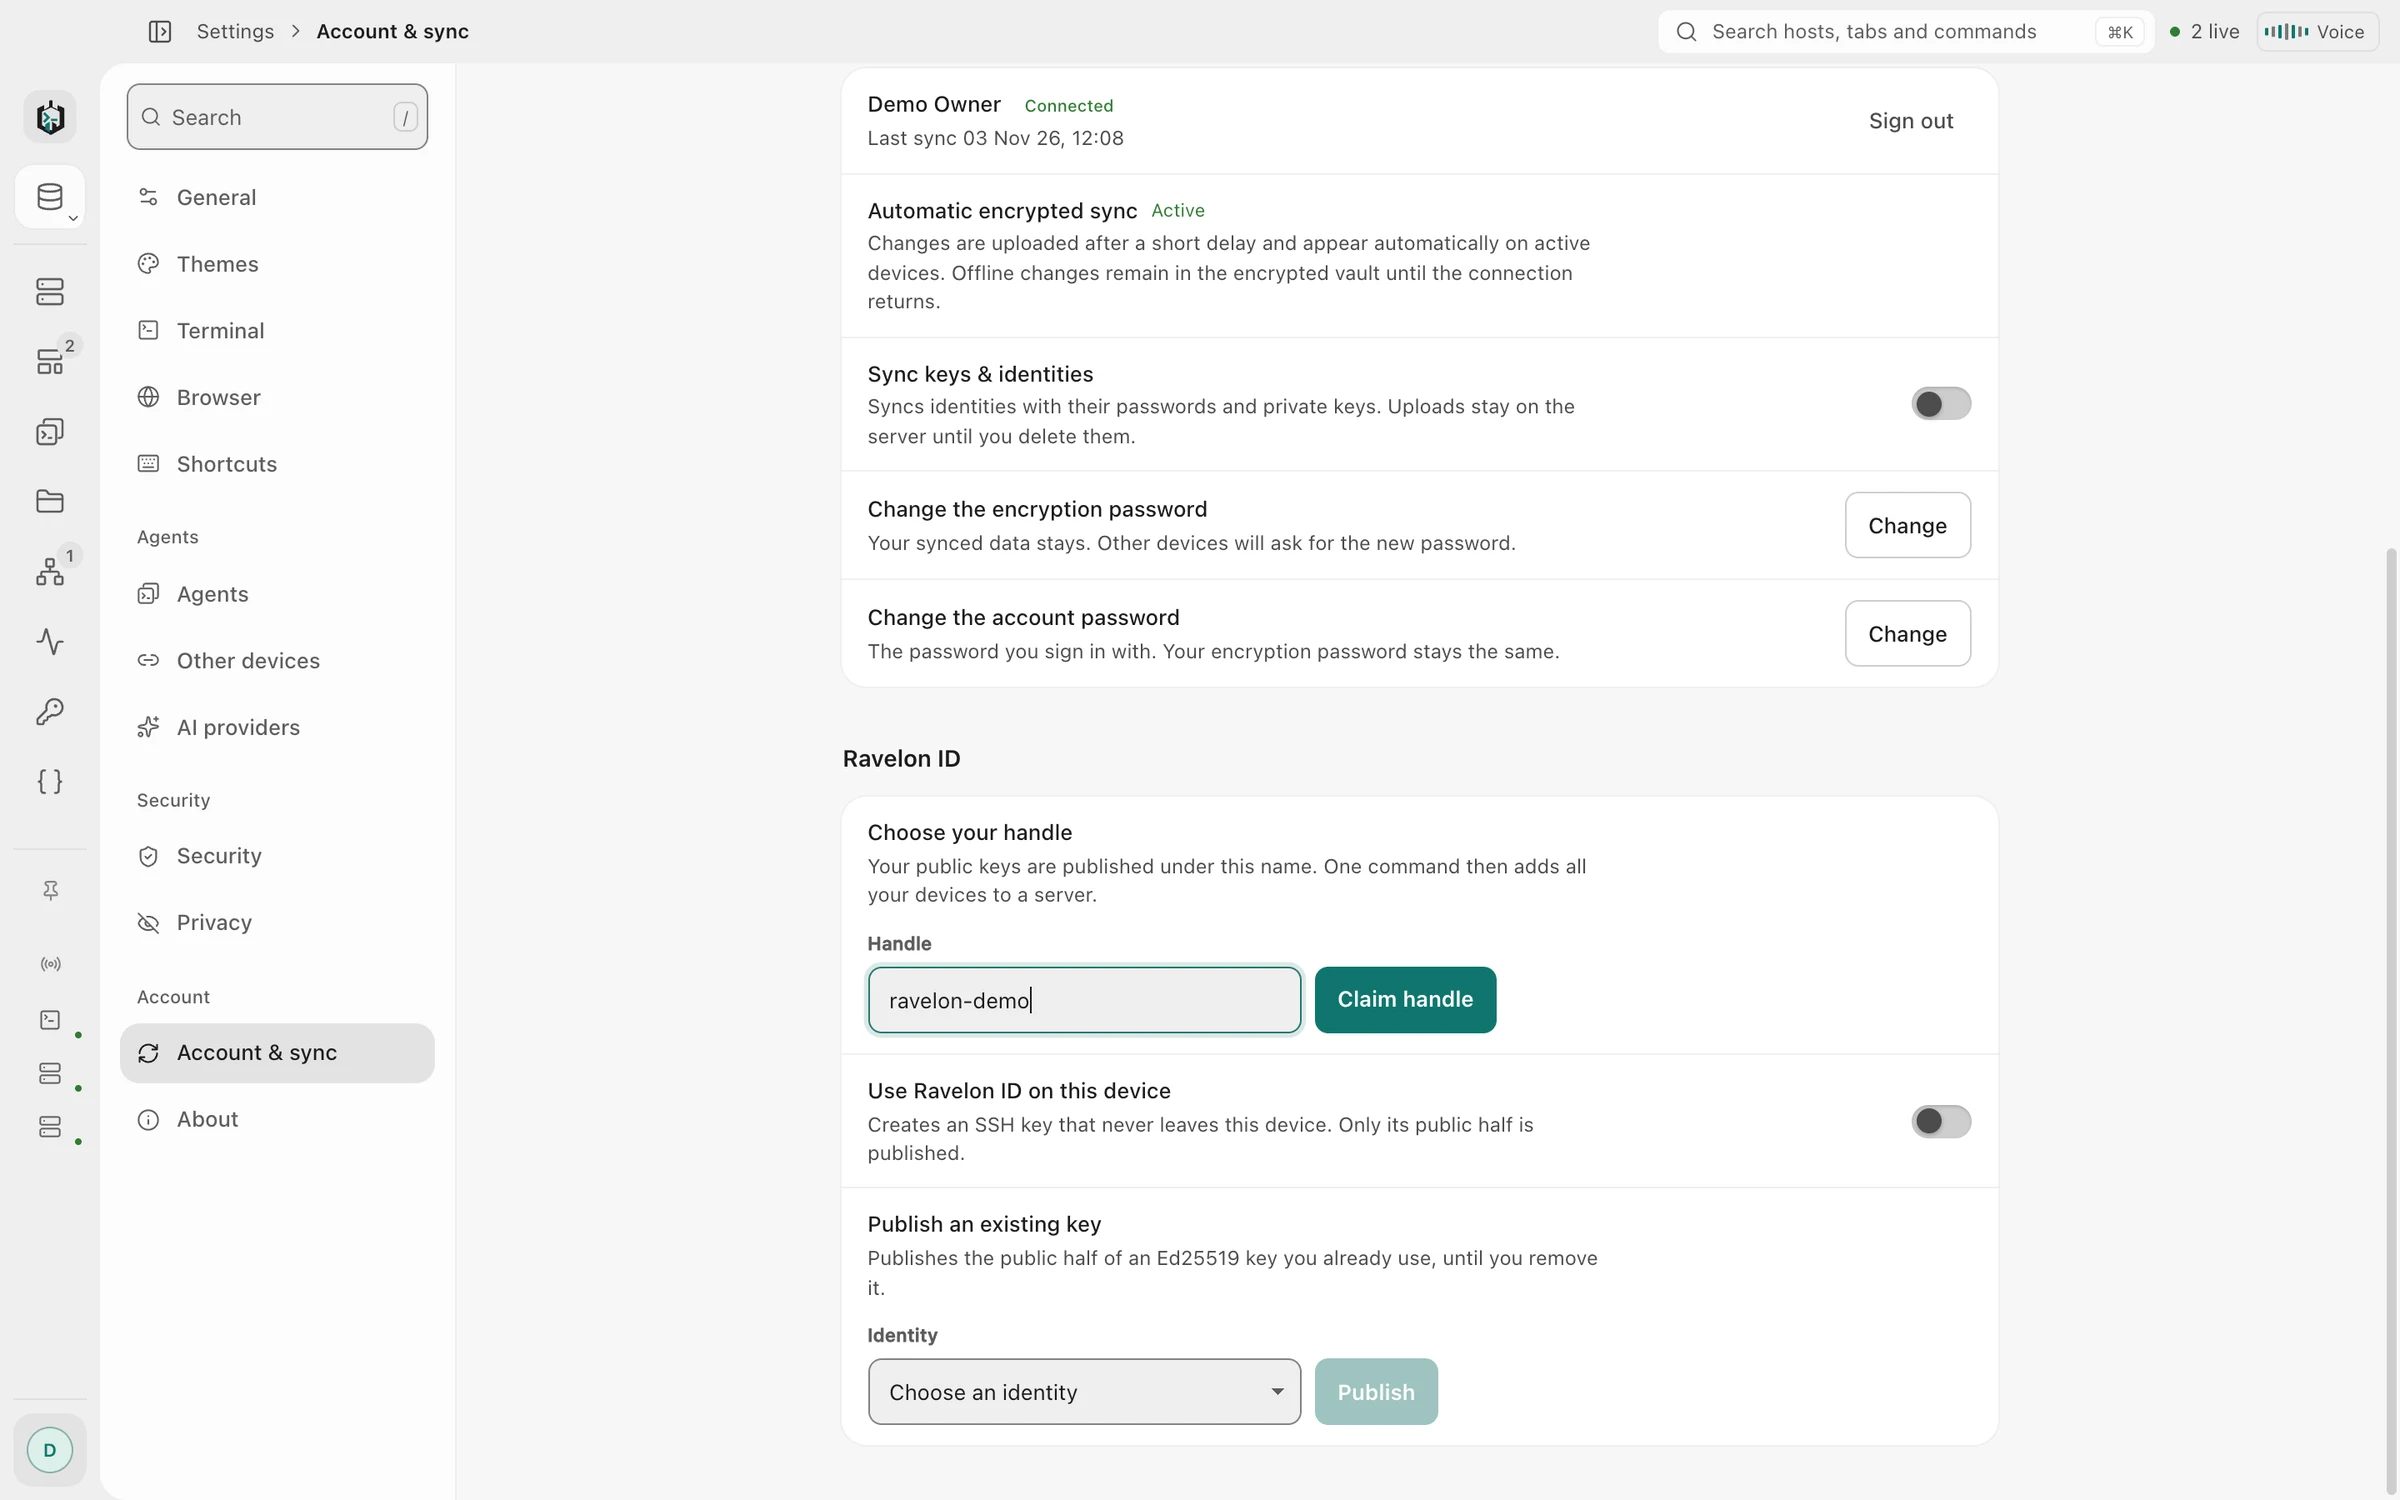
01
Адреса за јавни клучеви
Вклучи Ravelon ID во апликацијата на компјутерот или на iPhone. Уредот создава свој Ed25519 клуч, го задржува приватниот дел и го објавува јавниот дел под твојот handle. Секој уред за кој ќе го вклучиш завршува на истата адреса.
За curl, адресата е само authorized_keys датотека, па оваа една линија ги става сите клучеви на сервер: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. Во прелистувач, истата адреса ги покажува клучевите со нивните отпечатоци.
- Еден Ed25519 клуч по уред, создаден на уредот
- Десктоп апликацијата на Windows, macOS и Linux и апликацијата за iPhone и iPad
- Обичен текст за curl, читлива страница за прелистувачи
- Вклучено во Pro
02
Постојни клучеви
Веќе имаш Ed25519 клуч на лаптоп или build машина? Вметни го јавниот дел во профилот под Ravelon ID и дај му име. Потоа стои до клучевите на твоите уреди. Ravelon никогаш не бара приватен клуч, а клуч додаден на овој начин останува додека не го отстраниш.
„Само јавните клучеви некогаш ги напуштаат твоите уреди.“
03
SSH автентикација
Со вклучен Ravelon ID, секоја SSH конекција прво го нуди клучот на уредот. Ако серверот не го познава, апликацијата продолжува со лозинката или клучот што си го зачувал за тој хост. Серверите без твојот Ravelon ID се однесуваат точно како порано.
„Со вклучен Ravelon ID, секоја SSH конекција прво го нуди клучот на уредот. Ако серверот не го познава, апликацијата продолжува со лозинката или клучот што си го зачувал за тој хост. Серверите без твојот Ravelon ID се однесуваат точно како порано.“
04
Отстранување клучеви
Секој нов клуч ти испраќа е-пошта. Одјавувањето уред го трга неговиот клуч од твојата адреса, а секој клуч можеш да го отстраниш во профилот или во апликациите. На серверот, секоја линија од твојот Ravelon ID завршува со ravelon-id:@handle, па лесно се наоѓаат и бришат.
- Известување по е-пошта за секој нов клуч
- Со вклучена двофакторска автентикација, само сесија што ја поминала може да објави клуч
- Handle од кој ќе се откажеш останува резервиран за тебе, никој друг не може да го земе
ЧПП
Често поставувани прашања
Дали ми треба Ravelon Pro за Ravelon ID?
Да. Ravelon ID е вклучен во Pro и за време на активен пробен период на Pro.
Кои клучеви можам да додадам?
Ed25519 јавни клучеви, какви што создава ssh-keygen -t ed25519 и какви што прифаќа секој актуелен OpenSSH сервер. Вметни ја линијата од .pub датотеката.
Како да одземам пристап од сервер?
Отстрани го клучот во профилот или во апликацијата, и серверите што ја вчитуваат твојата адреса престануваат да го добиваат. Линиите што веќе се во authorized_keys на серверот остануваат додека не ги избришеш; сите завршуваат со ravelon-id:@handle.
Може ли Ravelon да ги види моите приватни клучеви?
Не. Клучевите на уредите се создаваат на уредот и нивниот приватен дел останува таму. За клучевите што ги додаваш, вметнуваш само јавен дел. Адресата не служи ништо друго освен јавни клучеви.
Започни
Пробај го во својот workspace.
Десктоп апликацијата е бесплатна, без ништо скриено: шифрираниот vault, терминалот, SFTP и асистентот се вклучени. Плаќаш само ако сакаш синхронизација меѓу уредите.
Поврзани функции
SSH терминал
SSH со лозинките и клучевите чувани во шифриран трезор.
Безбедност
Шифриран vault, закачени клучеви на хостови и ниво на заклучување што ти го избираш.
Трезор и синхронизација
Шифрирано на твојот уред пред синхронизација, а секој нов уред бара твое одобрение.
iPhone и iPad
Нативен SSH, SFTP и локални тунели на iPhone и iPad, сега во App Store.