Sauga
Saugykla ir ryšio saugumas
Saugok serverius, slaptažodžius ir raktus šifruotoje saugykloje, tikrink serverių tapatybę ir pasirink užrakinimo režimą.
Registruotis nemokamai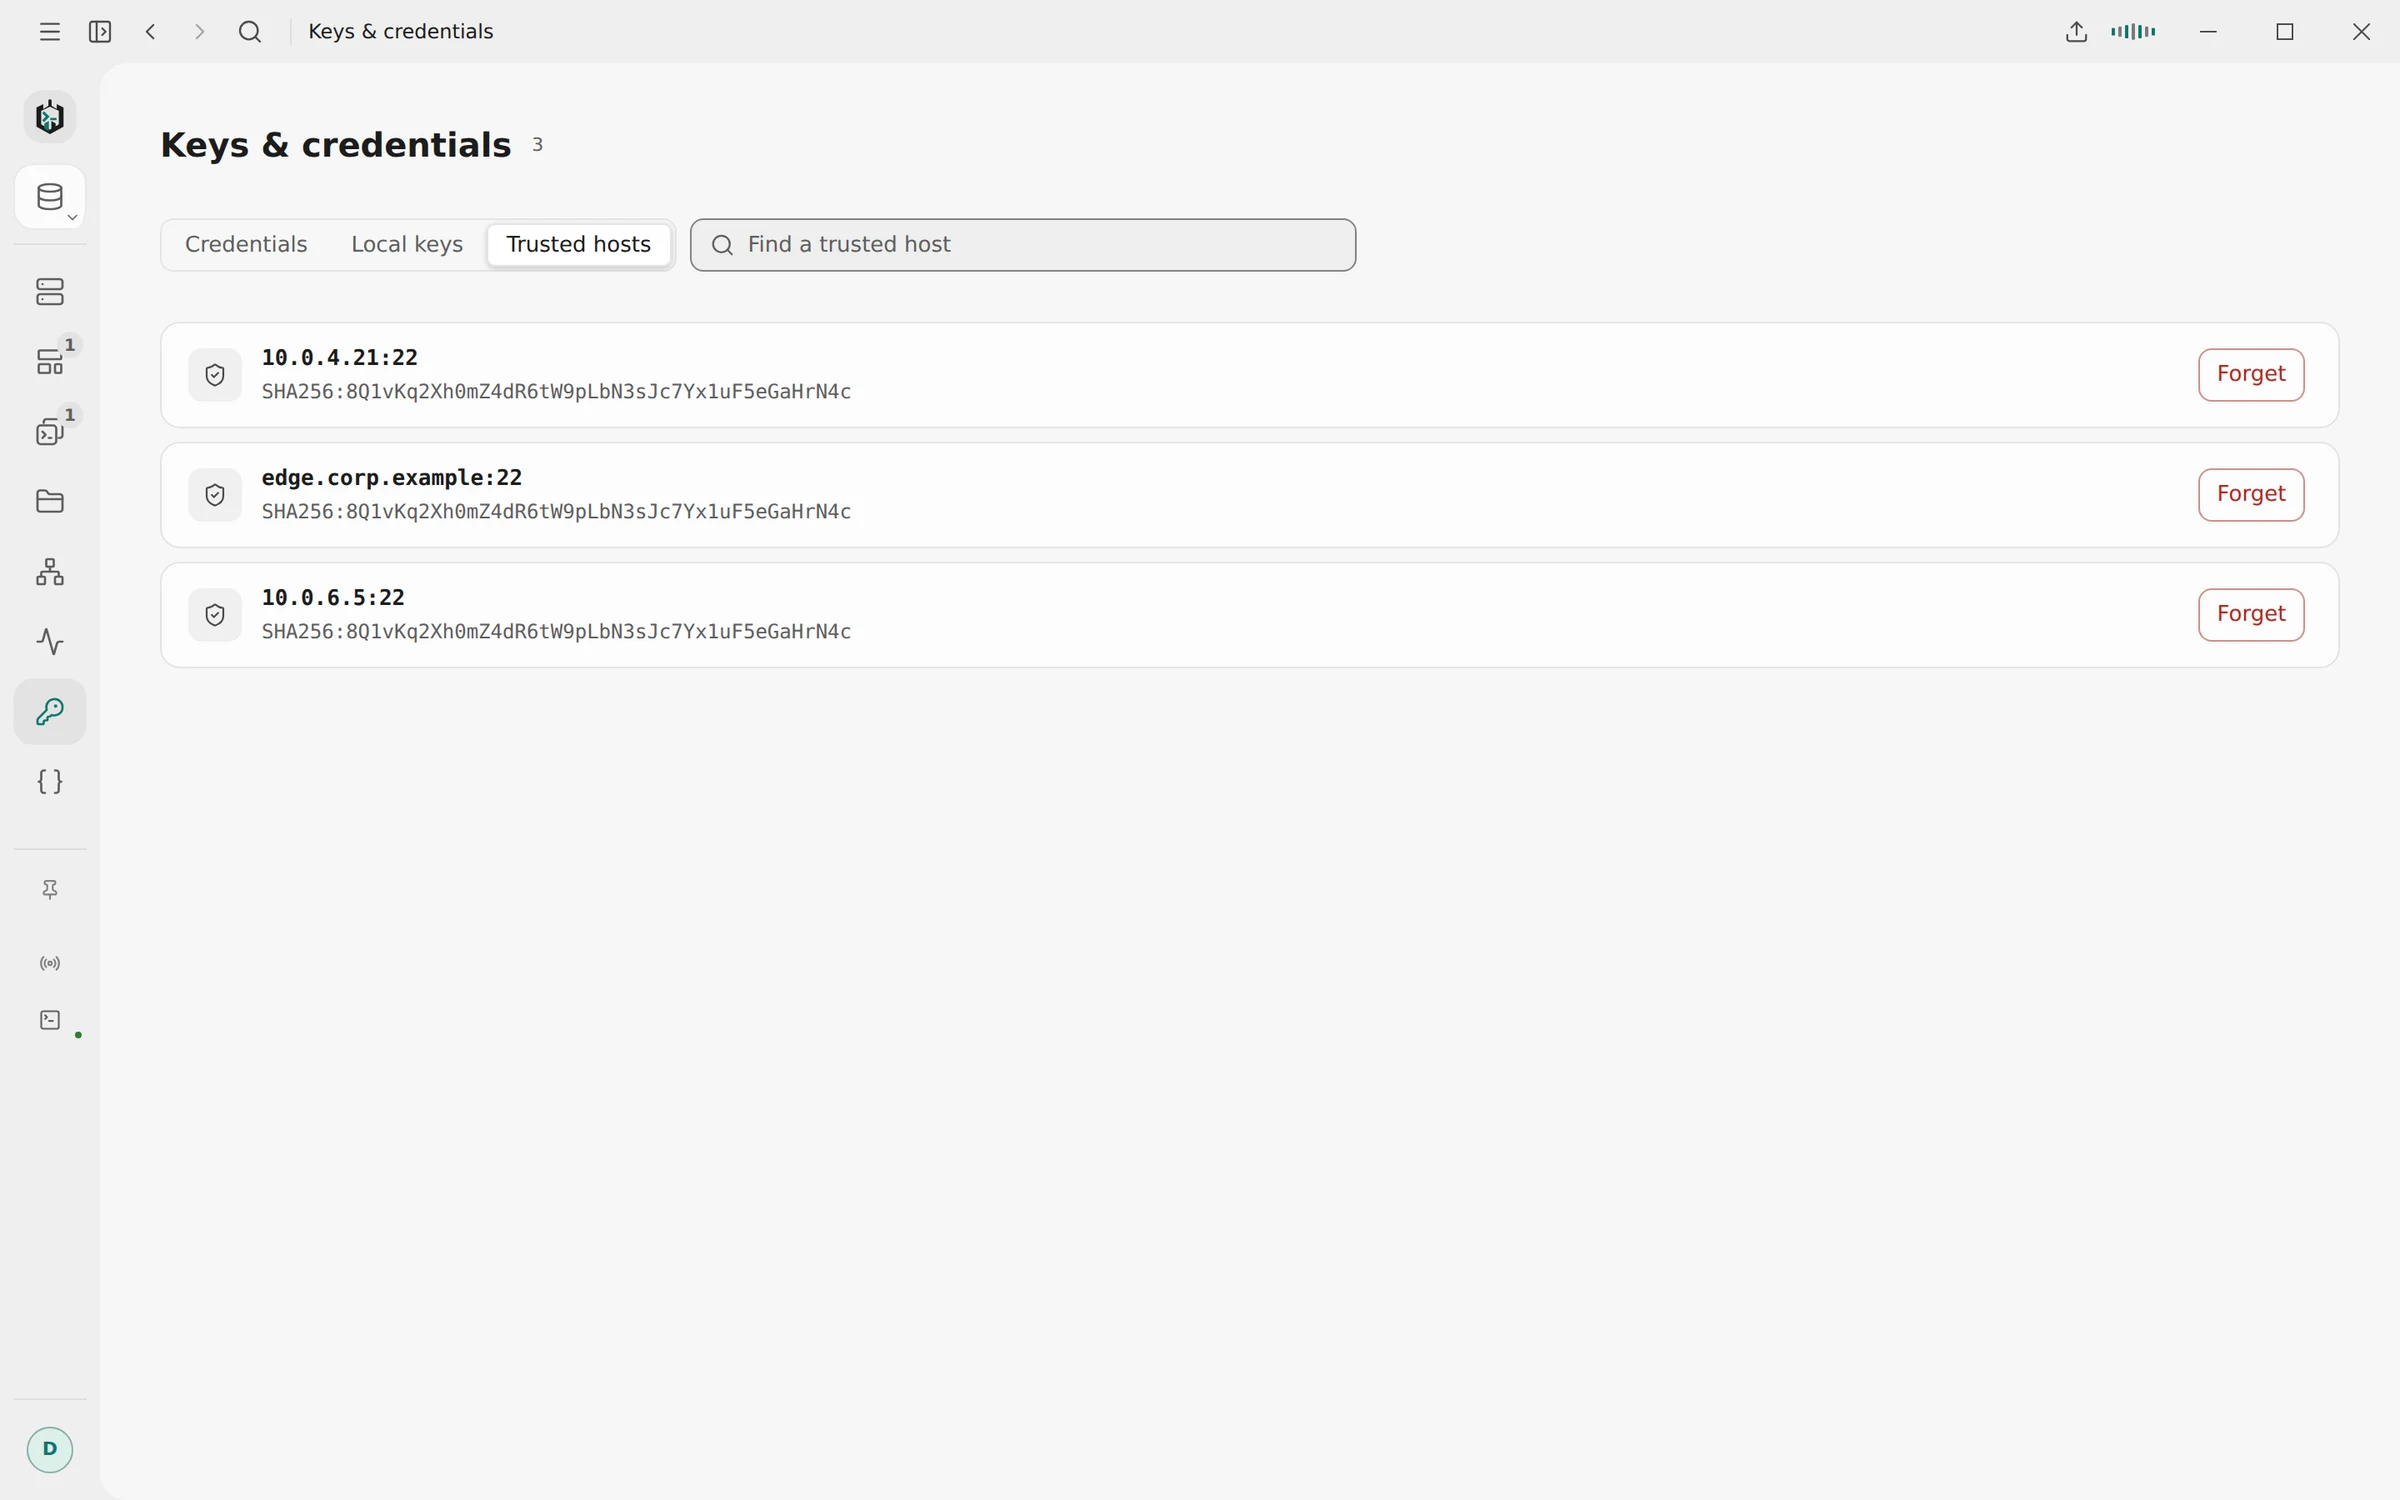
01
Saugyklos šifravimas
Serveriai, slaptažodžiai, raktų slaptafrazės ir importuoti raktai saugomi viename AES-256-GCM šifruotame faile. Kiekvienas išsaugojimas pirmiausia įrašo pilną pakaitinį failą ir tik tada atnaujina saugyklą.
- Automatinis (numatytasis): raktas laikomas faile šalia saugyklos, ir Ravelon atsidaro neklausdamas
- Šifravimo slaptažodžio užraktas: raktas išvedamas iš jūsų sinchronizavimo šifravimo slaptažodžio su Argon2id
- Pagrindinė slaptafrazė: ta pati idėja, tik su slaptafraze vien šiai saugyklai ir be paskyros
- Sąsaja niekada nemato išsaugotos paslapties, tik tai, ar ji yra
02
Saugyklos apsaugos režimai
Automatiniu režimu Ravelon atsidaro neklausdamas, o šifravimas saugo jūsų slaptažodžius nuo atsarginių kopijų, debesyje sinchronizuojamų aplankų ir pagalbos paketų. Jis neapsaugo nuo kitų programų, veikiančių jūsų naudotojo paskyroje, nes rakto failas pasiekiamas ir joms. Tam įjunkite šifravimo slaptažodžio užraktą arba pagrindinę slaptafrazę.
Jei saugyklos atverti nepavyksta, Ravelon parodo atkūrimo būdus. Jei pradedate iš naujo, neperskaitomas failas archyvuojamas šalia naujojo. Ravelon jo savavališkai netrina.
„Apsauga šifravimo slaptažodžiu arba pagrindine slaptafraze.“
03
Automatinis užrakinimas
Su šifravimo slaptažodžiu ar pagrindine slaptafraze saugykla užsirakina pati po 5 minučių iki 4 valandų be įvesties ir kai kompiuteris pabunda po ilgesnio miego. ⌘⇧L arba Ctrl+Shift+L užrakina ją iškart. Užrakinus uždaromos visos SSH sesijos, įskaitant jų tunelius ir failų perdavimus, ir visi nuotoliniai darbalaukiai.
- Nukopijuotas komandos bendrinimo raktas po 30 sekundžių išvalomas iš iškarpinės
- Administratoriai gali apriboti neveiklumo laiką politika
- Tapatybės su slaptažodžiais ir raktais sinchronizuojamos tik tai įjungus
04
Serverių raktų tikrinimas
Pirmo prisijungimo metu Ravelon parodo hosto rakto algoritmą ir SHA-256 piršto atspaudą ir visiems vėlesniems prisijungimams prisega būtent tą raktą, kuriuo pasitikėjote. Pasikeitęs raktas sukelia kitaip atrodantį dialogą su kitaip pavadintais mygtukais, nes iš kliento pusės perstatytas serveris ir perėmimo bandymas atrodo visiškai vienodai.
- Kiekvienas jump host tikrinamas pagal savo prisegimą
- Perkelkite esamus prisegimus iš ~/.ssh/known_hosts
- VNC su patikrintais TLS sertifikatais
- RDP su TLS ir Network Level Authentication
05
Diagnostika ir naudojimo duomenys
Diagnostikos žurnalas fiksuoja ryšio žingsnius ir klaidas. Jame niekada nėra slaptažodžių, raktų, terminalo įvesties ar išvesties ir DI pokalbių. Naudojimo statistika renkama tik jums sutikus, o jūs galite matyti, kas saugoma, tai eksportuoti arba ištrinti viską šiai instaliacijai.
Darbalaukio atnaujinimai patikrinami prieš įdiegiant, o jūs sprendžiate, ar jie diegiami savaime. Jei Linux sistemoje įdiegėte .deb ar .rpm paketą, atnaujinimais rūpinasi jūsų paketų tvarkyklė.
„Pakanka ryšiui derinti, be slaptažodžių, raktų ir terminalo turinio.“
DUK
Dažniausiai užduodami klausimai
Ar Ravelon gali skaityti mano saugyklą?
Ne. Saugykla šifruojama jūsų įrenginyje. Sinchronizuojant serveris saugo tik šifruotus duomenis ir niekada negauna rakto.
Ar Ravelon turi užrakto ekraną?
Pagal numatymą ne: Ravelon atsidaro tiesiai su jūsų hostais. Jei norite, įjunkite šifravimo slaptažodžio užraktą arba pagrindinę slaptafrazę. Tada Ravelon reikės atrakinti, o jūs pasirenkate, kiek laiko jis gali būti neveiklus, kol vėl užsirakins.
Ar telemetrija įjungta pagal numatymą?
Ne. Ravelon paklausia vieną kartą po nustatymo ir nieko nerenka, kol nesutinkate. Nuomonę galite pakeisti privatumo nustatymuose, o administratoriai telemetriją gali išjungti politika.
Ką fiksuoja diagnostikos žurnalas?
Programos paleidimus, SSH ryšio žingsnius, hostų raktų patikras ir klaidas, kartu su hostų adresais, prievadais, naudotojų vardais ir piršto atspaudais. Niekada slaptažodžių, raktų, slaptafrazių, terminalo įvesties ar išvesties ir DI pokalbių.
Pradėkite
Išbandykite savo darbo erdvėje.
Darbalaukio programa nemokama ir nieko neslepia: šifruota saugykla, terminalas, SFTP ir asistentas - viskas įtraukta. Mokate tik tada, jei norite sinchronizavimo tarp įrenginių.
Susijusios funkcijos
Saugykla ir sinchronizavimas
Užšifruojama jūsų įrenginyje prieš sinchronizavimą, ir kiekvienam naujam įrenginiui reikia jūsų sutikimo.
SSH terminalas
SSH, kai slaptažodžiai ir raktai laikomi užšifruotoje saugykloje.
Įmonėms
Kompiuterio politika, įmonių tarpiniai serveriai, diagnostikos žurnalai ir paketai diegimui.
Komandų saugyklos
Bendros užšifruotos saugyklos, kuriose komandos ir saugyklos vaidmenys atskirti.