Ravelon ID
SSH raktai vienu adresu
Pasirenkate slapyvardį, ir Ravelon paskelbia jūsų įrenginių viešuosius SSH raktus adresu id.ravelon.app/@handle. Po vienos komandos serveryje prisijungti gali kiekvienas iš tų įrenginių. Nebereikia kopijuoti raktų iš kompiuterio į kompiuterį.
Registruotis nemokamai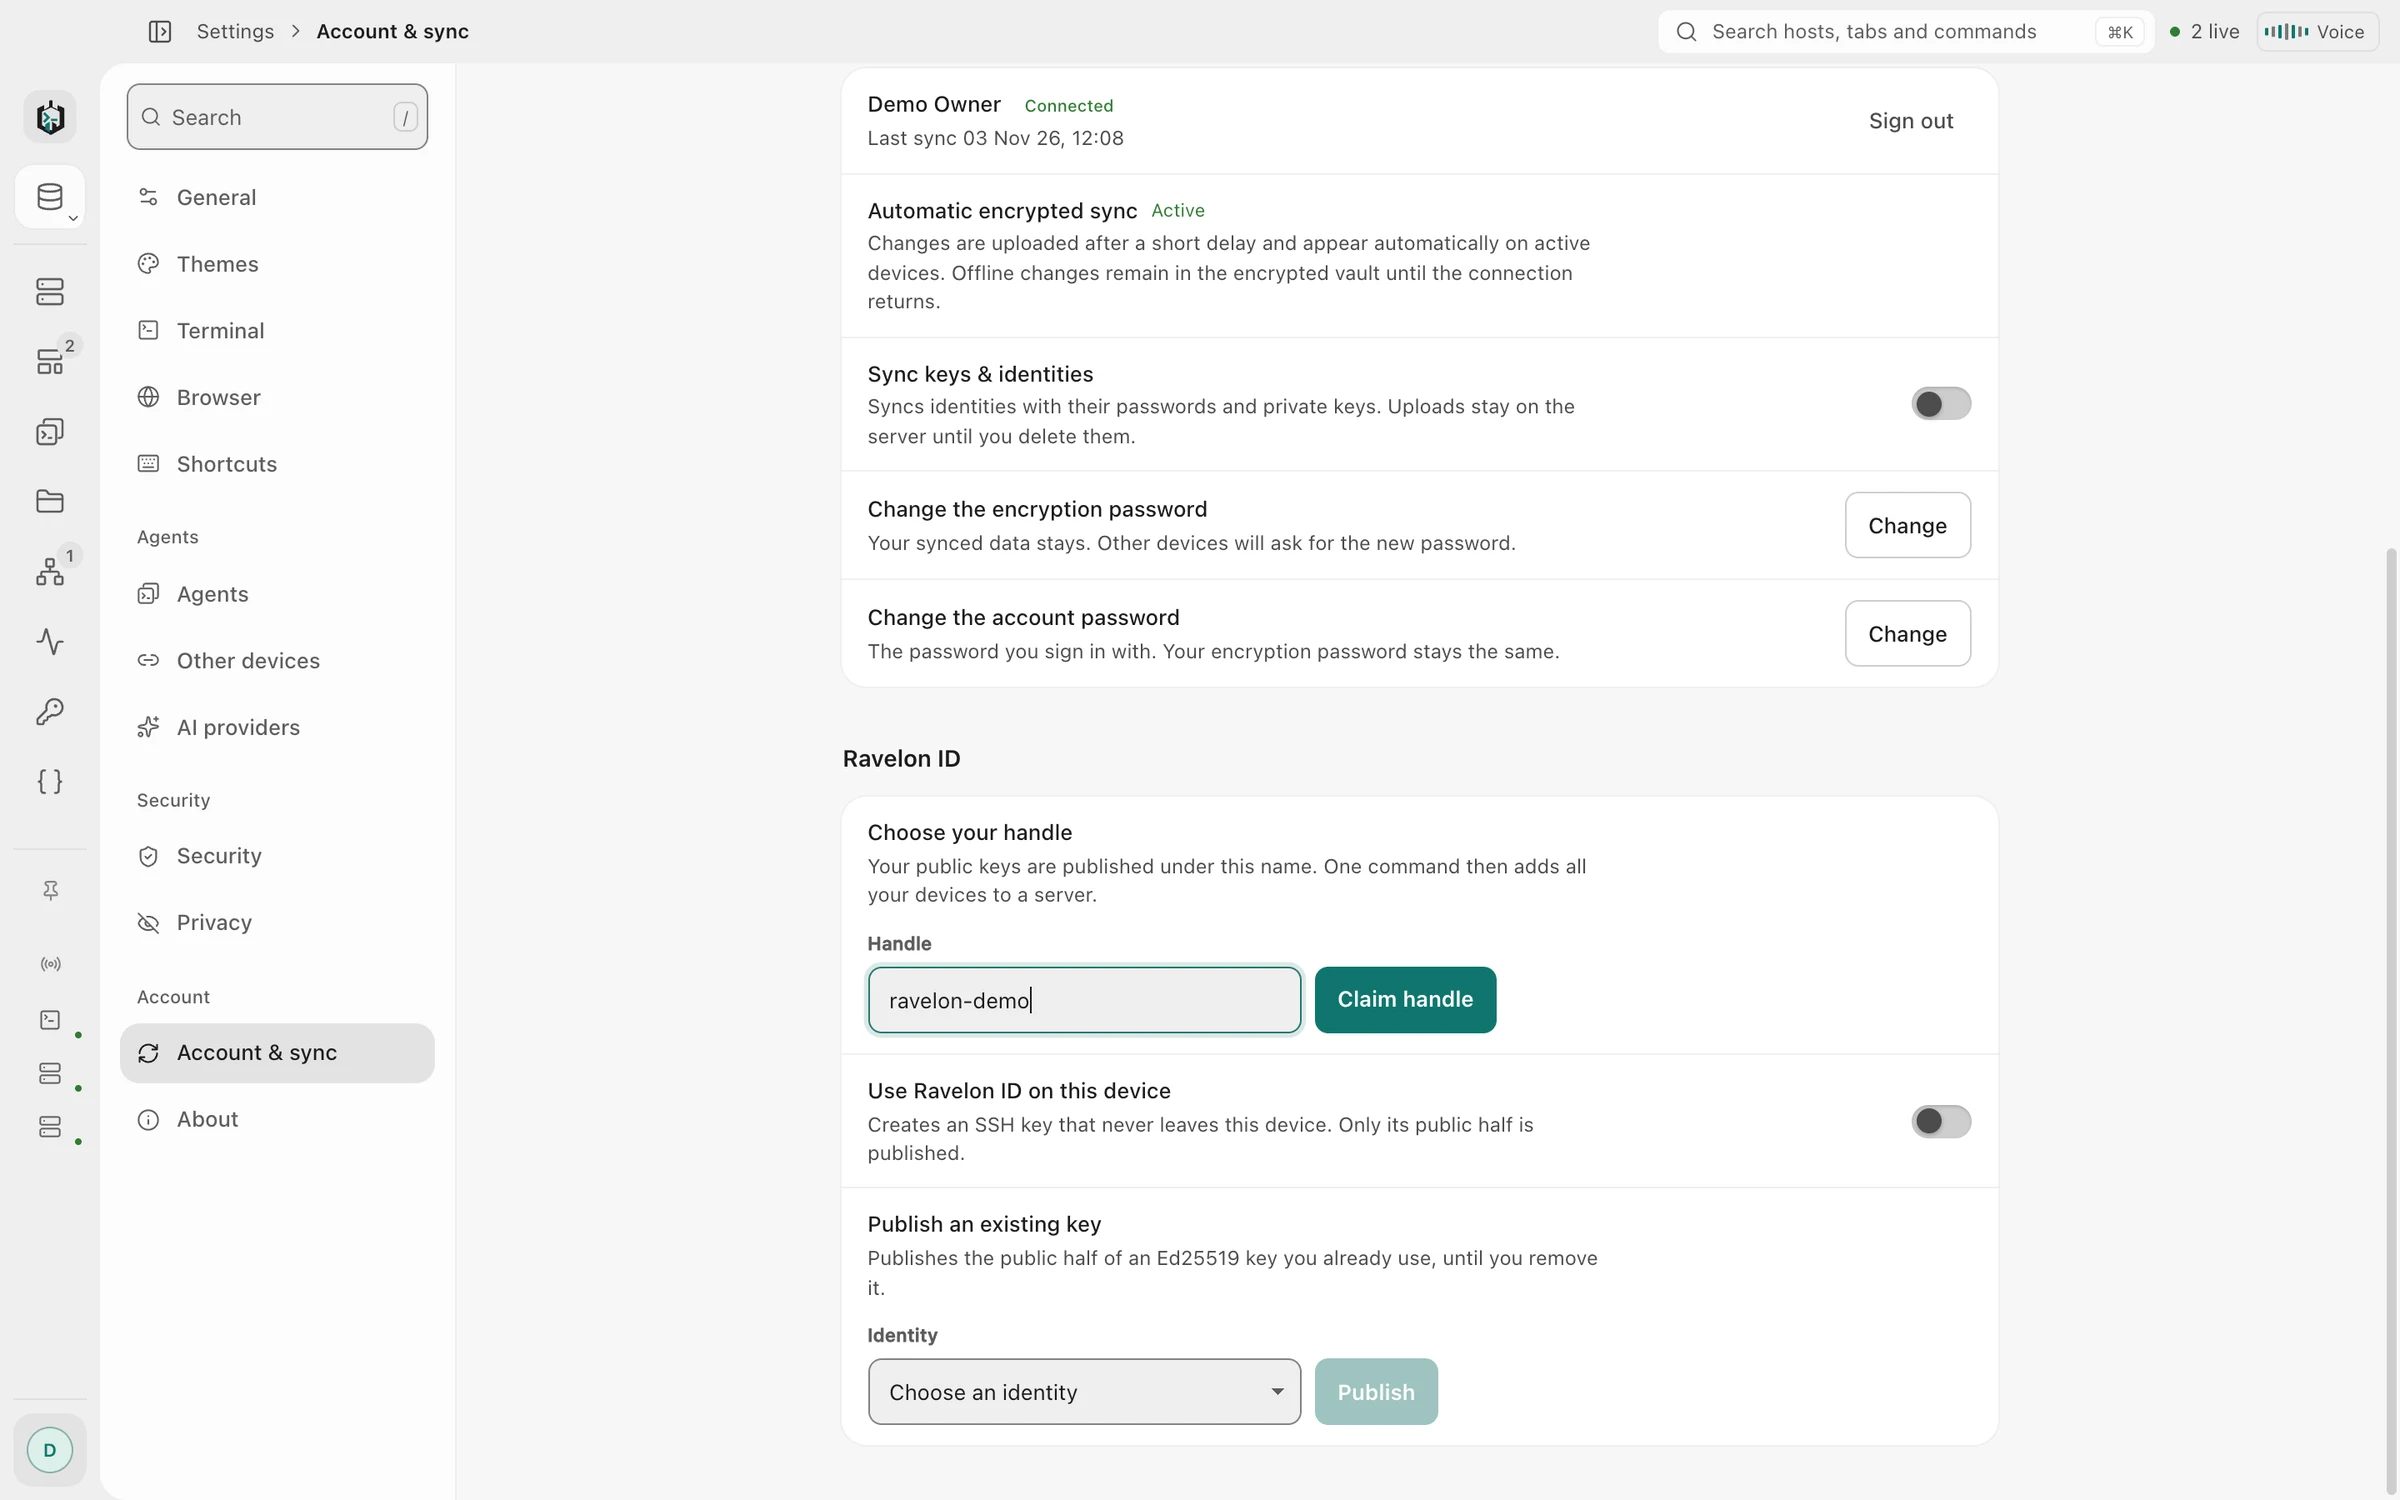
01
Viešųjų raktų adresas
Įjunkite Ravelon ID programoje kompiuteryje ar iPhone. Įrenginys sukuria savo Ed25519 raktą, pasilieka privačią dalį ir paskelbia viešąją dalį po jūsų slapyvardžiu. Kiekvienas įrenginys, kuriame jį įjungiate, atsiduria tuo pačiu adresu.
curl komandai adresas yra tiesiog authorized_keys failas, tad ši viena eilutė įkelia visus raktus į serverį: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. Naršyklėje tas pats adresas rodo raktus su jų piršto atspaudais.
- Vienas Ed25519 raktas kiekvienam įrenginiui, sukurtas įrenginyje
- Darbalaukio programa Windows, macOS ir Linux bei iPhone ir iPad programa
- Paprastas tekstas curl komandai, skaitomas puslapis naršyklėms
- Įtraukta į Pro
02
Esami raktai
Jau turite Ed25519 raktą nešiojamajame kompiuteryje ar kūrimo mašinoje? Įklijuokite jo viešąją dalį paskyros skiltyje Ravelon ID ir suteikite jam pavadinimą. Tada jis bus šalia jūsų įrenginių raktų. Ravelon niekada neprašo privataus rakto, o taip pridėtas raktas lieka, kol jo nepašalinsite.
„Iš jūsų įrenginių išeina tik viešieji raktai.“
03
SSH autentifikavimas
Įjungus Ravelon ID, kiekvienas SSH ryšys pirmiausia pasiūlo įrenginio raktą. Jei serveris jo nežino, programa tęsia su slaptažodžiu ar raktu, kurį išsaugojote tam hostui. Serveriai be jūsų Ravelon ID veikia lygiai taip pat kaip anksčiau.
„Įjungus Ravelon ID, kiekvienas SSH ryšys pirmiausia pasiūlo įrenginio raktą. Jei serveris jo nežino, programa tęsia su slaptažodžiu ar raktu, kurį išsaugojote tam hostui. Serveriai be jūsų Ravelon ID veikia lygiai taip pat kaip anksčiau.“
04
Raktų šalinimas
Apie kiekvieną naują raktą gaunate el. laišką. Atjungus įrenginį, jo raktas pašalinamas iš jūsų adreso, o bet kurį raktą galite pašalinti paskyroje ar programose. Serveryje kiekviena eilutė iš jūsų Ravelon ID baigiasi ravelon-id:@handle, todėl jas lengva rasti ir ištrinti.
- Pranešimas el. paštu apie kiekvieną naują raktą
- Įjungus dviejų veiksnių autentifikavimą, raktą paskelbti gali tik jį praėjusi sesija
- Atsisakytas slapyvardis lieka rezervuotas jums, niekas kitas jo negali paimti
DUK
Dažniausiai užduodami klausimai
Ar Ravelon ID reikia Ravelon Pro?
Taip. Ravelon ID įtrauktas į Pro ir aktyvią bandomąją Pro versiją.
Kokius raktus galiu pridėti?
Ed25519 viešuosius raktus - tokius, kuriuos sukuria ssh-keygen -t ed25519 ir priima kiekvienas dabartinis OpenSSH serveris. Įklijuokite eilutę iš .pub failo.
Kaip atimti prieigą prie serverio?
Pašalinkite raktą paskyroje arba programoje, ir serveriai, kurie įkelia jūsų adresą, jo nebegaus. Eilutės, jau esančios serverio authorized_keys, lieka, kol jų neištrinsite. Visos jos baigiasi ravelon-id:@handle.
Ar Ravelon gali matyti mano privačius raktus?
Ne. Įrenginių raktai sukuriami įrenginyje, o jų privati dalis ten ir lieka. Pridėdami raktus įklijuojate tik viešąją dalį. Adresas pateikia tik viešuosius raktus.
Pradėkite
Išbandykite savo darbo erdvėje.
Darbalaukio programa nemokama ir nieko neslepia: šifruota saugykla, terminalas, SFTP ir asistentas - viskas įtraukta. Mokate tik tada, jei norite sinchronizavimo tarp įrenginių.
Susijusios funkcijos
SSH terminalas
SSH, kai slaptažodžiai ir raktai laikomi užšifruotoje saugykloje.
Sauga
Šifruota saugykla, prisegti hostų raktai ir jūsų pasirinktas užrakto lygis.
Saugykla ir sinchronizavimas
Užšifruojama jūsų įrenginyje prieš sinchronizavimą, ir kiekvienam naujam įrenginiui reikia jūsų sutikimo.
iPhone ir iPad
Vietinis SSH, SFTP ir vietiniai tuneliai iPhone ir iPad, jau App Store.