Biztonság
Széf és kapcsolatbiztonság
Tárold a gépeket, jelszavakat és kulcsokat titkosított széfben, ellenőrizd a szerverek személyazonosságát, és válassz széfzárolási módot.
Ingyenes regisztráció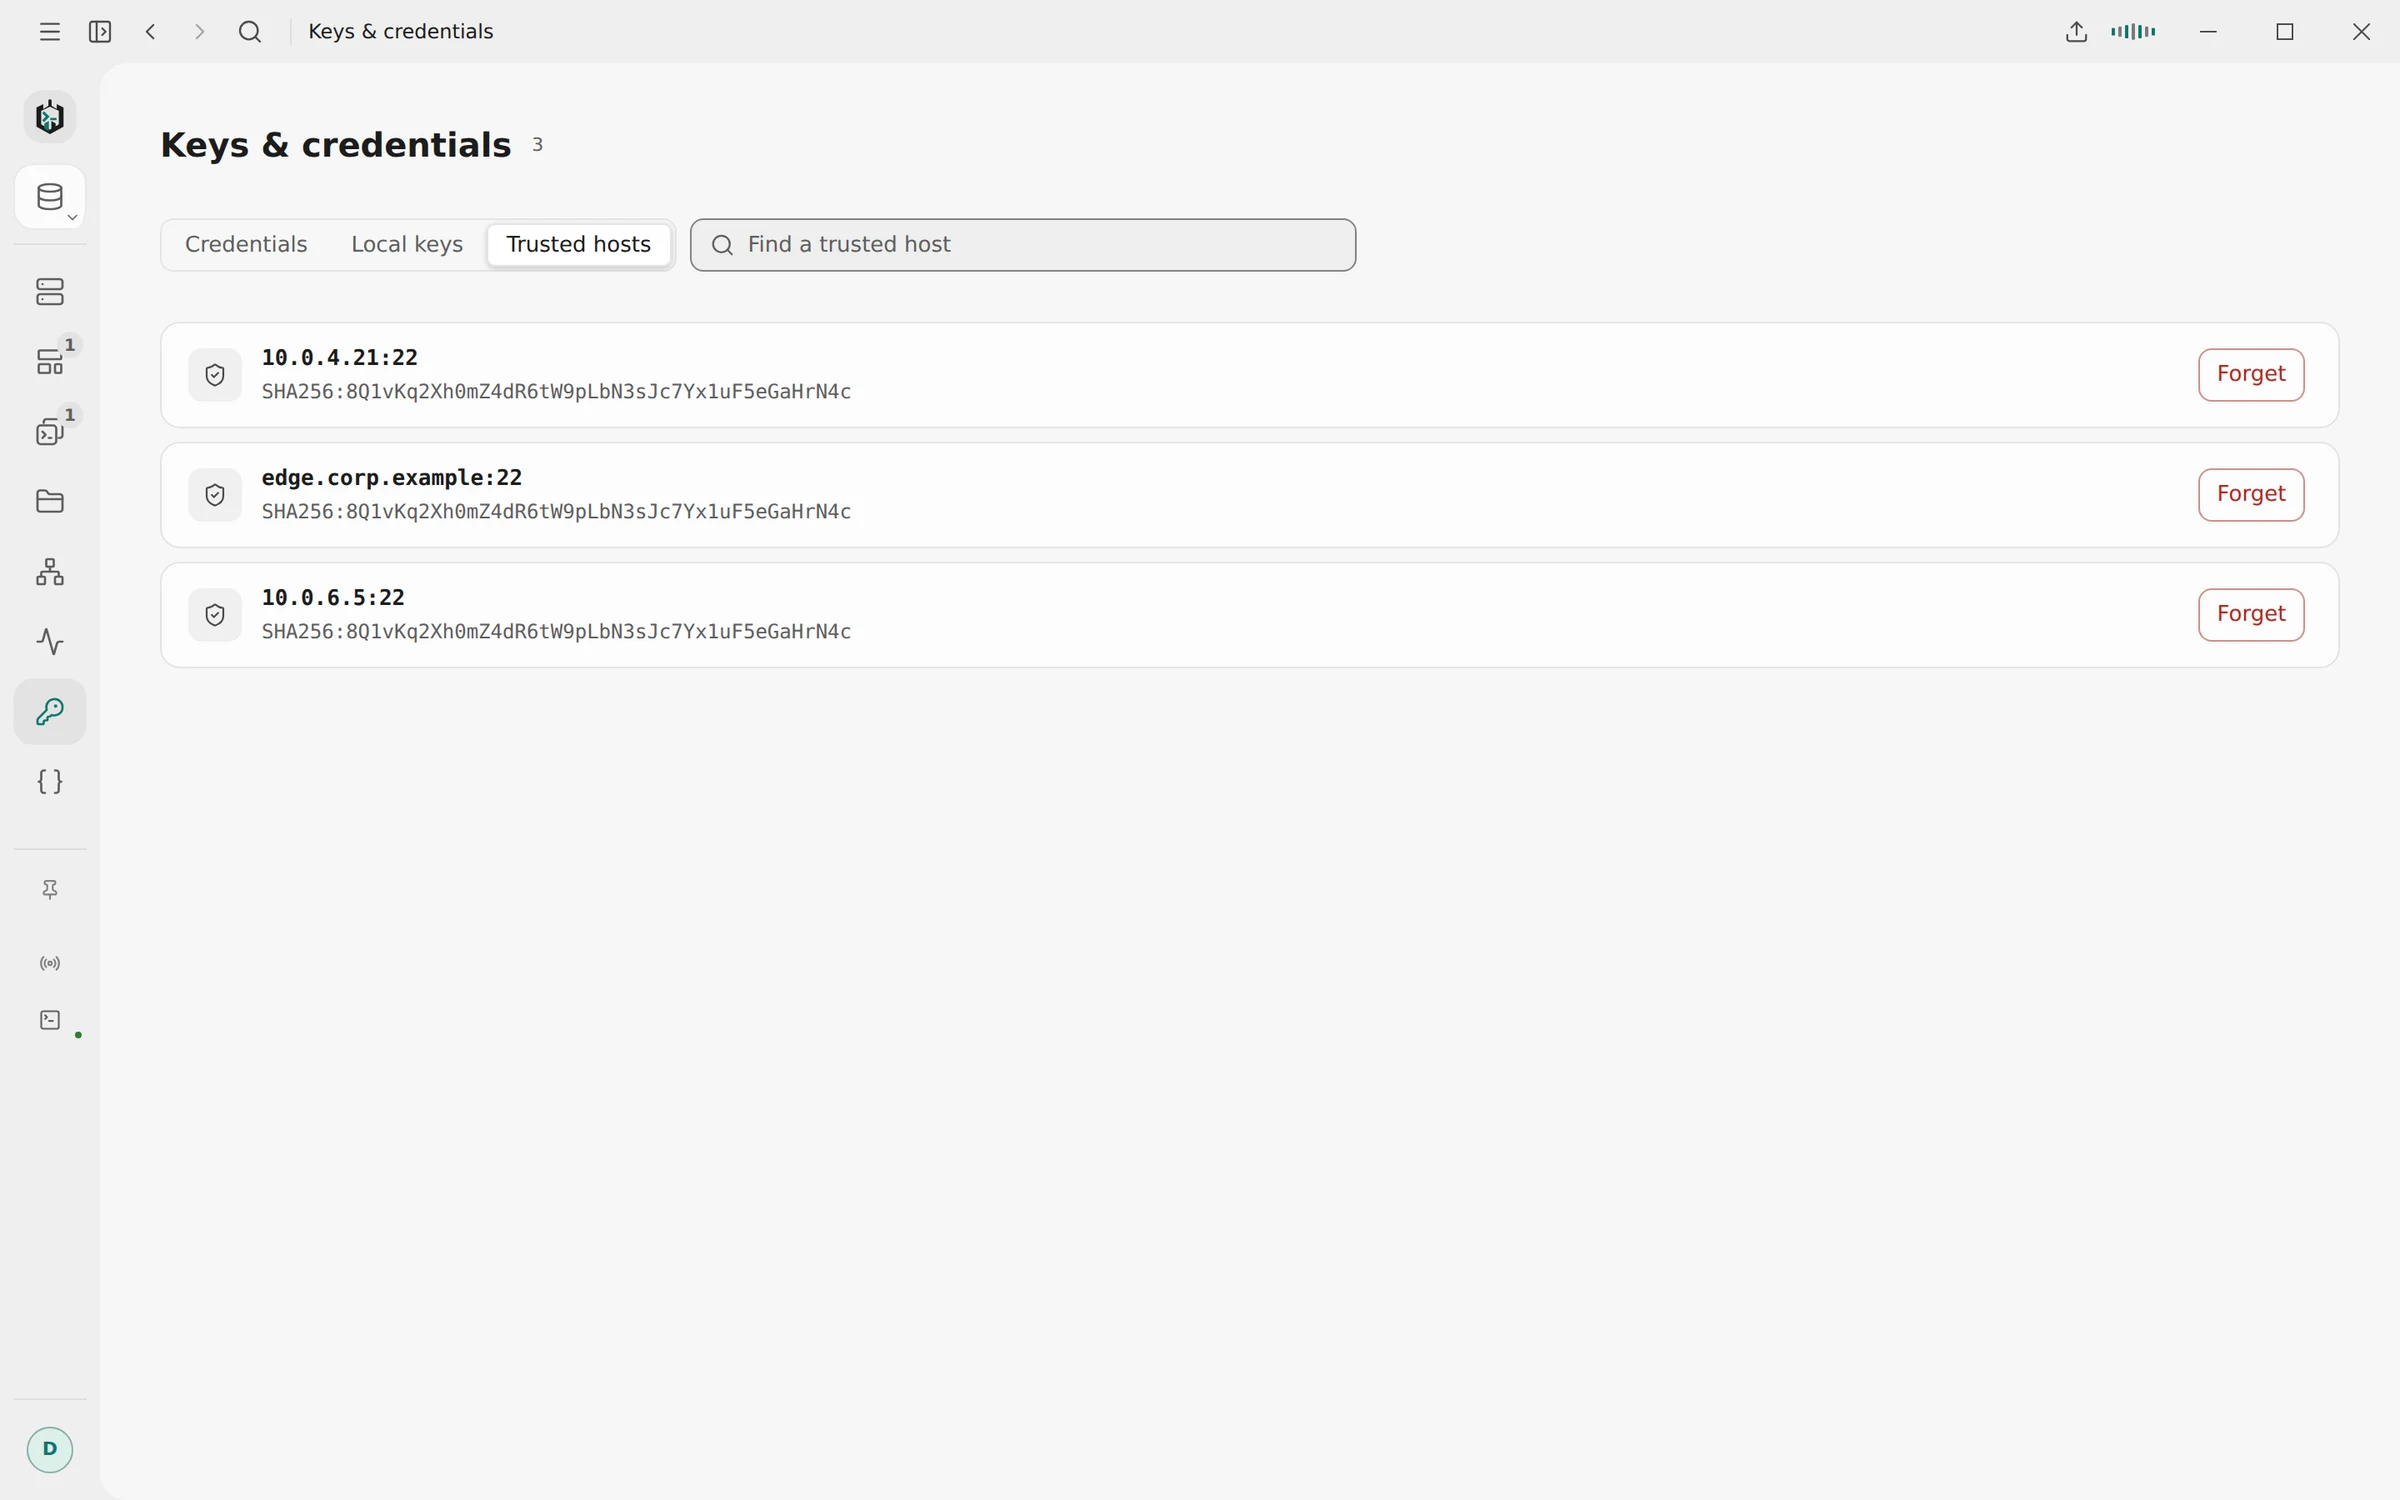
01
Széf titkosítása
A gépek, jelszavak, kulcsjelmondatok és importált kulcsok egyetlen AES-256-GCM-mel titkosított fájlban tárolódnak. Minden mentés előbb teljes cserefájlt ír, és csak utána frissíti a széffájlt.
- Automatikus (alapértelmezett): a kulcs egy fájlban van a vault mellett, és a Ravelon kérdés nélkül megnyílik
- Titkosítási jelszavas zár: a kulcsot Argon2id vezeti le a szinkron titkosítási jelszavadból
- Mesterjelmondat: ugyanez az elv, egy csak ehhez a vaulthoz tartozó jelmondattal, fiók nélkül
- A felület soha nem lát tárolt titkot, csak azt, hogy van-e
02
Széfvédelmi módok
Automatikus módban a Ravelon kérdés nélkül megnyílik, a titkosítás pedig távol tartja a mentett jelszavaidat a biztonsági mentésektől, a felhővel szinkronizált mappáktól és a támogatási csomagoktól. Nem véd viszont a felhasználói fiókod alatt futó más programok ellen, mert a kulcsfájl nekik is elérhető. Ehhez kapcsold be a titkosítási jelszavas zárat vagy egy mesterjelmondatot.
Ha egy vault nem nyitható meg, a Ravelon megmutatja a helyreállítás módjait. Ha újrakezded, az olvashatatlan fájl archiválva marad az új mellett. A Ravelon nem törli magától.
„Jelszavas védelem titkosítási jelszóval vagy mesterjelmondattal.”
03
Automatikus zárolás
Titkosítási jelszóval vagy mesterjelmondattal a vault 5 perctől 4 óráig terjedő tétlenség után magától zárol, és akkor is, amikor a géped hosszabb alvás után felébred. A ⌘⇧L vagy a Ctrl+Shift+L azonnal zárolja. A zárolás bezár minden SSH sessiont a tunneljeivel és fájlátviteleivel együtt, valamint minden távoli asztalt.
- A kimásolt csapatmegosztási kulcs 30 másodperc után törlődik a vágólapról
- A rendszergazdák policyval korlátozhatják a tétlenségi időt
- A jelszavas és kulcsos identitások csak akkor szinkronizálódnak, ha ezt bekapcsolod
04
Gépkulcs-ellenőrzés
Az első kapcsolódáskor a Ravelon megmutatja a hosztkulcs algoritmusát és SHA-256 ujjlenyomatát, és pontosan azt a kulcsot rögzíti, amelyben megbíztál, minden későbbi kapcsolathoz. Egy megváltozott kulcs eltérő kinézetű párbeszédablakot kap, másképp megfogalmazott gombokkal, mert a kliens oldaláról egy újratelepített szerver és egy lehallgatási kísérlet pontosan ugyanúgy néz ki.
- Minden jump host a saját rögzített kulcsával szemben ellenőrződik
- Hozd át a meglévő kulcsaidat a ~/.ssh/known_hosts fájlból
- VNC ellenőrzött TLS tanúsítványokkal
- RDP TLS-sel és Network Level Authenticationnel
05
Diagnosztika és használati adatok
A diagnosztikai napló a kapcsolódási lépéseket és a hibákat rögzíti. Soha nem tartalmaz jelszót, kulcsot, terminálbevitelt vagy -kimenetet, sem AI beszélgetést. Használati statisztikát csak a hozzájárulásod után gyűjtünk, és megnézheted, mi van tárolva, exportálhatod, vagy mindent törölhetsz ehhez a telepítéshez.
Az asztali frissítések telepítés előtt ellenőrzésen mennek át, és te döntöd el, hogy maguktól települjenek-e. Ha Linuxon a .deb vagy .rpm csomagot telepítetted, a frissítésekről a csomagkezelőd gondoskodik.
„Elég egy kapcsolat hibakereséséhez, jelszavak, kulcsok és terminál tartalom nélkül.”
GYIK
Gyakori kérdések
Olvashatja a Ravelon a vaultomat?
Nem. A vault az eszközödön titkosított. Szinkronnál a szerver csak titkosított adatot tárol, és soha nem kapja meg a kulcsot.
Van a Ravelonnak zárolási képernyője?
Alapból nincs: a Ravelon egyenesen a hosztjaidhoz nyílik. Ha szeretnél, kapcsold be a titkosítási jelszavas zárat vagy egy mesterjelmondatot. Ekkor fel kell oldanod a Ravelont, és te választod meg, mennyi tétlenség után zárjon újra.
Alapból be van kapcsolva a telemetria?
Nem. A Ravelon a beállítás után egyszer rákérdez, és semmit sem gyűjt, amíg igent nem mondasz. Az adatvédelmi beállításokban meggondolhatod magad, a rendszergazdák pedig policyval kikapcsolhatják a telemetriát.
Mit tartalmaz a diagnosztikai napló?
Appindításokat, SSH kapcsolódási lépéseket, hosztkulcs-ellenőrzéseket és hibákat, a hosztcímekkel, portokkal, felhasználónevekkel és ujjlenyomatokkal együtt. Soha nem tartalmaz jelszót, kulcsot, passphrase-t, terminálbevitelt vagy -kimenetet, sem AI beszélgetést.
Kezdj bele
Próbáld ki a saját workspace-edben.
Az asztali app ingyenes, semmit sem tartunk vissza: a titkosított vault, a terminál, az SFTP és az asszisztens is benne van. Csak akkor fizetsz, ha szinkront szeretnél az eszközeid között.
Kapcsolódó funkciók
Széf és szinkron
Titkosítva az eszközödön, mielőtt szinkronizálódna, és minden új eszközhöz a jóváhagyásod kell.
SSH-terminál
SSH, a jelszavaid és kulcsaid titkosított széfben.
Cégeknek
Gépszintű policy, céges proxyk, diagnosztikai naplók és csomagok a bevezetéshez.
Csapatszéfek
Megosztott titkosított széfek, a csapatszerepek és a széfszerepek külön kezelve.