Seguridad
Bóveda y seguridad de conexión
Guarda hosts, contraseñas y claves en una bóveda cifrada, verifica las identidades de los servidores y elige un modo de bloqueo.
Regístrate gratis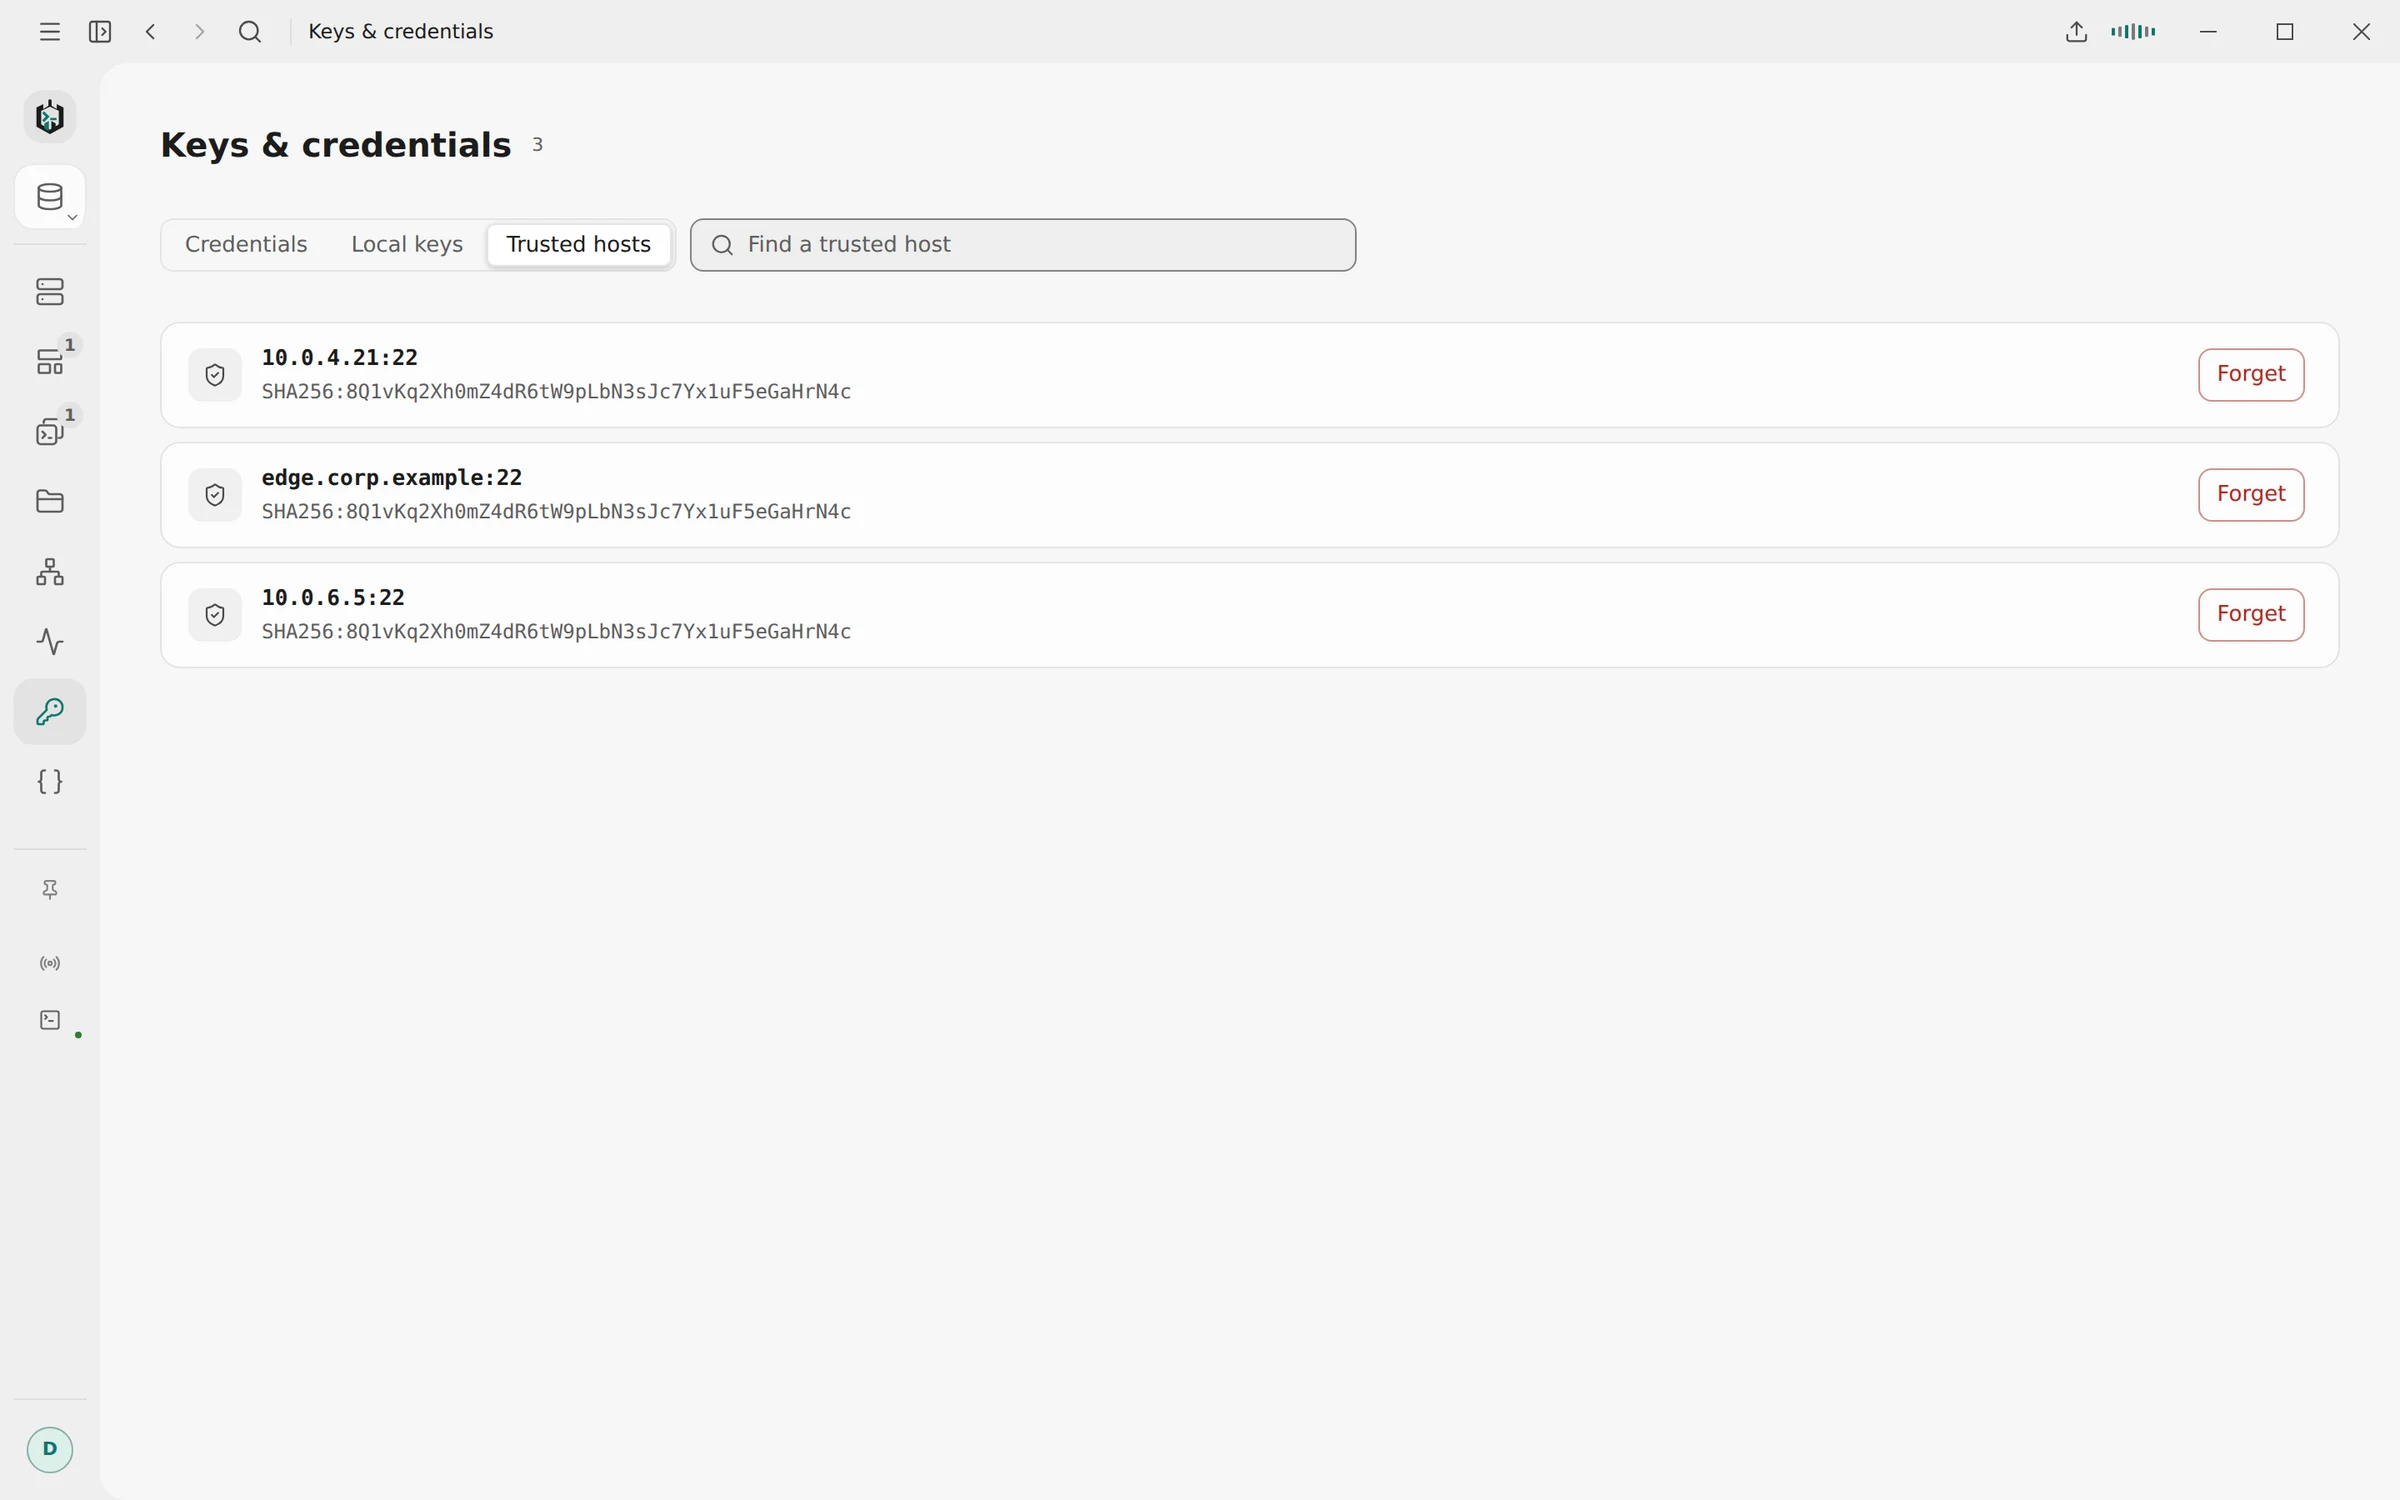
01
Cifrado de la bóveda
Los hosts, contraseñas, frases de paso y claves importadas se guardan en un archivo cifrado con AES-256-GCM. Cada guardado escribe una copia completa antes de actualizar el archivo de la bóveda.
- Automático (por defecto): la clave está en un archivo junto a la bóveda y Ravelon se abre sin preguntar
- Bloqueo con contraseña de cifrado: la clave se deriva de tu contraseña de cifrado de sincronización con Argon2id
- Frase maestra: la misma idea, con una frase de paso solo para esta bóveda y sin necesidad de cuenta
- La interfaz nunca ve un secreto guardado, solo si existe o no
02
Modos de protección de la bóveda
En modo automático, Ravelon se abre sin preguntar, y el cifrado mantiene tus contraseñas guardadas fuera de copias de seguridad, carpetas sincronizadas en la nube y paquetes de soporte. No protege frente a otros programas que se ejecutan con tu cuenta de usuario, porque el archivo de clave también está a su alcance. Para eso, activa el bloqueo con contraseña de cifrado o una frase maestra.
Si una bóveda no se puede abrir, Ravelon te muestra las formas de recuperarla. Si empiezas de cero, el archivo ilegible se archiva junto al nuevo. Ravelon no lo borra por su cuenta.
«Protección con contraseña de cifrado o frase de paso maestra.»
03
Bloqueo automático
Con una contraseña de cifrado o una frase maestra, la bóveda se bloquea sola tras 5 minutos a 4 horas sin actividad, y cuando tu ordenador despierta tras una suspensión larga. ⌘⇧L o Ctrl+Shift+L la bloquean al momento. Al bloquearse se cierran todas las sesiones SSH, incluidos sus túneles y transferencias de archivos, y todos los escritorios remotos.
- Una clave de equipo copiada se borra del portapapeles a los 30 segundos
- Los administradores pueden limitar el tiempo de inactividad con una política
- Las identidades con contraseñas y claves solo se sincronizan si lo activas
04
Verificación de claves de host
En la primera conexión, Ravelon te muestra el algoritmo y la huella SHA-256 de la clave de host y fija exactamente la clave en la que confiaste, para todas las conexiones posteriores. Una clave cambiada muestra un diálogo con otro aspecto y botones con otro texto, porque desde el lado del cliente, un servidor reinstalado y un intento de interceptación se ven exactamente igual.
- Cada jump host se comprueba contra su propia clave fijada
- Trae tus claves fijadas desde ~/.ssh/known_hosts
- VNC con certificados TLS verificados
- RDP con TLS y autenticación a nivel de red
05
Diagnósticos y datos de uso
El log de diagnóstico anota los pasos de conexión y los errores. Nunca contiene contraseñas, claves, entrada o salida del terminal ni conversaciones con la IA. Las estadísticas de uso solo se recogen si das tu permiso, y puedes ver qué se guarda, exportarlo o borrarlo todo para esta instalación.
Las actualizaciones de escritorio se verifican antes de instalarse, y tú decides si se instalan solas. Si instalaste el paquete .deb o .rpm en Linux, tu gestor de paquetes se encarga de las actualizaciones.
«Lo suficiente para depurar una conexión, sin contraseñas, claves ni contenido del terminal.»
Preguntas frecuentes
Preguntas frecuentes
¿Puede Ravelon leer mi bóveda?
No. La bóveda se cifra en tu dispositivo. Con la sincronización, el servidor solo guarda datos cifrados y nunca recibe la clave.
¿Ravelon tiene pantalla de bloqueo?
No por defecto: Ravelon se abre directamente con tus hosts. Si quieres una, activa el bloqueo con contraseña de cifrado o una frase maestra. Entonces tendrás que desbloquear Ravelon, y eliges cuánto tiempo puede estar inactivo antes de volver a bloquearse.
¿La telemetría está activada por defecto?
No. Ravelon pregunta una vez después de la configuración y no recoge nada hasta que digas que sí. Puedes cambiar de opinión en los ajustes de privacidad, y los administradores pueden desactivar la telemetría con una política.
¿Qué contiene el log de diagnóstico?
Arranques de la app, pasos de conexión SSH, comprobaciones de claves de host y errores, junto con direcciones de host, puertos, nombres de usuario y huellas. Nunca contraseñas, claves, frases de paso, entrada o salida del terminal ni conversaciones con la IA.
Empieza
Pruébalo en tu propio workspace.
La app de escritorio es gratis y no se guarda nada: la bóveda cifrada, el terminal, SFTP y el asistente están incluidos. Solo pagas si quieres sincronizar entre dispositivos.
Funciones relacionadas
Almacén y sincronización
Cifrado en tu dispositivo antes de sincronizar, y cada dispositivo nuevo necesita tu visto bueno.
Terminal SSH
SSH con tus contraseñas y claves guardadas en un almacén cifrado.
Para empresas
Política de equipo, proxies de empresa, logs de diagnóstico y paquetes para el despliegue.
Almacenes de equipo
Almacenes cifrados compartidos, con roles de equipo y roles de almacén por separado.