Сигурност
Трезор и сигурност на връзките
Съхранявай хостове, пароли и ключове в криптиран трезор, проверявай самоличността на сървърите и избери режим на заключване.
Регистрирай се безплатно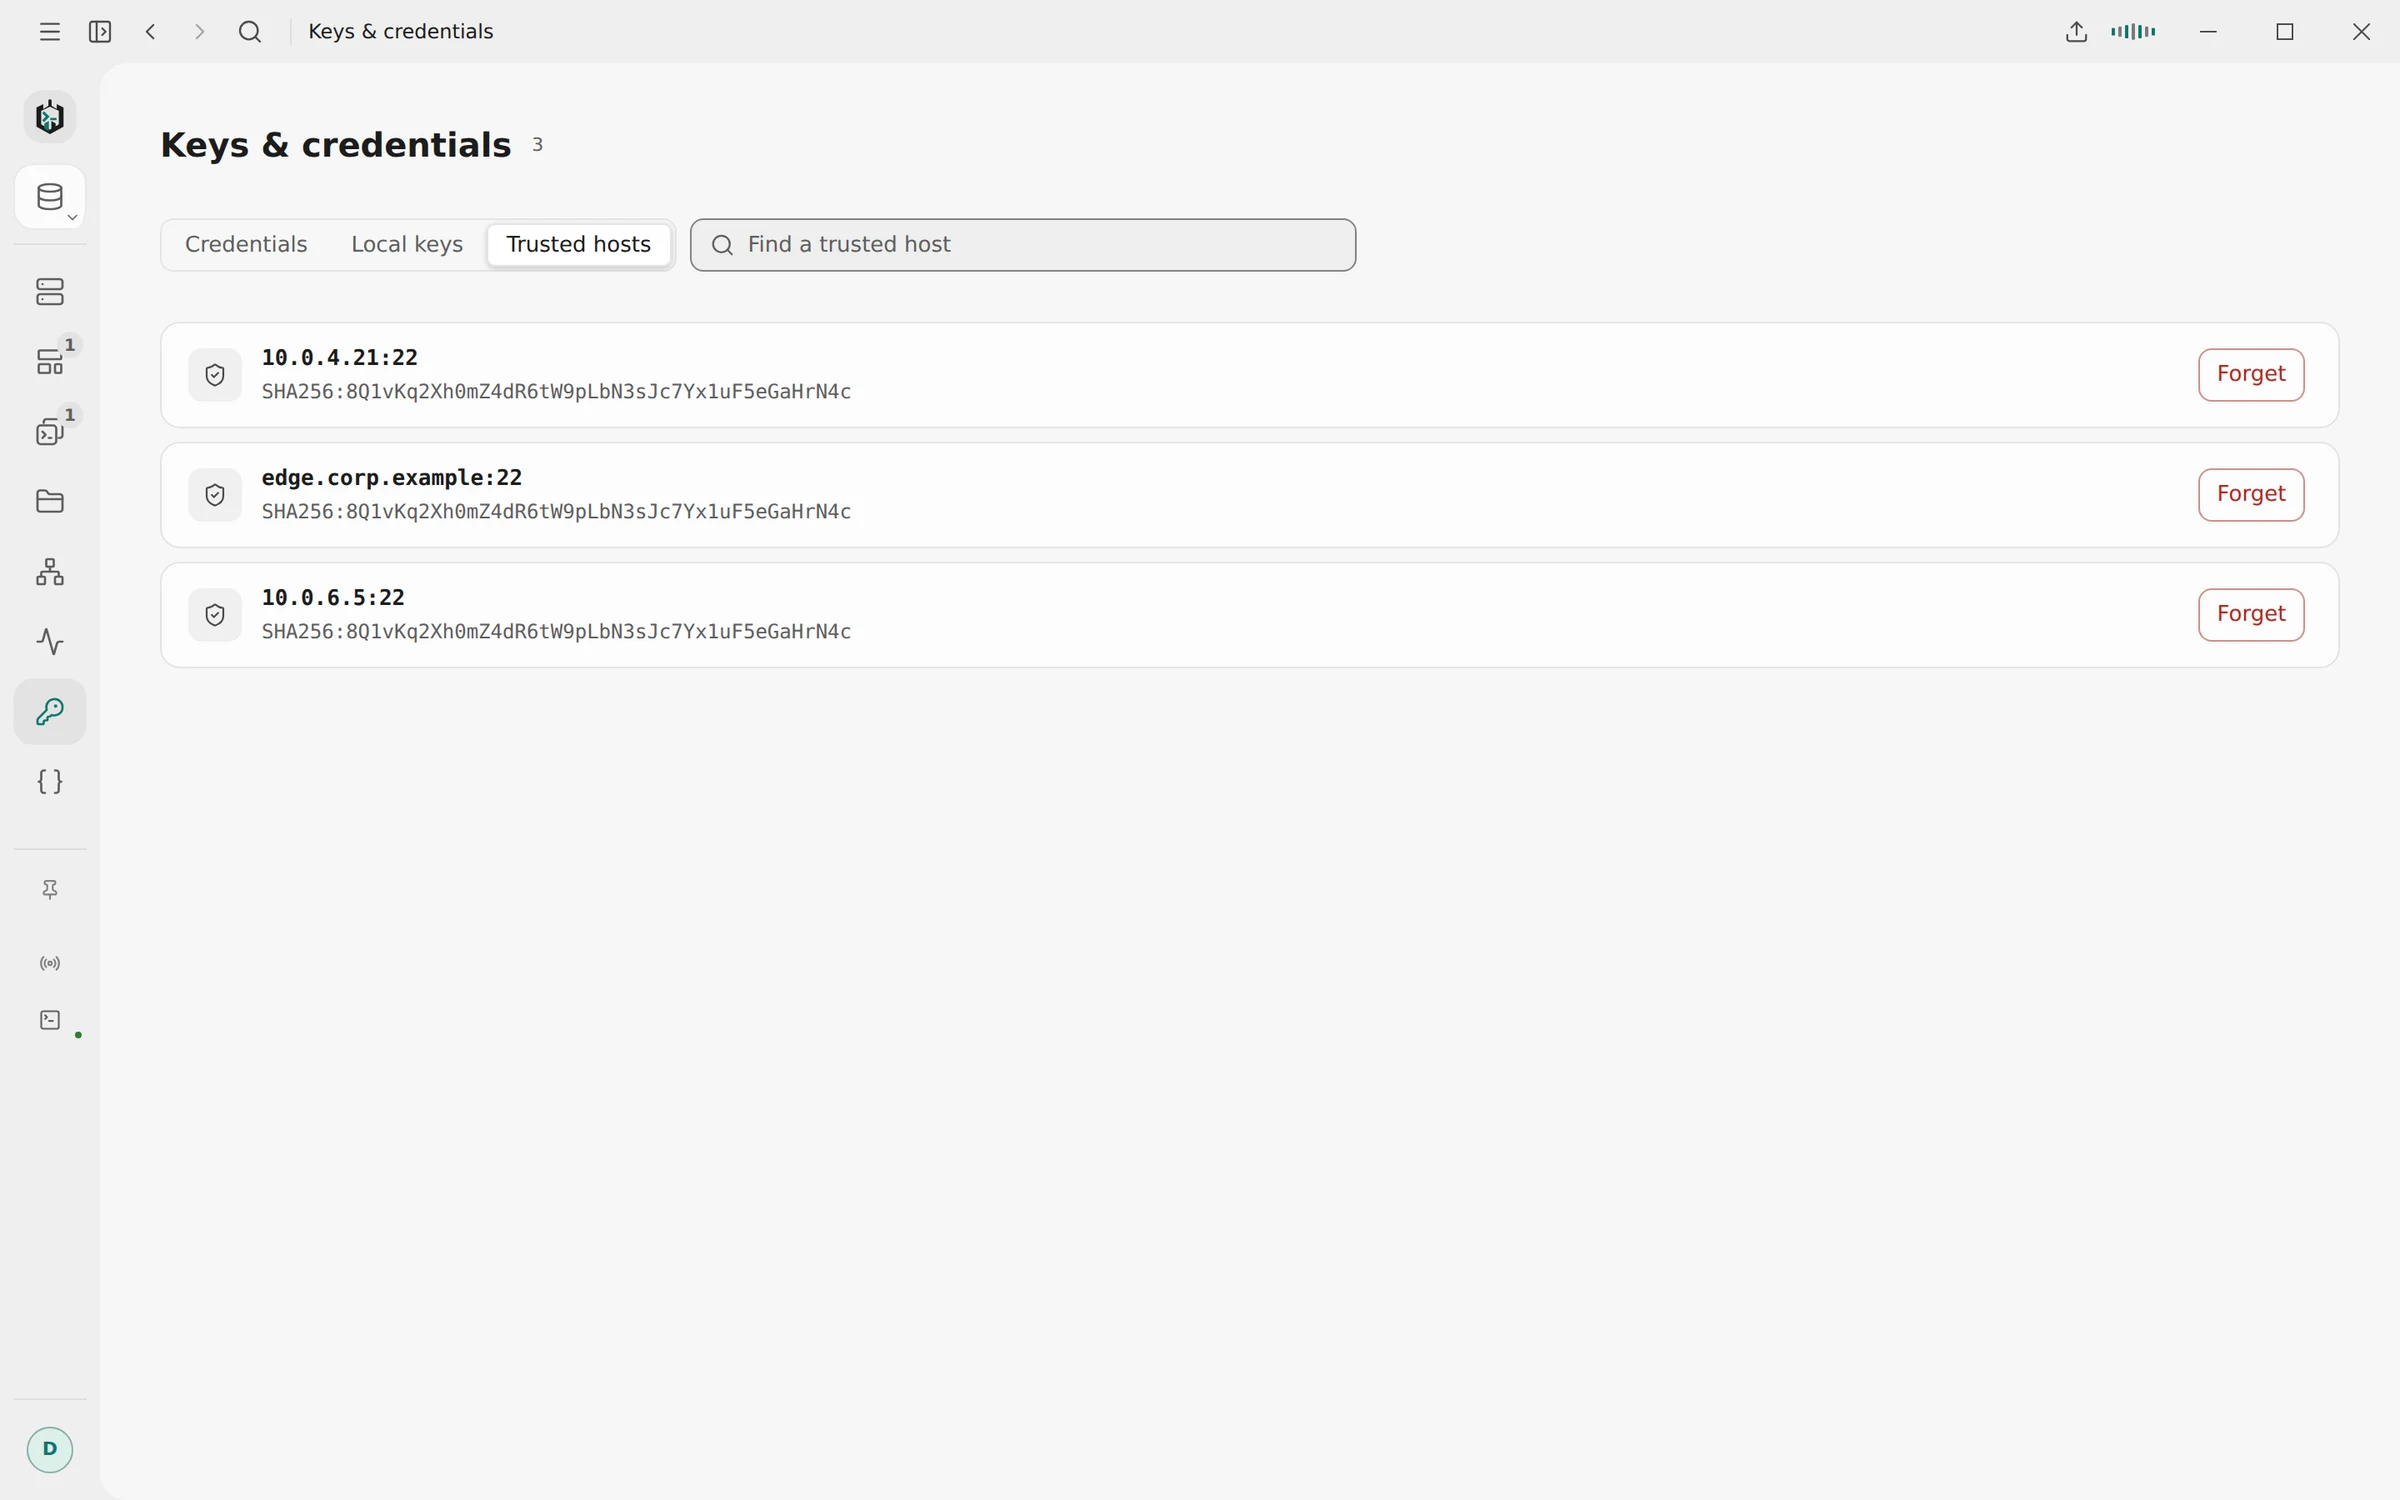
01
Криптиране на трезора
Хостовете, паролите, фразите за достъп до ключове и импортираните ключове са в един файл, криптиран с AES-256-GCM. При всеки запис първо се записва пълен заместител и след това се обновява файлът на трезора.
- Автоматично (по подразбиране): ключът е във файл до трезора и Ravelon се отваря, без да пита
- Заключване с паролата за криптиране: ключът се извлича от паролата ви за криптиране на синхронизацията с Argon2id
- Master passphrase: същата идея, с passphrase само за този трезор и без нужда от акаунт
- Интерфейсът никога не вижда запазена тайна, а само дали има такава
02
Режими за защита на трезора
В автоматичен режим Ravelon се отваря, без да пита, а криптирането държи запазените ви пароли извън резервни копия, синхронизирани в облака папки и пакети за поддръжка. То не пази от други програми, работещи под вашия потребителски акаунт, защото файлът с ключа е достъпен и за тях. За това включете заключване с паролата за криптиране или master passphrase.
Ако трезор не може да се отвори, Ravelon ви показва начините да го възстановите. Ако започнете наново, нечетимият файл се архивира до новия. Ravelon не го изтрива сам.
„Защита с парола за криптиране или главна фраза за достъп.“
03
Автоматично заключване
С парола за криптиране или master passphrase трезорът се заключва сам след 5 минути до 4 часа без въвеждане, както и когато компютърът се събуди след по-дълъг сън. ⌘⇧L или Ctrl+Shift+L го заключва веднага. Заключването затваря всяка SSH сесия, включително нейните тунели и прехвърляния на файлове, и всеки отдалечен десктоп.
- Копиран екипен ключ за споделяне се изчиства от клипборда след 30 секунди
- Администраторите могат да ограничат времето на неактивност с политика
- Самоличности с пароли и ключове се синхронизират само ако включите това
04
Проверка на ключовете на хостовете
При първата връзка Ravelon ви показва алгоритъма и SHA-256 отпечатъка на ключа на хоста и закача точно ключа, на който сте се доверили, за всяка следваща връзка. Променен ключ получава диалог, който изглежда различно и има бутони с различен текст, защото от страната на клиента преинсталиран сървър и опит за прихващане изглеждат абсолютно еднакво.
- Всеки jump host се проверява спрямо собствения си закачен ключ
- Прехвърлете съществуващите си закачени ключове от ~/.ssh/known_hosts
- VNC с проверени TLS сертификати
- RDP с TLS и Network Level Authentication
05
Диагностика и данни за използване
Диагностичният лог записва стъпките на свързване и грешките. Той никога не съдържа пароли, ключове, вход или изход от терминала или разговори с AI. Статистика за ползването се събира само след ваше съгласие, а можете да видите какво е съхранено, да го експортирате или да изтриете всичко за тази инсталация.
Обновленията на десктопа се проверяват преди инсталиране, а вие решавате дали да се инсталират сами. Ако сте инсталирали .deb или .rpm пакета на Linux, вместо това за обновленията се грижи пакетният мениджър.
„Достатъчно, за да се отстрани проблем с връзката, без пароли, ключове или съдържание от терминала.“
Въпроси
Често задавани въпроси
Може ли Ravelon да чете трезора ми?
Не. Трезорът е криптиран на вашето устройство. При синхронизация сървърът съхранява само криптирани данни и никога не получава ключа.
Има ли Ravelon заключен екран?
Не по подразбиране: Ravelon се отваря директно с хостовете ви. Ако искате, включете заключване с паролата за криптиране или master passphrase. Тогава трябва да отключвате Ravelon и избирате колко време може да стои неактивен, преди да се заключи отново.
Включена ли е телеметрията по подразбиране?
Не. Ravelon пита веднъж след настройката и не събира нищо, докато не кажете да. Можете да промените решението си в настройките за поверителност, а администраторите могат да изключат телеметрията с политика.
Какво съдържа диагностичният лог?
Стартирания на приложението, стъпки на SSH свързване, проверки на ключове на хостове и грешки, заедно с адреси на хостове, портове, потребителски имена и отпечатъци. Никога пароли, ключове, passphrases, вход или изход от терминала или разговори с AI.
Първи стъпки
Изпробвайте го в собствения си workspace.
Десктоп приложението е безплатно, без нищо скрито: криптираният трезор, терминалът, SFTP и асистентът са включени. Плащате само ако искате синхронизация между устройства.
Свързани функции
Трезор и синхронизация
Шифровано на устройството ти преди синхронизация, и всяко ново устройство иска твоето одобрение.
SSH терминал
SSH с пароли и ключове, пазени в шифрован трезор.
За фирми
Политика на машината, фирмени proxy сървъри, диагностични логове и пакети за внедряване.
Екипни трезори
Споделени шифровани трезори, с отделни роли в екипа и в трезора.