Ravelon ID
SSH ключове на един адрес
Избирате си handle, а Ravelon публикува публичните SSH ключове на устройствата ви на id.ravelon.app/@handle. След една команда на сървъра всяко от тези устройства може да влиза. Спирате да копирате ключове от машина на машина.
Регистрирай се безплатно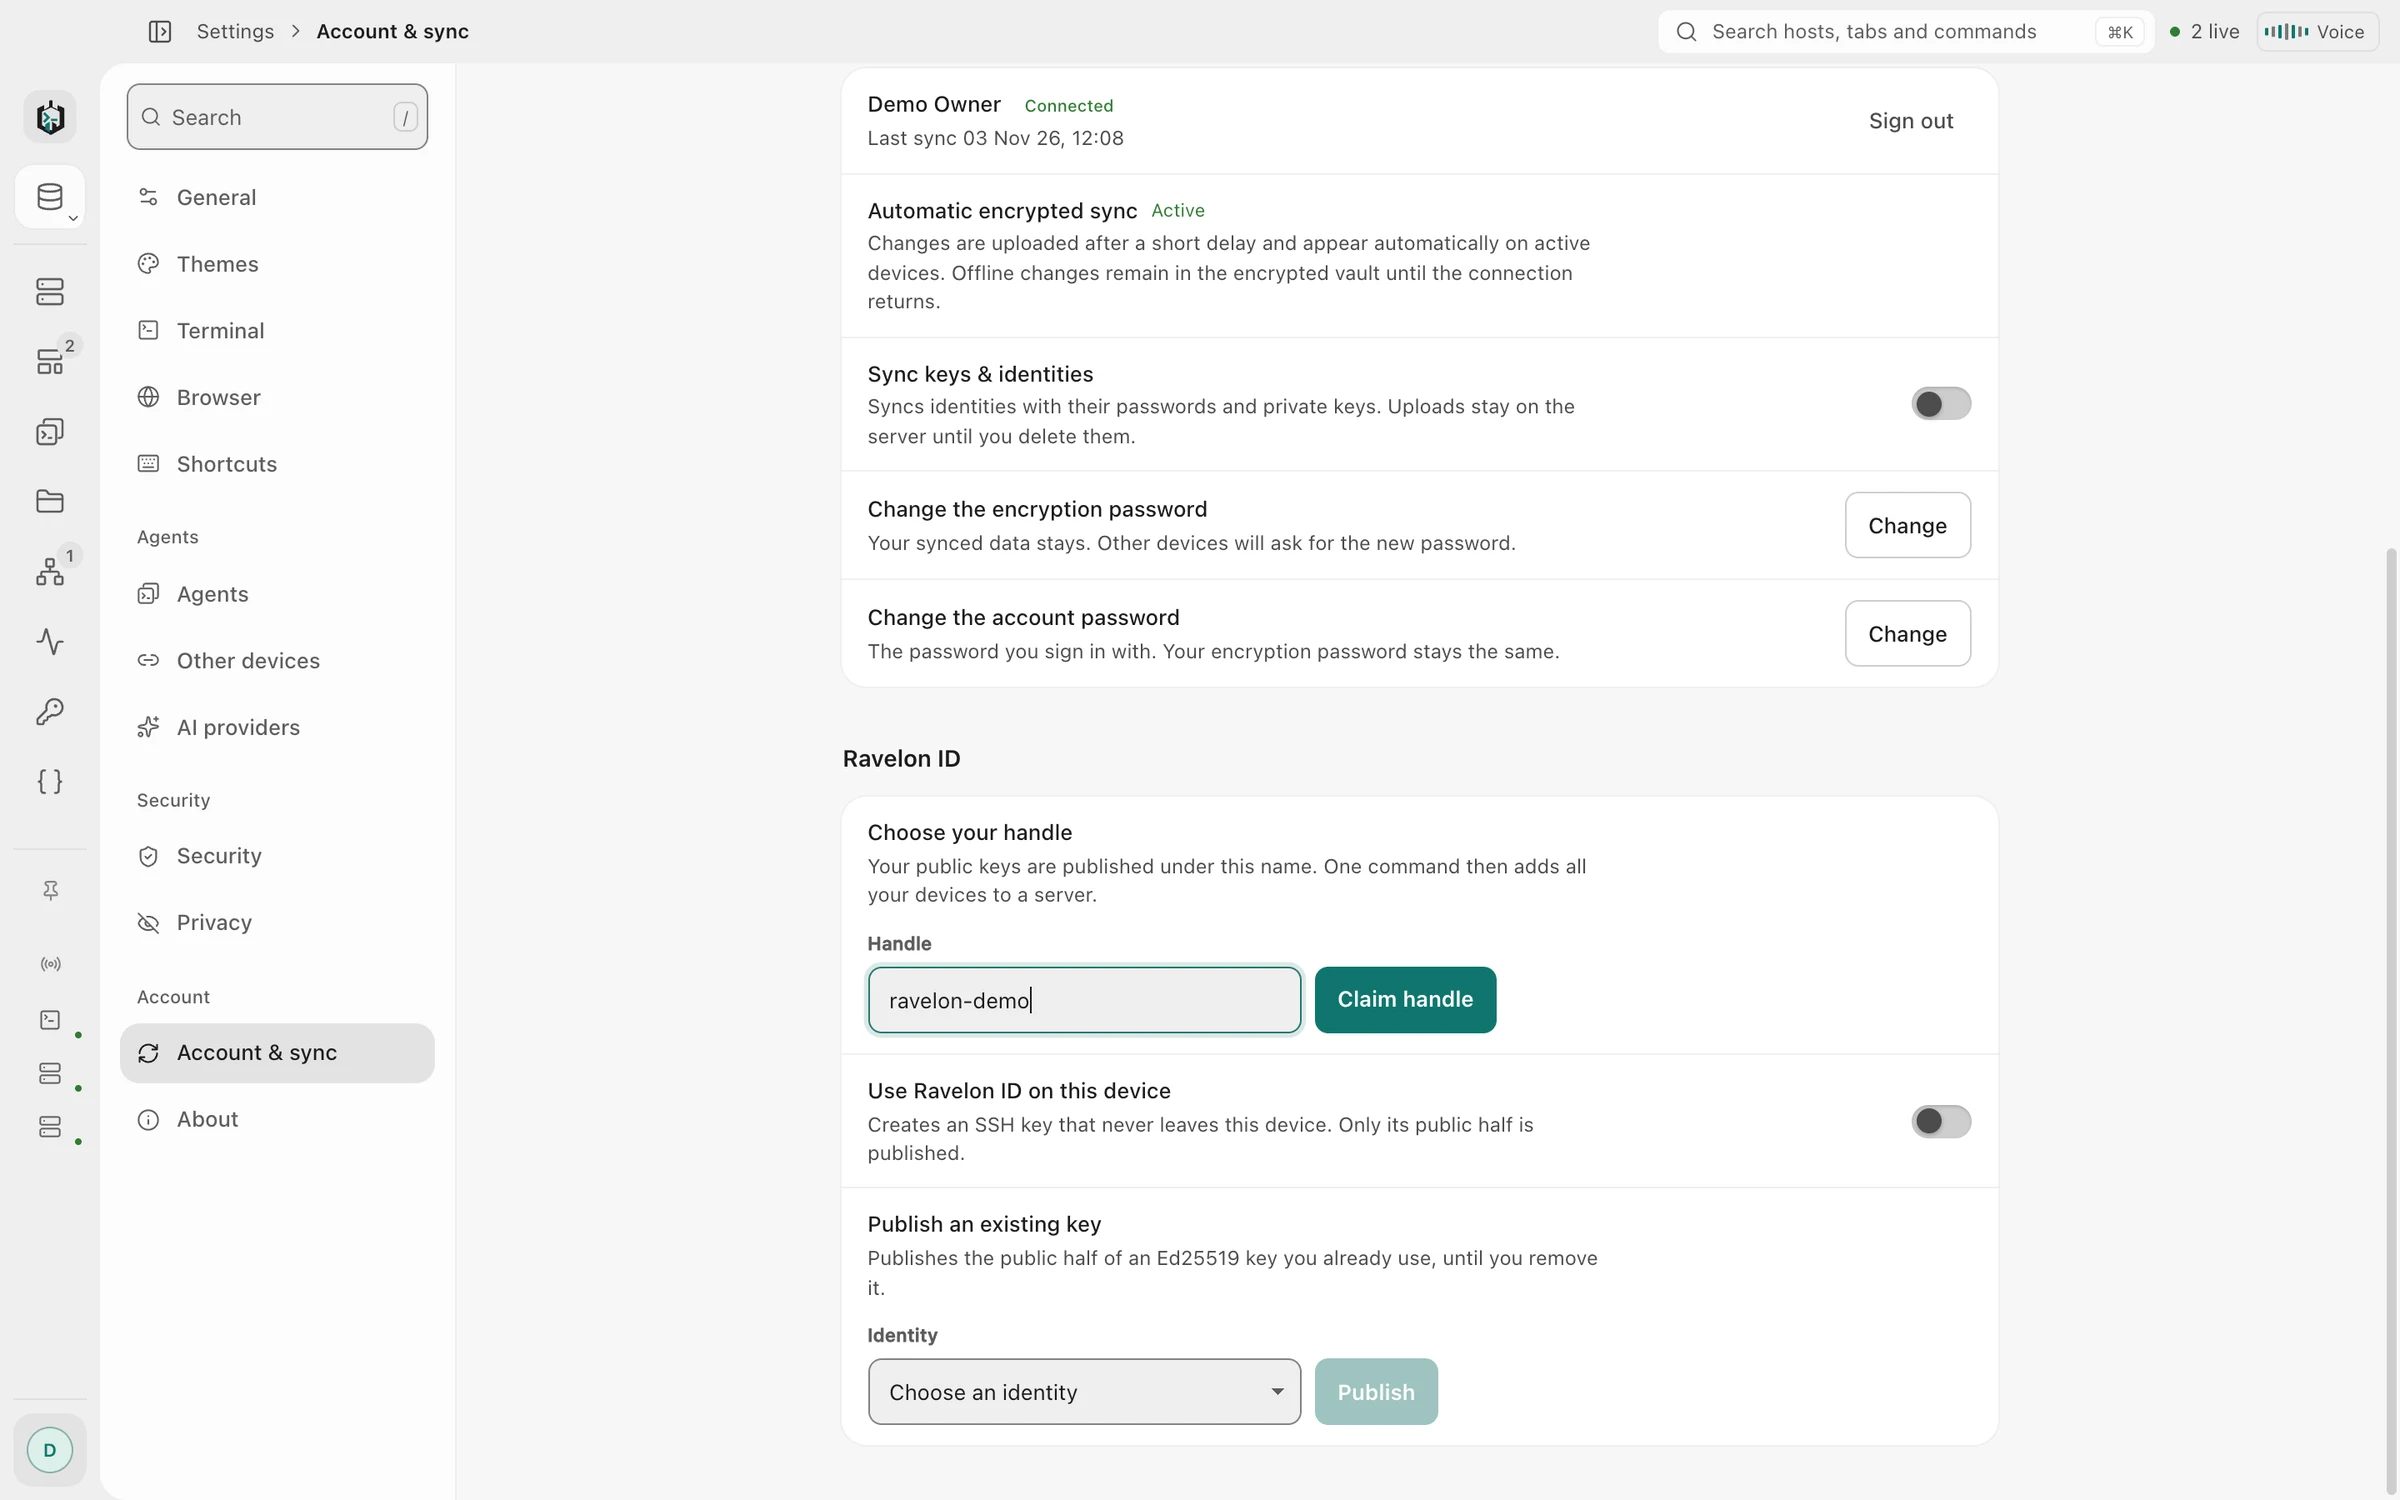
01
Адрес за публични ключове
Включете Ravelon ID в приложението на компютъра или iPhone. Устройството създава собствен Ed25519 ключ, пази частната половина и публикува публичната под вашия handle. Всяко устройство, на което го включите, се появява на същия адрес.
За curl адресът е просто authorized_keys файл, така че този един ред слага всички ключове на сървъра: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. В браузър същият адрес показва ключовете с техните отпечатъци.
- Един Ed25519 ключ на устройство, създаден на устройството
- Десктоп приложението за Windows, macOS и Linux и приложението за iPhone и iPad
- Обикновен текст за curl, четима страница за браузъри
- Включено в Pro
02
Съществуващи ключове
Вече имате Ed25519 ключ на лаптоп или build машина? Поставете публичната му половина в акаунта си под Ravelon ID и му дайте име. След това той стои до ключовете на устройствата ви. Ravelon никога не иска частния ключ, а ключ, добавен по този начин, остава, докато не го премахнете.
„От устройствата ви излизат само публични ключове.“
03
SSH удостоверяване
С включен Ravelon ID всяка SSH връзка първо предлага ключа на устройството. Ако сървърът не го познава, приложението продължава с паролата или ключа, които сте запазили за този хост. Сървърите без вашия Ravelon ID се държат точно както преди.
„С включен Ravelon ID всяка SSH връзка първо предлага ключа на устройството. Ако сървърът не го познава, приложението продължава с паролата или ключа, които сте запазили за този хост. Сървърите без вашия Ravelon ID се държат точно както преди.“
04
Премахване на ключове
Всеки нов ключ ви изпраща имейл. Отписването на устройство маха ключа му от адреса ви, а можете да премахнете всеки ключ в акаунта си или в приложенията. На сървъра всеки ред от вашия Ravelon ID завършва с ravelon-id:@handle, което ги прави лесни за намиране и изтриване.
- Известие по имейл за всеки нов ключ
- С включена двуфакторна защита само сесия, която е минала през нея, може да публикува ключ
- Handle, от който се откажете, остава запазен за вас, никой друг не може да го вземе
Въпроси
Често задавани въпроси
Трябва ли ми Ravelon Pro за Ravelon ID?
Да. Ravelon ID е включен в Pro и по време на активен пробен период на Pro.
Какви ключове мога да добавя?
Публични Ed25519 ключове, каквито създава ssh-keygen -t ed25519 и приема всеки съвременен OpenSSH сървър. Поставете реда от .pub файла.
Как да отнема достъпа до сървър?
Премахнете ключа в акаунта си или в приложението и сървърите, които зареждат адреса ви, спират да го получават. Редовете, които вече са в authorized_keys на сървъра, остават, докато не ги изтриете; всички завършват с ravelon-id:@handle.
Може ли Ravelon да вижда частните ми ключове?
Не. Ключовете на устройствата се създават на самото устройство и частната им половина остава там. За ключовете, които добавяте, поставяте само публичната половина. Адресът не предоставя нищо друго освен публични ключове.
Първи стъпки
Изпробвайте го в собствения си workspace.
Десктоп приложението е безплатно, без нищо скрито: криптираният трезор, терминалът, SFTP и асистентът са включени. Плащате само ако искате синхронизация между устройства.
Свързани функции
SSH терминал
SSH с пароли и ключове, пазени в шифрован трезор.
Сигурност
Криптиран трезор, закачени ключове на хостове и нивото на заключване, което изберете.
Трезор и синхронизация
Шифровано на устройството ти преди синхронизация, и всяко ново устройство иска твоето одобрение.
iPhone и iPad
Нативен SSH, SFTP и локални тунели на iPhone и iPad, вече в App Store.