Ravelon ID
SSH-ключі за однією адресою
Ви обираєте handle, і Ravelon публікує публічні SSH-ключі ваших пристроїв на id.ravelon.app/@handle. Після однієї команди на сервері кожен із цих пристроїв може входити. Більше не треба копіювати ключі з машини на машину.
Зареєструватися безкоштовно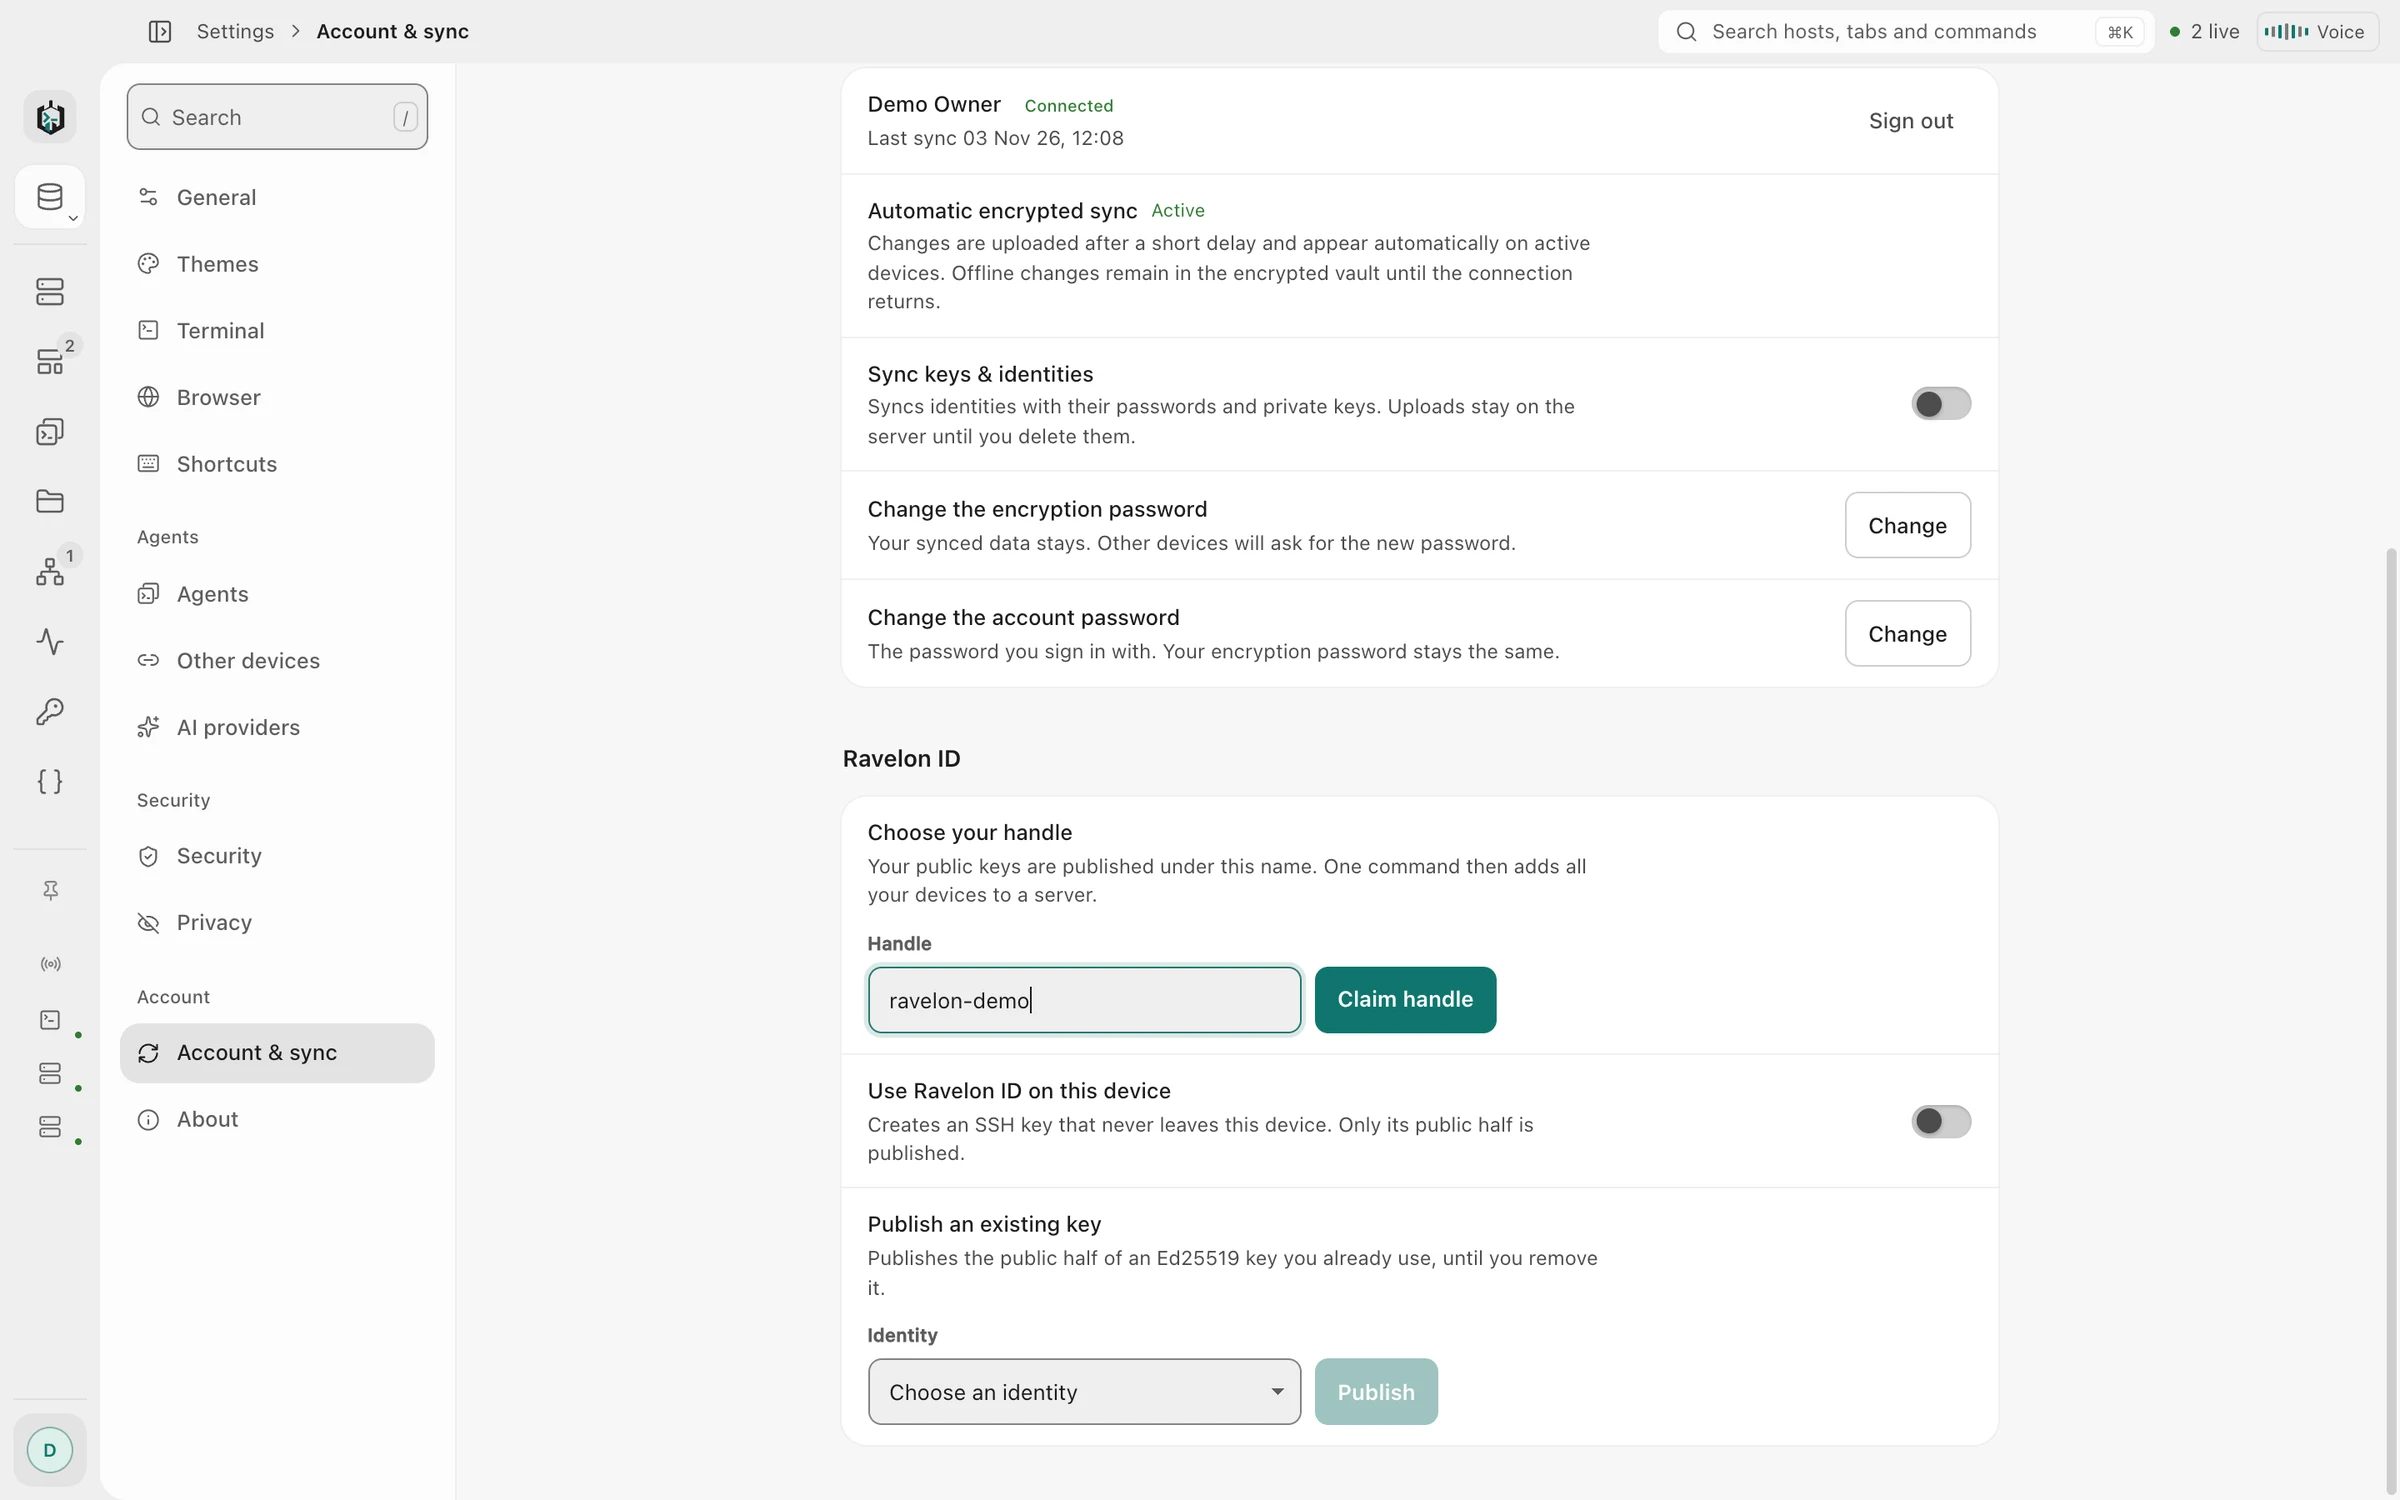
01
Адреса відкритих ключів
Увімкніть Ravelon ID у застосунку на комп'ютері чи iPhone. Пристрій створює власний ключ Ed25519, тримає приватну частину в себе й публікує публічну під вашим handle. Кожен пристрій, для якого ви це ввімкнете, опиняється за тією самою адресою.
Для curl адреса - це просто файл authorized_keys, тож цей один рядок додає всі ключі на сервер: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. У браузері та сама адреса показує ключі з їхніми відбитками.
- Один ключ Ed25519 на пристрій, створений на пристрої
- Десктопний застосунок для Windows, macOS і Linux та застосунок для iPhone і iPad
- Звичайний текст для curl, зручна сторінка для браузерів
- Входить у Pro
02
Наявні ключі
Уже маєте ключ Ed25519 на ноутбуці чи машині для збірок? Вставте його публічну частину в обліковому записі в розділі Ravelon ID і дайте йому назву. Після цього він стоїть поруч із ключами ваших пристроїв. Ravelon ніколи не просить приватний ключ, а доданий так ключ лишається, доки ви його не видалите.
«Ваші пристрої покидають лише публічні ключі.»
03
Автентифікація SSH
З увімкненим Ravelon ID кожне SSH-з'єднання спершу пропонує ключ пристрою. Якщо сервер його не знає, застосунок продовжує з паролем чи ключем, збереженим для цього хоста. Сервери без вашого Ravelon ID працюють точно так само, як раніше.
«З увімкненим Ravelon ID кожне SSH-з'єднання спершу пропонує ключ пристрою. Якщо сервер його не знає, застосунок продовжує з паролем чи ключем, збереженим для цього хоста. Сервери без вашого Ravelon ID працюють точно так само, як раніше.»
04
Видалення ключів
Про кожен новий ключ ви отримуєте email. Вихід пристрою з облікового запису прибирає його ключ з вашої адреси, а будь-який ключ можна видалити в обліковому записі чи в застосунках. На сервері кожен рядок з вашого Ravelon ID закінчується на ravelon-id:@handle, тож їх легко знайти й видалити.
- Сповіщення на email про кожен новий ключ
- З увімкненою двофакторною автентифікацією публікувати ключ може лише сесія, що її пройшла
- Handle, від якого ви відмовилися, лишається зарезервованим за вами, ніхто інший його не займе
FAQ
Часті запитання
Чи потрібен Ravelon Pro для Ravelon ID?
Так. Ravelon ID входить до Pro та доступний під час активного пробного періоду Pro.
Які ключі можна додати?
Публічні ключі Ed25519, такі, які створює ssh-keygen -t ed25519 і приймає кожен сучасний сервер OpenSSH. Вставте рядок з файлу .pub.
Як забрати доступ із сервера?
Видаліть ключ в обліковому записі чи застосунку, і сервери, що завантажують вашу адресу, перестануть його отримувати. Рядки, які вже є в authorized_keys сервера, лишаються, доки ви їх не видалите; усі вони закінчуються на ravelon-id:@handle.
Чи бачить Ravelon мої приватні ключі?
Ні. Ключі пристроїв створюються на пристрої, і їхня приватна частина там і лишається. Для ключів, які ви додаєте, ви вставляєте лише публічну частину. Адреса віддає тільки публічні ключі.
Почати
Спробуйте у власному робочому просторі.
Десктопний застосунок безкоштовний і нічого не приховує: зашифроване сховище, термінал, SFTP і асистент - усе включено. Платите лише тоді, коли потрібна синхронізація між пристроями.
Пов’язані функції
SSH-термінал
SSH, де паролі й ключі зберігаються в зашифрованому сховищі.
Безпека
Зашифроване сховище, закріплені ключі хостів і рівень блокування на ваш вибір.
Сховище й синхронізація
Шифрується на твоєму пристрої до синхронізації, а кожен новий пристрій потребує твого схвалення.
iPhone та iPad
Нативні SSH, SFTP і локальні тунелі на iPhone та iPad, тепер в App Store.