Siguria
Kasafortë dhe siguri lidhjesh
Ruaj hoste, fjalëkalime dhe çelësa në një kasafortë të enkriptuar, verifiko identitetin e serverëve dhe zgjidh mënyrën e kyçjes.
Regjistrohu falas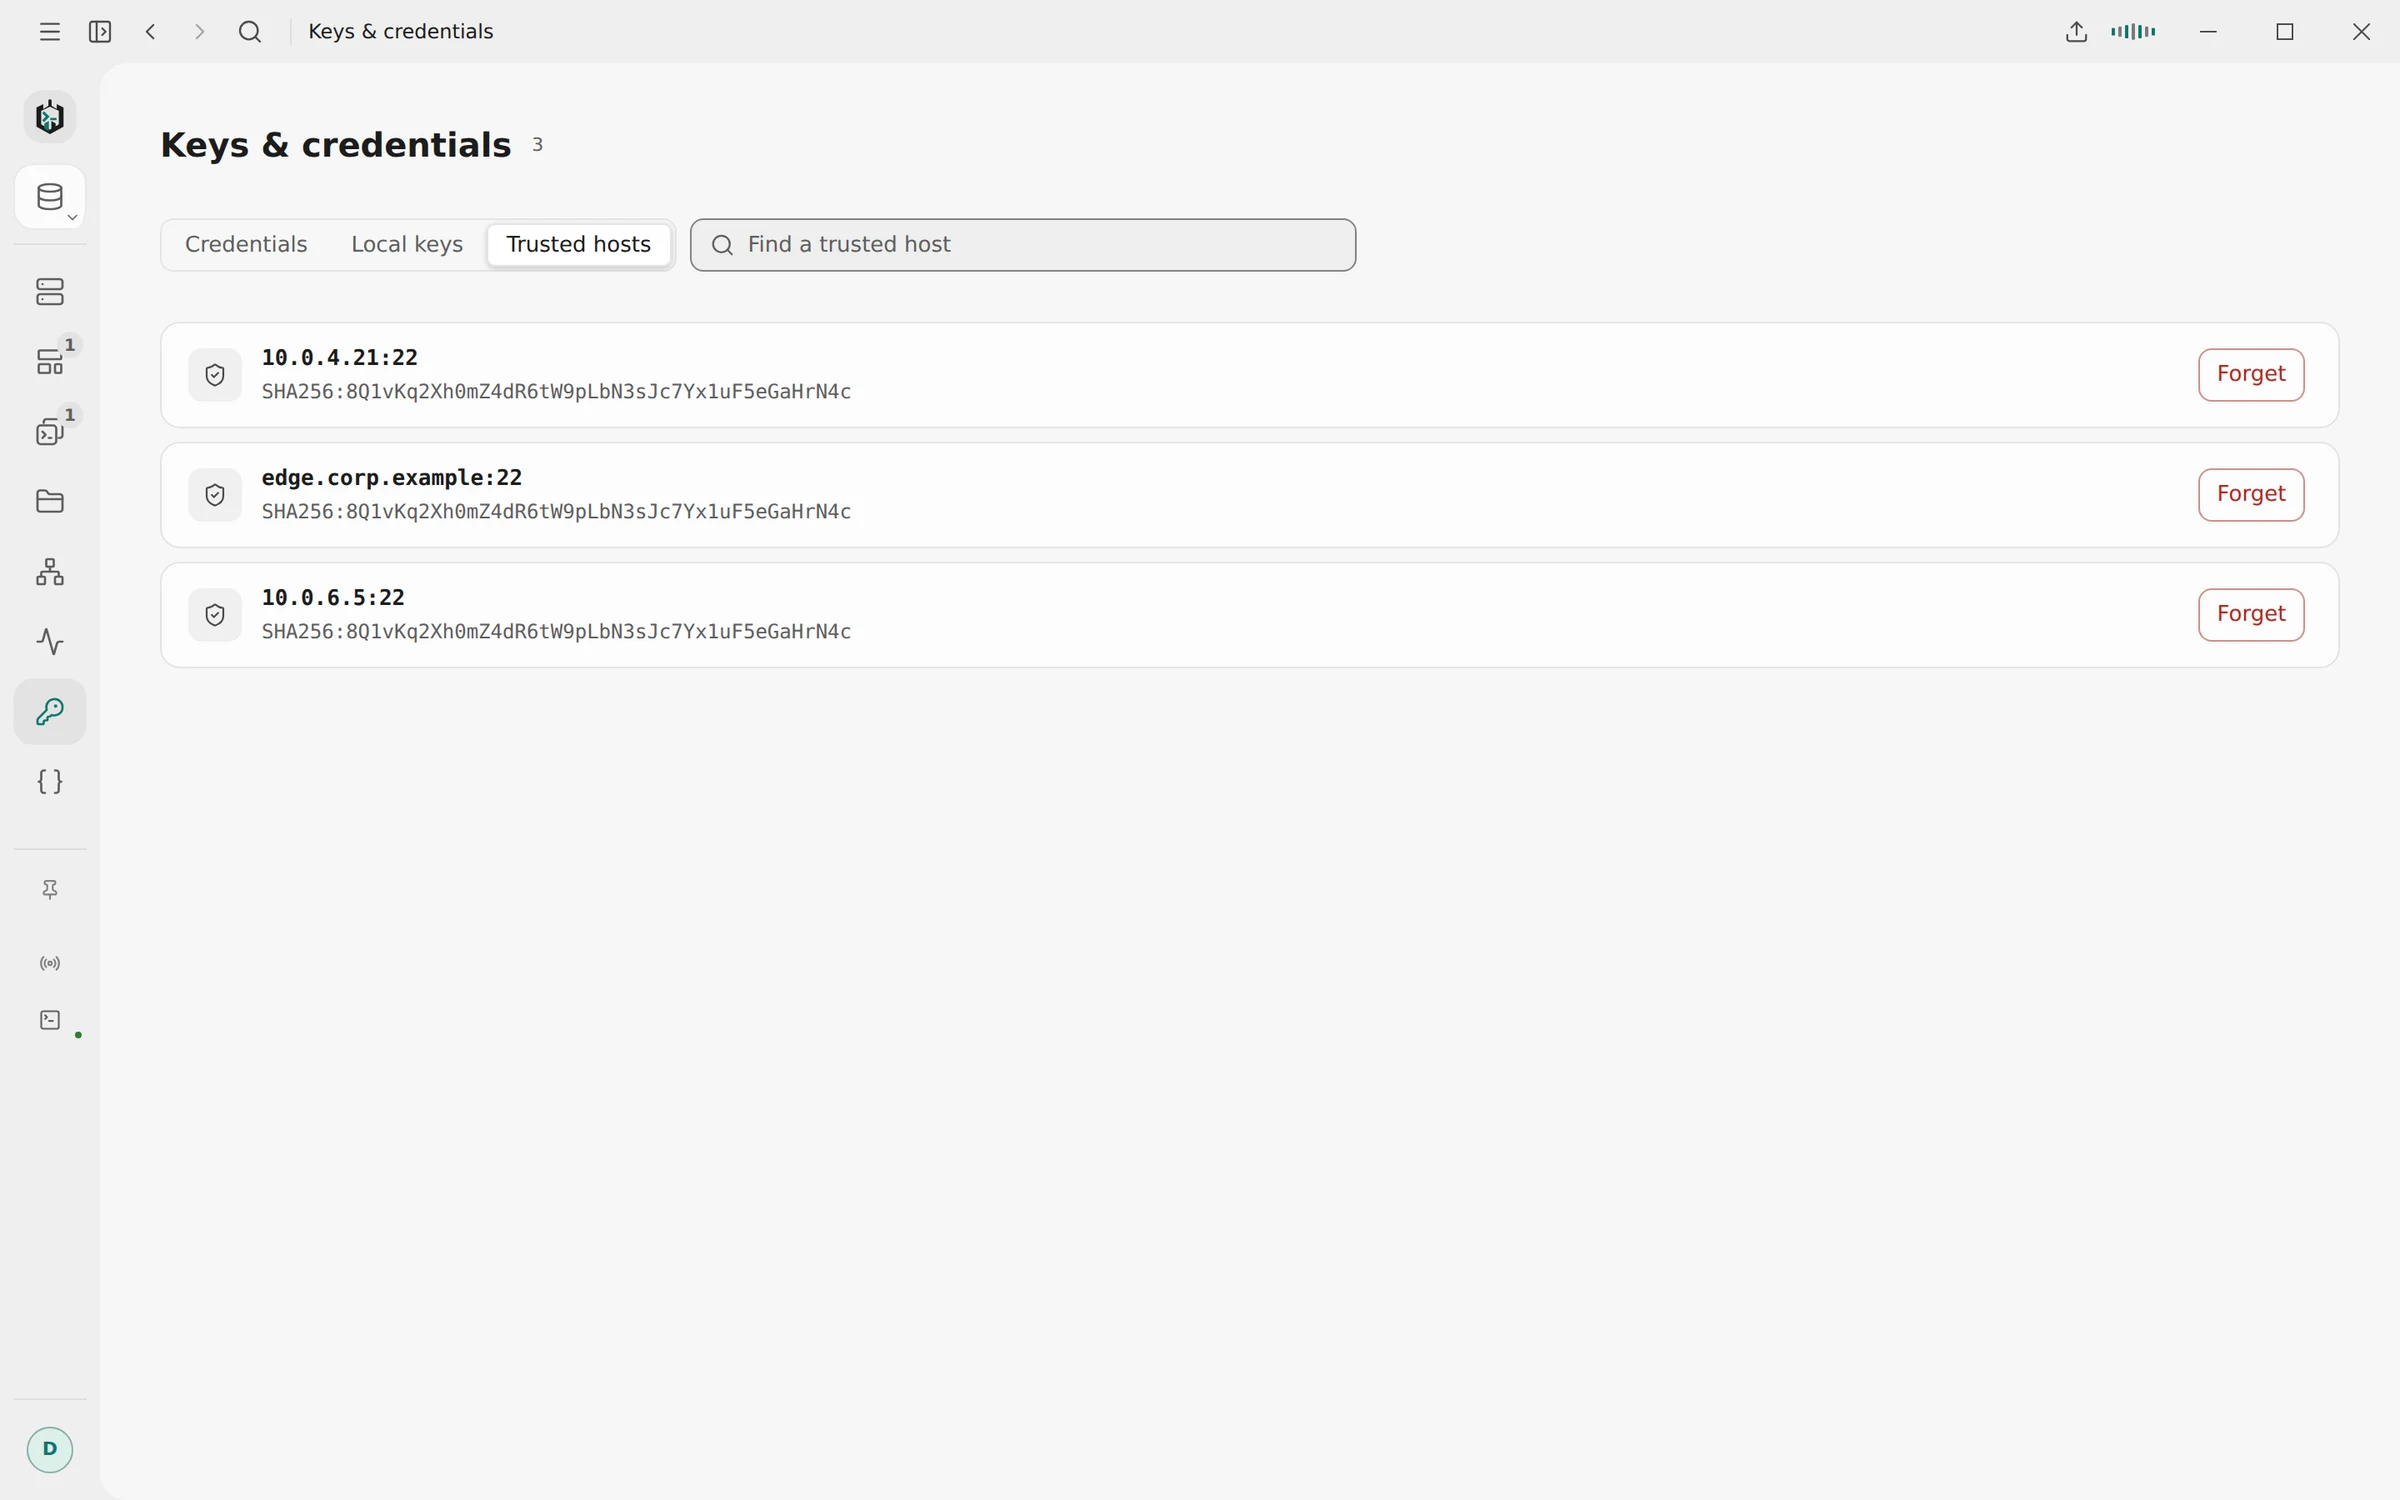
01
Enkriptim i kasafortës
Hostet, fjalëkalimet, frazat e kalimit të çelësave dhe çelësat e importuar ruhen në një skedar të enkriptuar me AES-256-GCM. Çdo ruajtje shkruan fillimisht një zëvendësim të plotë para përditësimit të skedarit të kasafortës.
- Automatik (parazgjedhja): çelësi ndodhet në një skedar pranë vault-it dhe Ravelon hapet pa pyetur
- Kyçje me fjalëkalimin e enkriptimit: çelësi nxirret nga fjalëkalimi yt i enkriptimit të sinkronizimit me Argon2id
- Master passphrase: e njëjta ide, me një passphrase vetëm për këtë vault dhe pa llogari
- Ndërfaqja nuk sheh kurrë një sekret të ruajtur, vetëm nëse ekziston një
02
Mënyra mbrojtjeje të kasafortës
Në modalitetin automatik, Ravelon hapet pa pyetur, dhe enkriptimi i mban fjalëkalimet e ruajtura jashtë backup-eve, dosjeve të sinkronizuara në cloud dhe paketave të mbështetjes. Nuk mbron nga programe të tjera që punojnë nën llogarinë tënde të përdoruesit, sepse skedari i çelësit është edhe në dorën e tyre. Për këtë, aktivizo kyçjen me fjalëkalimin e enkriptimit ose një master passphrase.
Nëse një vault nuk mund të hapet, Ravelon të tregon mënyrat për ta rikuperuar. Nëse fillon nga e para, skedari i palexueshëm arkivohet pranë të riut. Ravelon nuk e fshin vetë.
“Mbrojtje me fjalëkalim enkriptimi ose frazë kalimi kryesore.”
03
Kyçje automatike
Me fjalëkalim enkriptimi ose master passphrase, vault-i kyçet vetë pas 5 minutash deri në 4 orë pa input, dhe kur kompjuteri zgjohet pas një gjumi më të gjatë. ⌘⇧L ose Ctrl+Shift+L e kyç menjëherë. Kyçja mbyll çdo sesion SSH, përfshirë tunelet dhe transferimet e skedarëve, dhe çdo desktop në distancë.
- Një çelës ndarjeje ekipi i kopjuar pastrohet nga clipboard-i pas 30 sekondash
- Adminët mund ta kufizojnë kohën e pasivitetit me politikë
- Identitetet me fjalëkalime dhe çelësa sinkronizohen vetëm nëse e aktivizon këtë
04
Verifikim i çelësave të hosteve
Në lidhjen e parë, Ravelon të tregon algoritmin e host key dhe gjurmën SHA-256 dhe fikson saktësisht çelësin që i besove, për çdo lidhje të mëvonshme. Një çelës i ndryshuar merr një dialog që duket ndryshe dhe ka butona me fjalë të tjera, sepse nga ana e klientit, një server i rindërtuar dhe një përpjekje përgjimi duken saktësisht njësoj.
- Çdo jump host kontrollohet me pin-in e vet
- Sill pin-et ekzistuese nga ~/.ssh/known_hosts
- VNC me certifikata TLS të verifikuara
- RDP me TLS dhe Network Level Authentication
05
Diagnostikim dhe të dhëna përdorimi
Log-u diagnostikues shënon hapat e lidhjes dhe gabimet. Nuk përmban kurrë fjalëkalime, çelësa, input ose output terminali, apo biseda me AI. Statistikat e përdorimit mblidhen vetëm pasi pranon, dhe mund të shohësh çfarë ruhet, ta eksportosh ose të fshish gjithçka për këtë instalim.
Përditësimet e desktopit verifikohen para se të instalohen, dhe ti vendos nëse instalohen vetë. Nëse ke instaluar paketën .deb ose .rpm në Linux, përditësimet i kryen package manager-i yt.
“Mjaftueshëm për të diagnostikuar një lidhje, pa fjalëkalime, çelësa apo përmbajtje terminali.”
FAQ
Pyetje të shpeshta
A mund ta lexojë Ravelon vault-in tim?
Jo. Vault-i enkriptohet në pajisjen tënde. Me sinkronizim, serveri ruan vetëm tekst të enkriptuar dhe nuk e merr kurrë çelësin.
A ka Ravelon ekran kyçjeje?
Jo si parazgjedhje: Ravelon hapet drejt e te hostet. Nëse do një, aktivizo kyçjen me fjalëkalimin e enkriptimit ose një master passphrase. Atëherë duhet ta shkyçësh Ravelon, dhe zgjedh sa kohë mund të rrijë pa aktivitet para se të kyçet përsëri.
A është telemetria aktive si parazgjedhje?
Jo. Ravelon pyet një herë pas konfigurimit dhe nuk mbledh asgjë derisa të thuash po. Mund ta ndryshosh mendjen te cilësimet e privatësisë, dhe adminët mund ta fikin telemetrinë me politikë.
Çfarë përmban log-u diagnostikues?
Nisjet e aplikacionit, hapat e lidhjes SSH, kontrollet e host key dhe gabimet, bashkë me adresat e hosteve, portet, emrat e përdoruesve dhe gjurmët. Kurrë fjalëkalime, çelësa, passphrase, input ose output terminali, apo biseda me AI.
Fillo
Provoje në workspace-in tënd.
Aplikacioni desktop është falas, pa asgjë të mbajtur mënjanë: vault-i i enkriptuar, terminali, SFTP dhe asistenti janë të gjitha të përfshira. Paguan vetëm nëse do sinkronizim mes pajisjeve.
Veçori të lidhura
Kasafortë & sinkronizim
E enkriptuar në pajisjen tënde para se të sinkronizohet, dhe çdo pajisje e re ka nevojë për OK-në tënde.
Terminal SSH
SSH me fjalëkalimet dhe çelësat e tu të ruajtur në një kasafortë të enkriptuar.
Për kompanitë
Politika e makinës, proxy kompanie, log-e diagnostikuese dhe paketa për shpërndarje.
Kasaforta ekipi
Kasaforta të përbashkëta e të enkriptuara, me rolet e ekipit dhe të kasafortës të mbajtura veç.