Varnost
Trezor in varnost povezav
Hrani gostitelje, gesla in ključe v šifriranem trezorju, preverjaj identiteto strežnikov in izberi način zaklepanja trezorja.
Brezplačna registracija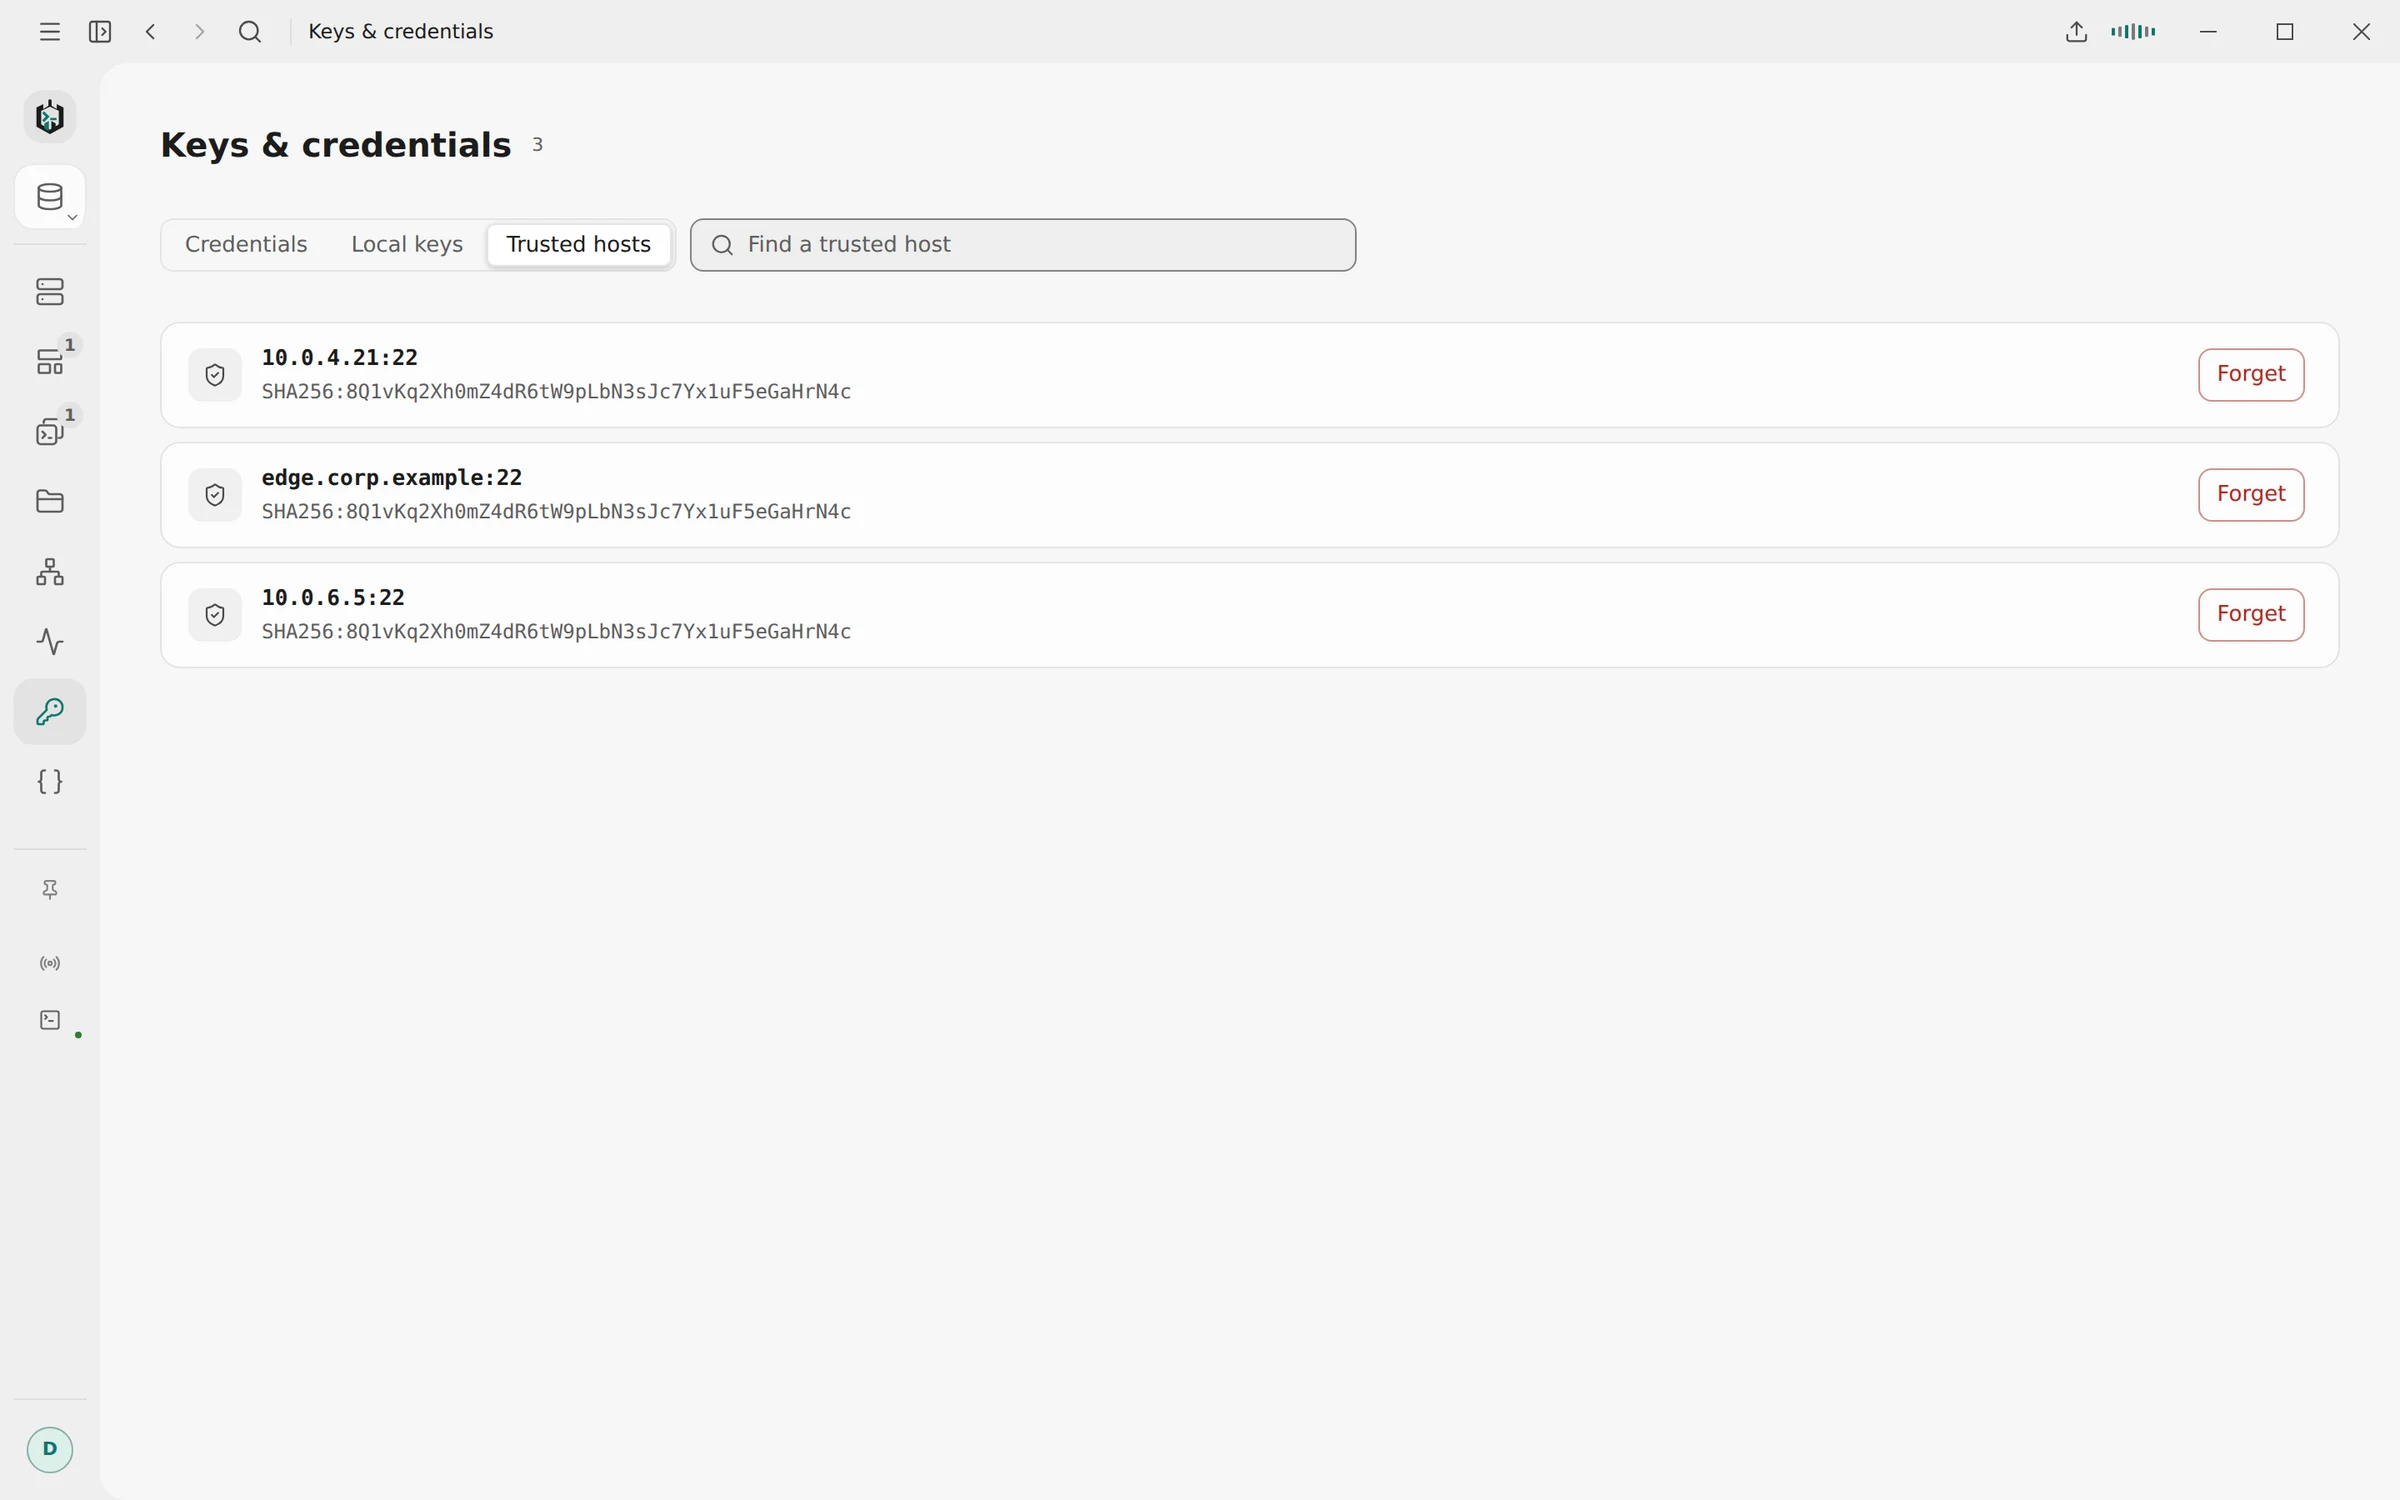
01
Šifriranje trezorja
Gostitelji, gesla, geselne fraze ključev in uvoženi ključi so shranjeni v eni datoteki, šifrirani z AES-256-GCM. Vsako shranjevanje najprej zapiše celotno nadomestno datoteko in šele nato posodobi datoteko trezorja.
- Samodejno (privzeto): ključ je v datoteki poleg trezorja in Ravelon se odpre brez vprašanja
- Zaklep s šifrirnim geslom: ključ je z Argon2id izpeljan iz vašega šifrirnega gesla za sinhronizacijo
- Glavno geslo: ista zamisel, z geslom samo za ta trezor in brez računa
- Vmesnik nikoli ne vidi shranjene skrivnosti, le to, ali obstaja
02
Načini zaščite trezorja
V samodejnem načinu se Ravelon odpre brez vprašanja, šifriranje pa vaša shranjena gesla drži zunaj varnostnih kopij, map, sinhroniziranih v oblak, in paketov za podporo. Ne ščiti pred drugimi programi, ki tečejo pod vašim uporabniškim računom, ker je datoteka s ključem dosegljiva tudi njim. Za to vklopite zaklep s šifrirnim geslom ali glavno geslo.
Če trezorja ni mogoče odpreti, vam Ravelon pokaže načine za obnovitev. Če začnete znova, se neberljiva datoteka arhivira poleg nove. Ravelon je sam ne izbriše.
„Zaščita z geslom za šifriranje ali glavno geselno frazo.“
03
Samodejno zaklepanje
S šifrirnim geslom ali glavnim geslom se trezor sam zaklene po 5 minutah do 4 urah brez vnosa ter ko se računalnik zbudi iz daljšega spanja. ⌘⇧L ali Ctrl+Shift+L ga zaklene takoj. Zaklep zapre vse seje SSH, vključno z njihovimi tuneli in prenosi datotek, ter vsa oddaljena namizja.
- Kopiran ključ za deljenje v ekipi se po 30 sekundah izbriše iz odložišča
- Skrbniki lahko čas nedejavnosti omejijo s pravilnikom
- Identitete z gesli in ključi se sinhronizirajo samo, če to vklopite
04
Preverjanje ključev gostiteljev
Ob prvi povezavi vam Ravelon pokaže algoritem in odtis SHA-256 ključa hosta ter za vse naslednje povezave pripne točno ključ, ki ste mu zaupali. Spremenjen ključ dobi pogovorno okno, ki je videti drugače in ima drugače poimenovane gumbe, ker sta s strani odjemalca na novo postavljen strežnik in poskus prestrezanja videti povsem enako.
- Vsak jump host je preverjen glede na svoj pripeti ključ
- Prenesite obstoječe pripete ključe iz ~/.ssh/known_hosts
- VNC s preverjenimi potrdili TLS
- RDP s TLS in Network Level Authentication
05
Diagnostika in podatki o uporabi
Diagnostični dnevnik beleži korake povezovanja in napake. Nikoli ne vsebuje gesel, ključev, vnosa ali izpisa terminala ali pogovorov z AI. Statistika uporabe se zbira šele, ko se strinjate, vi pa lahko vidite, kaj je shranjeno, to izvozite ali izbrišete vse za to namestitev.
Namizne posodobitve so preverjene, preden se namestijo, vi pa odločite, ali se namestijo same. Če ste v Linuxu namestili paket .deb ali .rpm, za posodobitve namesto tega skrbi vaš upravitelj paketov.
„Dovolj za razhroščevanje povezave, brez gesel, ključev ali vsebine terminala.“
Pogosta vprašanja
Pogosta vprašanja
Ali lahko Ravelon bere moj trezor?
Ne. Trezor je šifriran na vaši napravi. S sinhronizacijo strežnik hrani samo šifrirano besedilo in nikoli ne dobi ključa.
Ali ima Ravelon zaklenjen zaslon?
Privzeto ne: Ravelon se odpre naravnost na vaše hoste. Če ga želite, vklopite zaklep s šifrirnim geslom ali glavno geslo. Takrat morate Ravelon odkleniti in sami izberete, kako dolgo je lahko nedejaven, preden se znova zaklene.
Je telemetrija privzeto vklopljena?
Ne. Ravelon vpraša enkrat po namestitvi in ničesar ne zbira, dokler ne rečete da. Odločitev lahko spremenite v nastavitvah zasebnosti, skrbniki pa lahko telemetrijo izklopijo s pravilnikom.
Kaj vsebuje diagnostični dnevnik?
Zagone aplikacije, korake povezovanja SSH, preverjanja ključev hostov in napake, skupaj z naslovi hostov, vrati, uporabniškimi imeni in odtisi. Nikoli gesel, ključev, gesel ključev, vnosa ali izpisa terminala ali pogovorov z AI.
Začnite
Preizkusite ga v svojem delovnem okolju.
Namizna aplikacija je brezplačna in nič ni zadržano: šifriran trezor, terminal, SFTP in pomočnik so vsi vključeni. Plačate samo, če želite sinhronizacijo med napravami.
Povezane funkcije
Trezor in sinhronizacija
Šifrirano na vaši napravi pred sinhronizacijo, vsaka nova naprava pa potrebuje vašo odobritev.
SSH-terminal
SSH z gesli in ključi v šifriranem trezorju.
Za podjetja
Pravilnik računalnika, podjetniški proxyji, diagnostični dnevniki in paketi za uvedbo.
Ekipni trezorji
Skupni šifrirani trezorji, z ločenimi ekipnimi vlogami in vlogami v trezorju.