Ravelon ID
Klucze SSH pod jednym adresem
Wybierasz nazwę, a Ravelon publikuje publiczne klucze SSH Twoich urządzeń pod id.ravelon.app/@handle. Po jednym poleceniu na serwerze każde z tych urządzeń może się zalogować. Koniec z kopiowaniem kluczy z maszyny na maszynę.
Załóż darmowe konto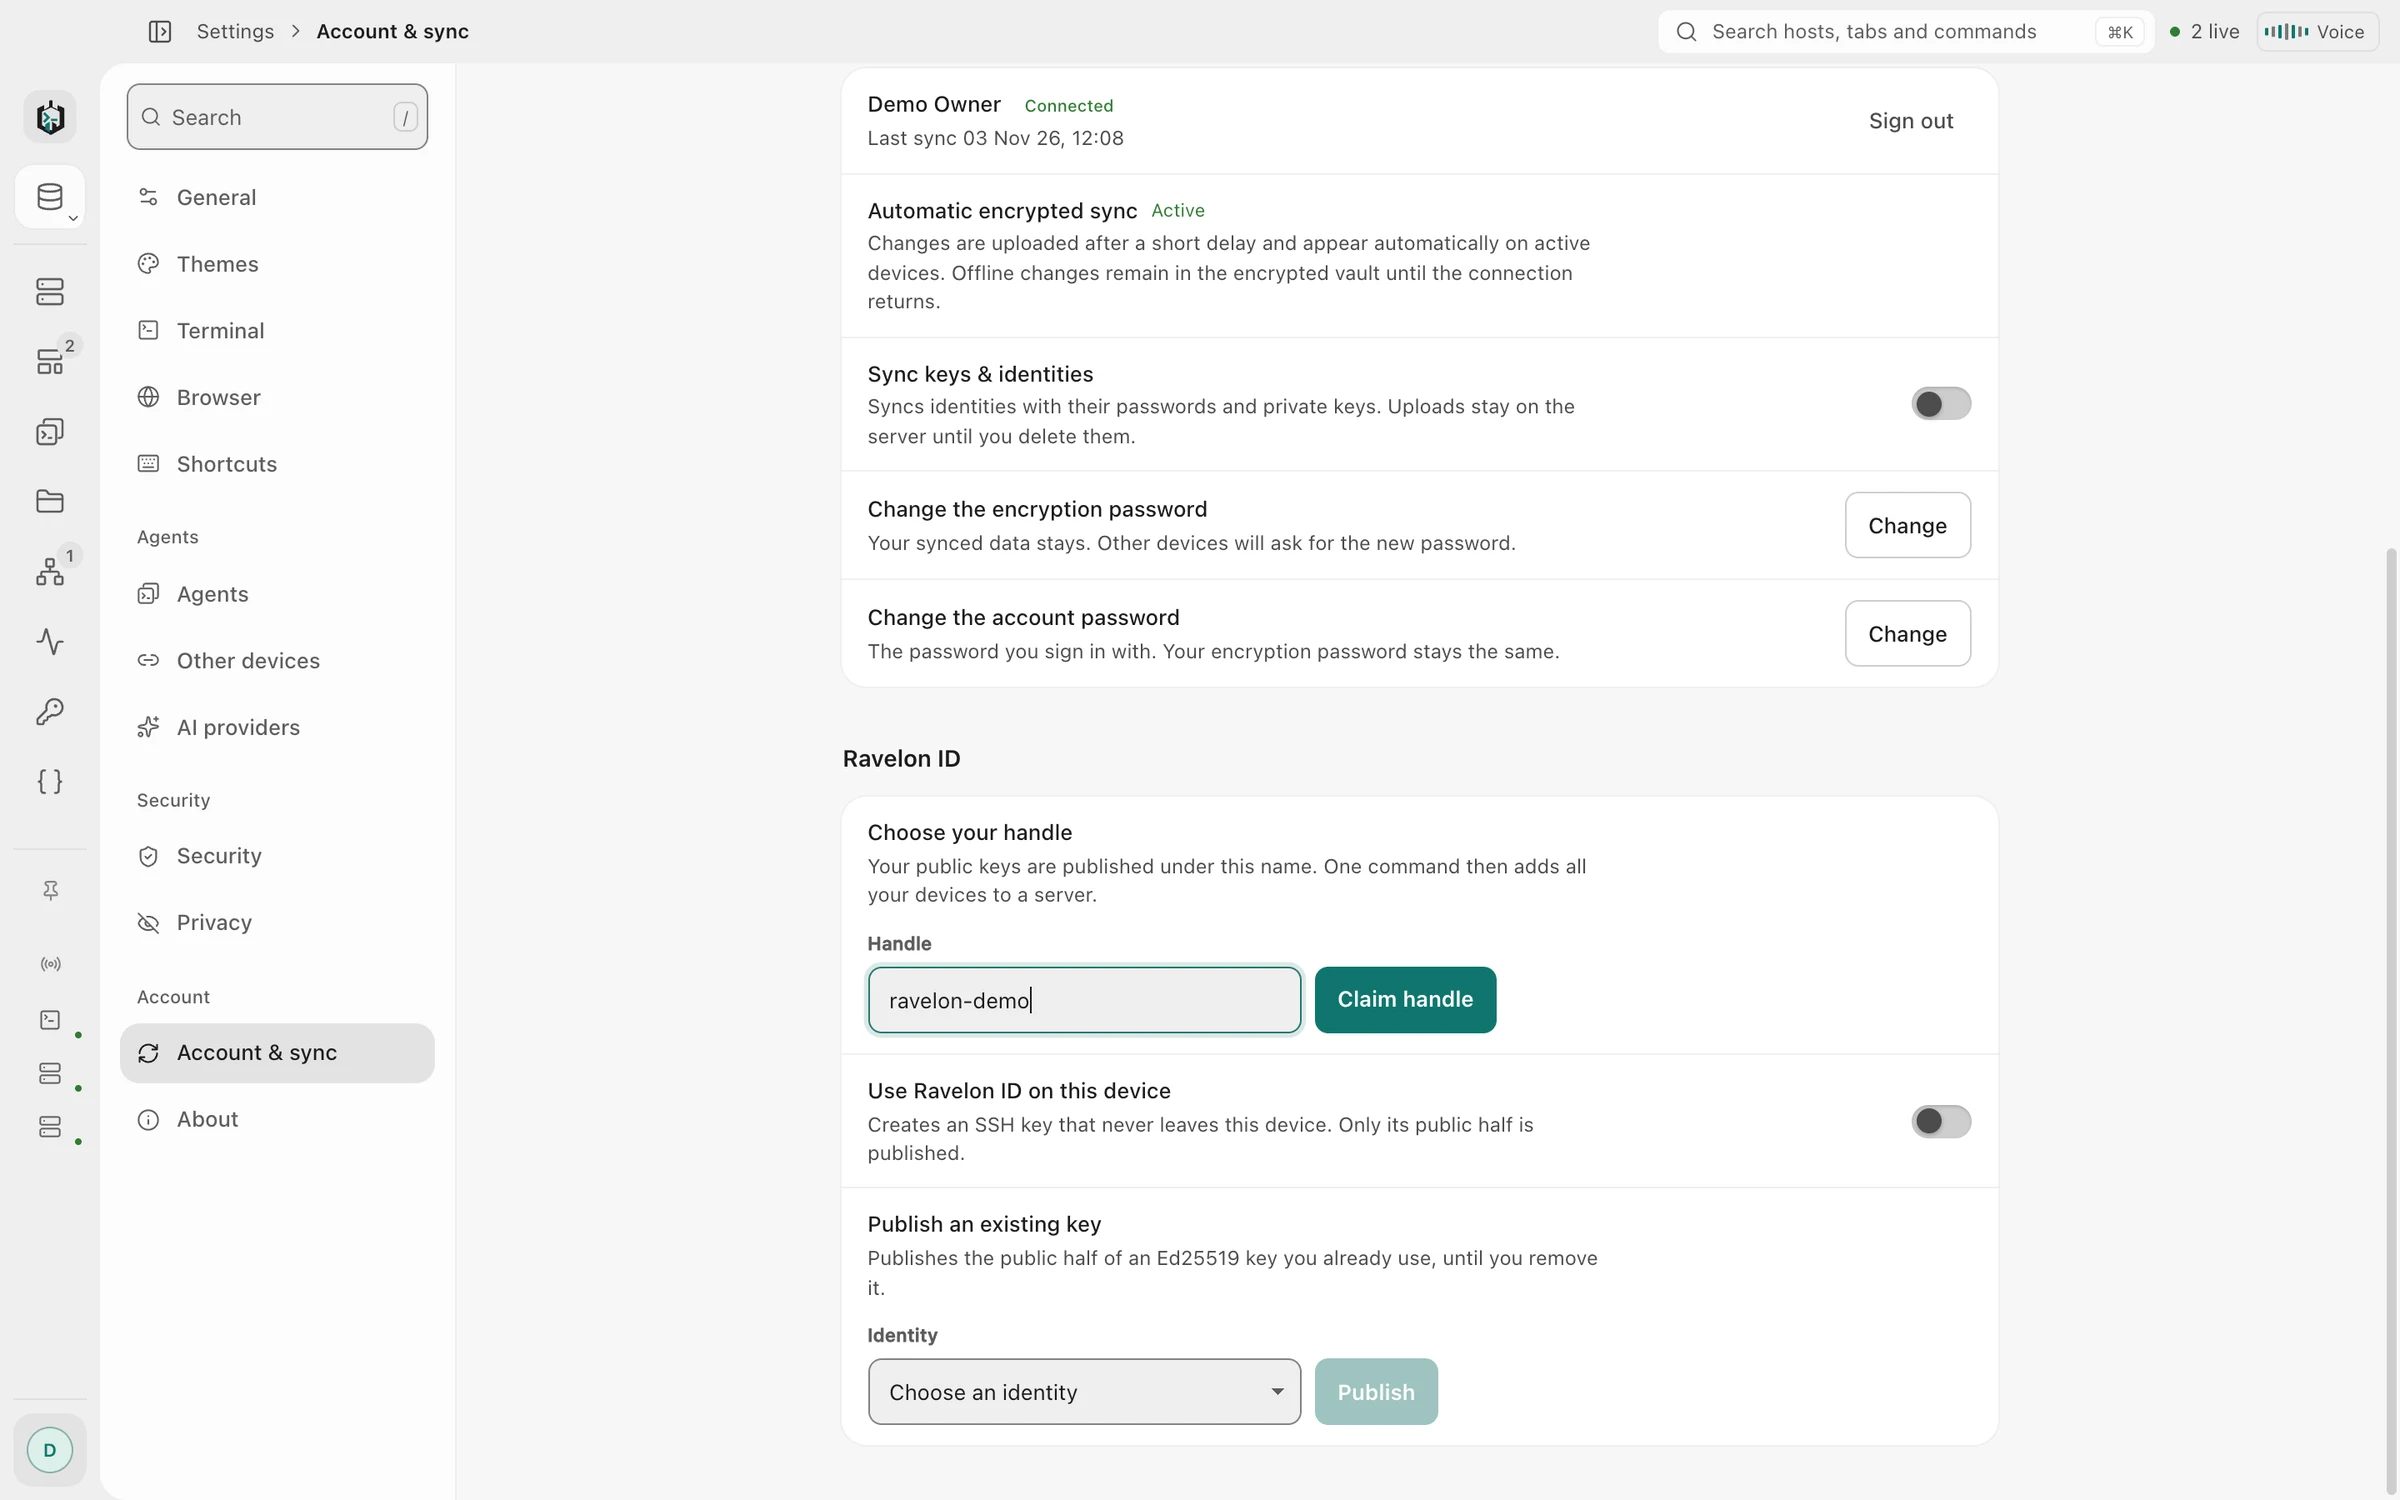
01
Adres kluczy publicznych
Włącz Ravelon ID w aplikacji na komputerze albo iPhonie. Urządzenie tworzy własny klucz Ed25519, zachowuje część prywatną, a część publiczną publikuje pod Twoją nazwą. Każde urządzenie, na którym to włączysz, trafia pod ten sam adres.
Dla curl adres to po prostu plik authorized_keys, więc ta jedna linia umieszcza wszystkie klucze na serwerze: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. W przeglądarce ten sam adres pokazuje klucze z ich odciskami.
- Jeden klucz Ed25519 na urządzenie, tworzony na urządzeniu
- Aplikacja desktopowa na Windows, macOS i Linux oraz aplikacja na iPhone'a i iPada
- Czysty tekst dla curl, czytelna strona dla przeglądarek
- W pakiecie z Pro
02
Istniejące klucze
Masz już klucz Ed25519 na laptopie albo maszynie do buildów? Wklej jego część publiczną na koncie w sekcji Ravelon ID i nadaj mu nazwę. Będzie wtedy obok kluczy Twoich urządzeń. Ravelon nigdy nie prosi o klucz prywatny, a klucz dodany w ten sposób zostaje, dopóki go nie usuniesz.
„Z Twoich urządzeń wychodzą wyłącznie klucze publiczne.”
03
Uwierzytelnianie SSH
Z włączonym Ravelon ID każde połączenie SSH najpierw oferuje klucz urządzenia. Jeśli serwer go nie zna, aplikacja próbuje dalej hasłem albo kluczem zapisanym dla tego hosta. Serwery bez Twojego Ravelon ID działają dokładnie tak jak wcześniej.
„Z włączonym Ravelon ID każde połączenie SSH najpierw oferuje klucz urządzenia. Jeśli serwer go nie zna, aplikacja próbuje dalej hasłem albo kluczem zapisanym dla tego hosta. Serwery bez Twojego Ravelon ID działają dokładnie tak jak wcześniej.”
04
Usuwanie kluczy
Każdy nowy klucz wysyła Ci e-mail. Wylogowanie urządzenia usuwa jego klucz z Twojego adresu, a każdy klucz możesz usunąć na koncie albo w aplikacjach. Na serwerze każda linia z Twojego Ravelon ID kończy się na ravelon-id:@handle, więc łatwo je znaleźć i usunąć.
- Powiadomienie e-mail o każdym nowym kluczu
- Przy włączonym logowaniu dwuetapowym klucz może opublikować tylko sesja, która je przeszła
- Nazwa, z której zrezygnujesz, zostaje zarezerwowana dla Ciebie i nikt inny jej nie przejmie
FAQ
Najczęstsze pytania
Czy do Ravelon ID potrzebuję Ravelon Pro?
Tak. Ravelon ID jest dostępny w Pro i podczas aktywnego okresu próbnego Pro.
Jakie klucze mogę dodać?
Klucze publiczne Ed25519, takie, jakie tworzy ssh-keygen -t ed25519 i jakie akceptuje każdy aktualny serwer OpenSSH. Wklej linię z pliku .pub.
Jak odebrać dostęp do serwera?
Usuń klucz na koncie albo w aplikacji, a serwery, które wczytują Twój adres, przestaną go dostawać. Linie, które już są w authorized_keys serwera, zostają, dopóki ich nie usuniesz. Wszystkie kończą się na ravelon-id:@handle.
Czy Ravelon widzi moje klucze prywatne?
Nie. Klucze urządzeń powstają na urządzeniu i ich prywatna część tam zostaje. Przy kluczach, które dodajesz, wklejasz tylko część publiczną. Adres udostępnia wyłącznie klucze publiczne.
Zacznij
Wypróbuj we własnym workspace.
Aplikacja desktopowa jest darmowa i niczego nie ukrywa: zaszyfrowany sejf, terminal, SFTP i asystent są w zestawie. Płacisz tylko wtedy, gdy chcesz synchronizacji między urządzeniami.
Powiązane funkcje
Terminal SSH
SSH z hasłami i kluczami w zaszyfrowanym sejfie.
Bezpieczeństwo
Zaszyfrowany sejf, przypięte klucze hostów i poziom blokady, który wybierasz sam.
Sejf i synchronizacja
Szyfrowane na Twoim urządzeniu przed synchronizacją, a każde nowe urządzenie wymaga Twojej zgody.
iPhone i iPad
Natywne SSH, SFTP i lokalne tunele na iPhonie i iPadzie, już w App Store.