Sikkerhet
Hvelv og tilkoblingssikkerhet
Oppbevar verter, passord og nøkler i et kryptert hvelv, verifiser serveridentiteter og velg hvelvts låsetilstand.
Registrer deg gratis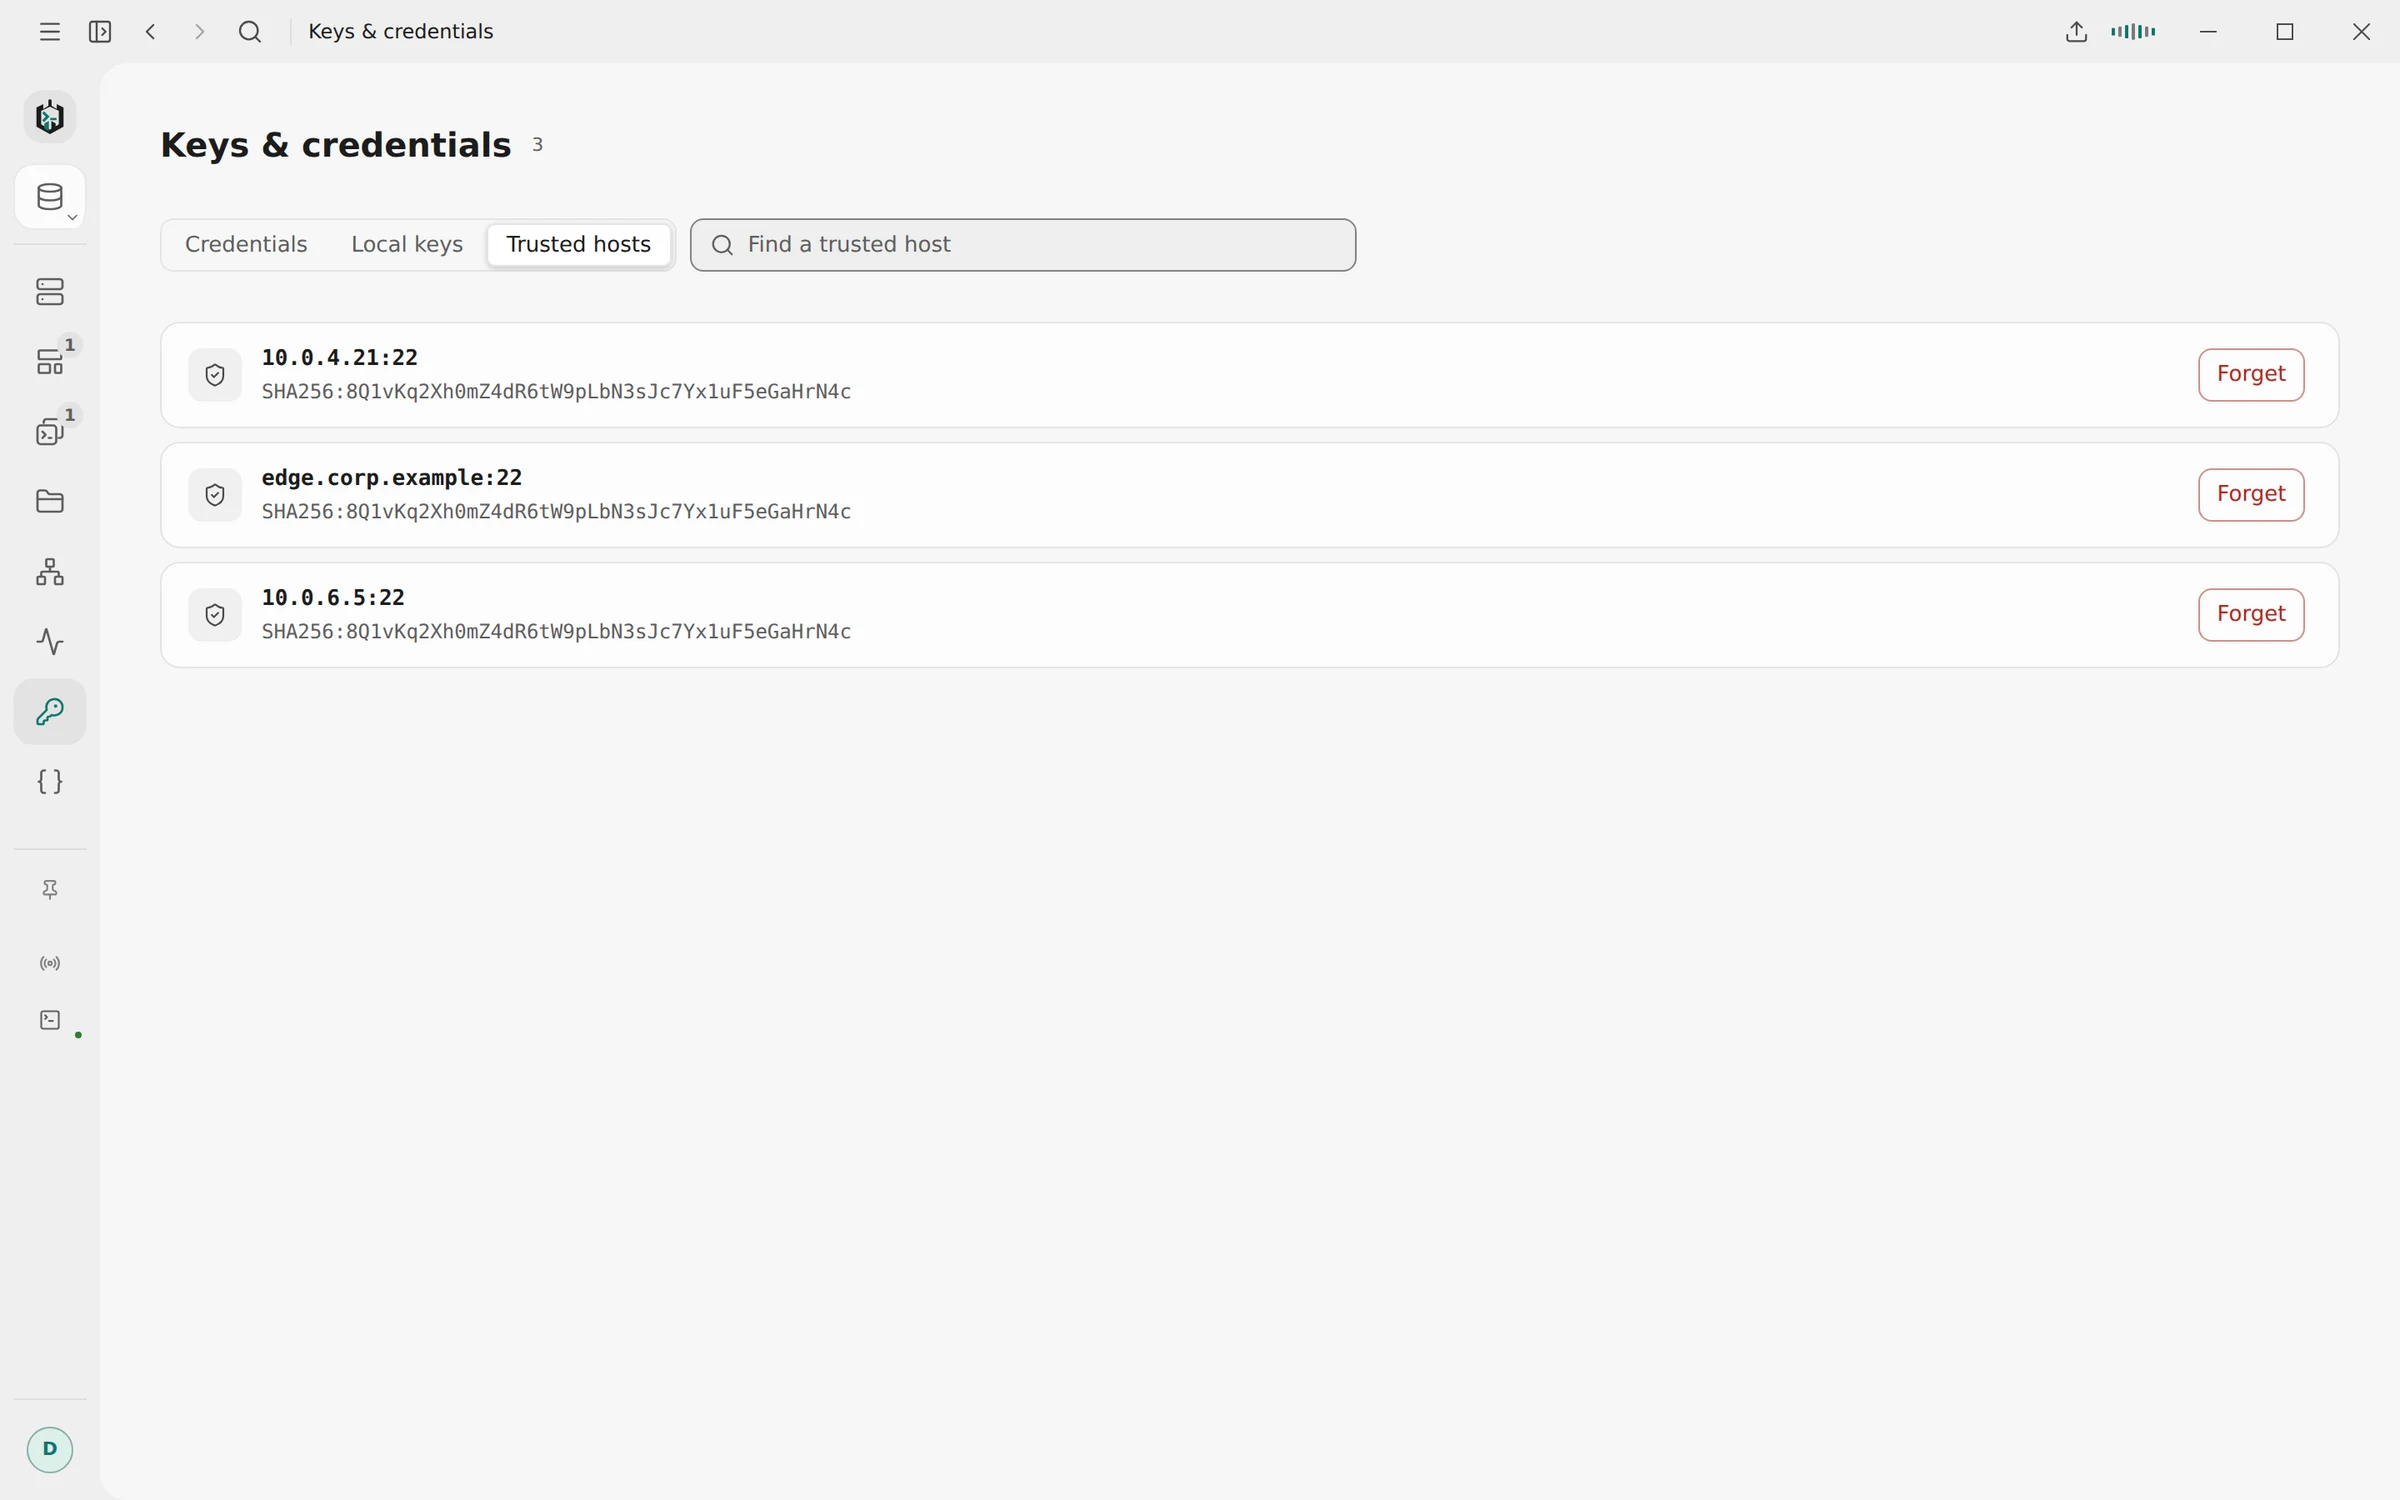
01
Hvelvkryptering
Verter, passord, passfraser og importerte nøkler lagres i én AES-256-GCM-kryptert fil. Hver lagring skriver en komplett erstatning før hvelvfilen oppdateres.
- Automatisk (standard): nøkkelen ligger i en fil ved siden av hvelvet, og Ravelon åpner uten å spørre
- Lås med krypteringspassord: nøkkelen avledes fra krypteringspassordet for synkronisering med Argon2id
- Hovedpassfrase: samme idé, med en passfrase bare for dette hvelvet og uten behov for konto
- Grensesnittet ser aldri en lagret hemmelighet, bare om det finnes en
02
Hvelvets beskyttelsesmoduser
I automatisk modus åpner Ravelon uten å spørre, og krypteringen holder de lagrede passordene dine unna sikkerhetskopier, skysynkroniserte mapper og supportpakker. Den beskytter ikke mot andre programmer som kjører under brukerkontoen din, fordi nøkkelfilen også er innen rekkevidde for dem. For det slår du på lås med krypteringspassord eller en hovedpassfrase.
Kan ikke et hvelv åpnes, viser Ravelon deg måtene du kan gjenopprette det på. Starter du på nytt, arkiveres den uleselige filen ved siden av den nye. Ravelon sletter den ikke på egen hånd.
«Passordbeskyttelse med krypteringspassord eller hovedpassfrase.»
03
Automatisk låsning
Med krypteringspassord eller hovedpassfrase låser hvelvet seg selv etter 5 minutter til 4 timer uten inndata, og når datamaskinen våkner etter lengre dvale. ⌘⇧L eller Ctrl+Shift+L låser det med en gang. Låsing lukker alle SSH-økter, også tunnelene og filoverføringene deres, og alle eksterne skrivebord.
- En kopiert delingsnøkkel for team tømmes fra utklippstavlen etter 30 sekunder
- Administratorer kan begrense inaktiv tid med en policy
- Identiteter med passord og nøkler synkroniseres bare hvis du slår det på
04
Verifisering av vertsnøkler
Ved første tilkobling viser Ravelon algoritmen og SHA-256-fingeravtrykket til vertsnøkkelen og fester akkurat den nøkkelen du stolte på, for hver senere tilkobling. En endret nøkkel gir en dialog som ser annerledes ut og har knapper med annen ordlyd, fordi en gjenoppbygd server og et avlyttingsforsøk ser helt like ut fra klientens side.
- Hver jump host sjekkes mot sin egen festede nøkkel
- Ta med eksisterende festede nøkler fra ~/.ssh/known_hosts
- VNC med verifiserte TLS-sertifikater
- RDP med TLS og Network Level Authentication
05
Diagnostikk og bruksdata
Diagnoseloggen noterer tilkoblingssteg og feil. Den inneholder aldri passord, nøkler, terminalinndata eller -utdata eller AI-samtaler. Bruksstatistikk samles bare inn når du har sagt ja, og du kan se hva som er lagret, eksportere det eller slette alt for denne installasjonen.
Oppdateringer for skrivebordet verifiseres før de installeres, og du bestemmer om de installeres av seg selv. Har du installert .deb- eller .rpm-pakken på Linux, tar pakkebehandleren seg av oppdateringene i stedet.
«Nok til å feilsøke en tilkobling, uten passord, nøkler eller terminalinnhold.»
FAQ
Ofte stilte spørsmål
Kan Ravelon lese hvelvet mitt?
Nei. Hvelvet krypteres på enheten din. Med synkronisering lagrer serveren bare chiffertekst og får aldri nøkkelen.
Har Ravelon en låseskjerm?
Ikke som standard: Ravelon åpner rett til hostene dine. Vil du ha en, slår du på lås med krypteringspassord eller en hovedpassfrase. Da må du låse opp Ravelon, og du velger hvor lenge den kan stå inaktiv før den låses igjen.
Er telemetri på som standard?
Nei. Ravelon spør én gang etter oppsettet og samler ingenting før du sier ja. Du kan ombestemme deg i personverninnstillingene, og administratorer kan slå av telemetri med en policy.
Hva inneholder diagnoseloggen?
Appstarter, SSH-tilkoblingssteg, sjekker av vertsnøkler og feil, sammen med hostadresser, porter, brukernavn og fingeravtrykk. Aldri passord, nøkler, passfraser, terminalinndata eller -utdata eller AI-samtaler.
Kom i gang
Prøv det i ditt eget workspace.
Skrivebordsappen er gratis, uten at noe holdes tilbake: det krypterte hvelvet, terminalen, SFTP og assistenten er med. Du betaler bare hvis du vil ha synkronisering mellom enheter.
Relaterte funksjoner
Hvelv og synkronisering
Kryptert på enheten før synkronisering, og hver ny enhet trenger ditt ja.
SSH-terminal
SSH med passordene og nøklene dine i et kryptert hvelv.
For bedrifter
Maskinpolicy, bedriftsproxyer, diagnoselogger og pakker for utrulling.
Teamhvelv
Delte krypterte hvelv, med teamroller og hvelvroller holdt adskilt.