Sicurezza
Vault e sicurezza delle connessioni
Conserva host, password e chiavi in un vault crittografato, verifica l’identità dei server e scegli una modalità di blocco del vault.
Registrati gratis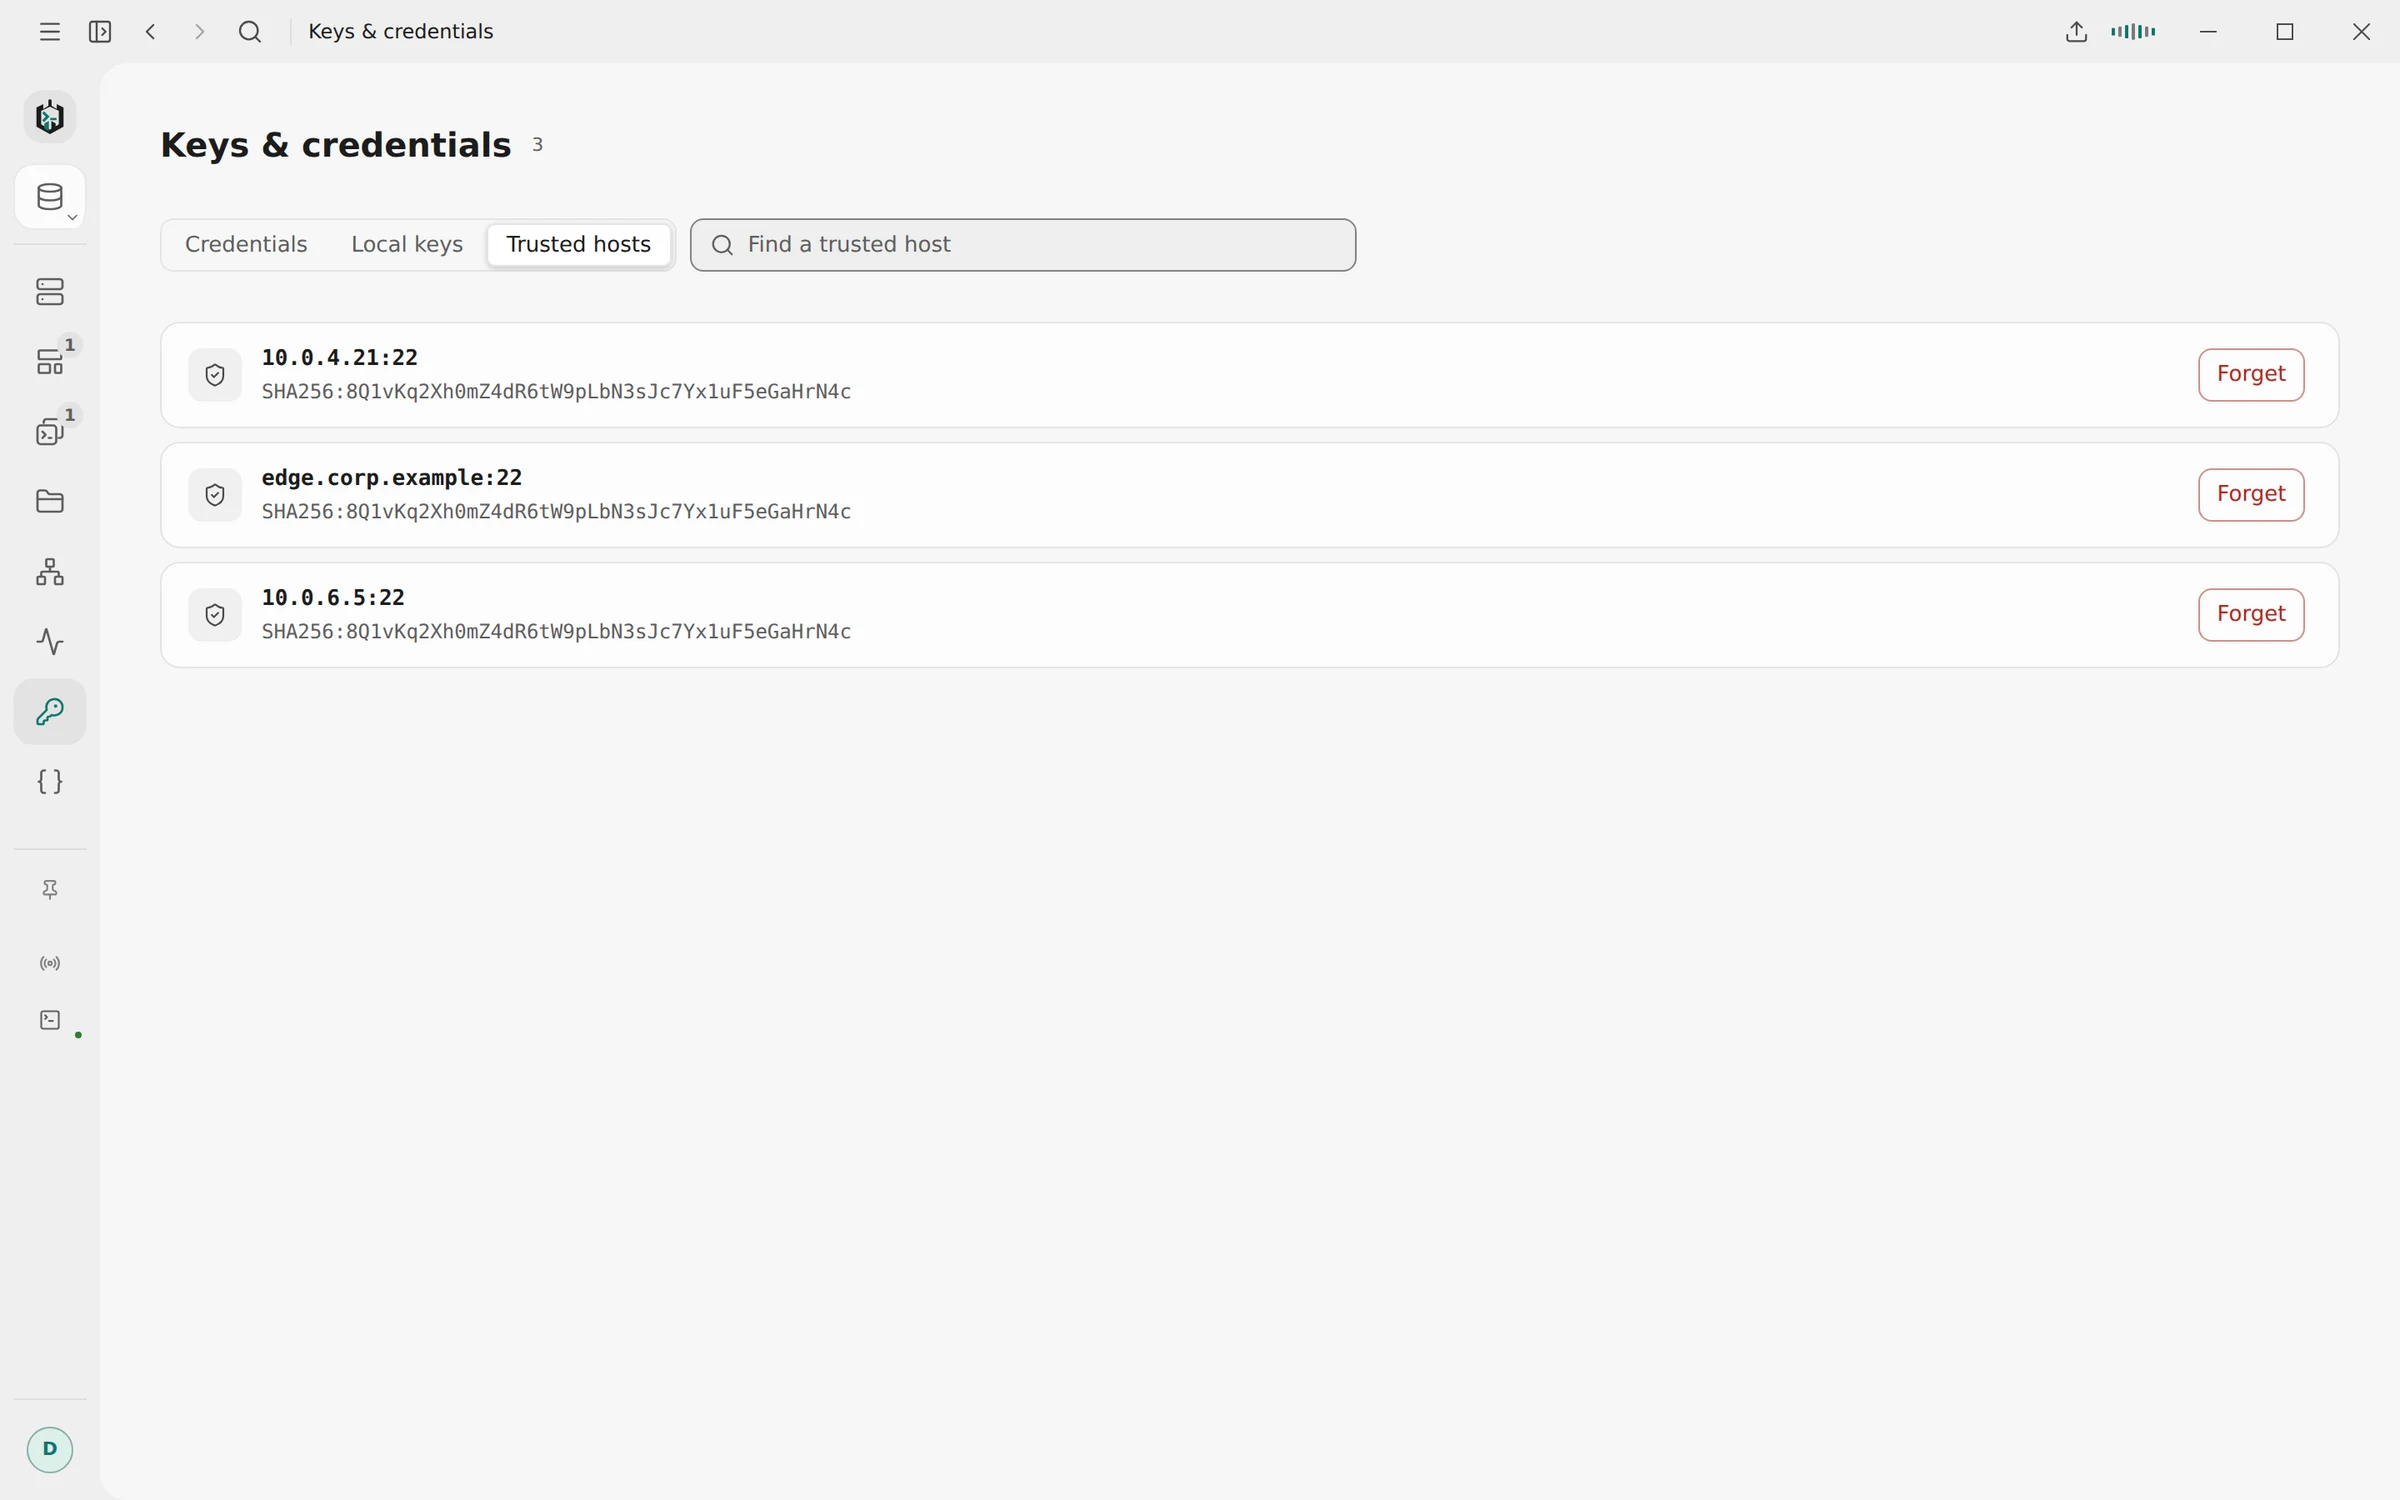
01
Crittografia del vault
Host, password, passphrase delle chiavi e chiavi importate sono in un unico file crittografato con AES-256-GCM. Ogni salvataggio scrive una sostituzione completa prima di aggiornare il file del vault.
- Automatico (il predefinito): la chiave sta in un file accanto al vault e Ravelon si apre senza chiedere
- Blocco con password di crittografia: la chiave viene derivata dalla tua password di crittografia del sync con Argon2id
- Master passphrase: stessa idea, con una passphrase solo per questo vault e senza bisogno di un account
- L'interfaccia non vede mai un segreto salvato, solo se ce n'è uno
02
Modalità di protezione del vault
In modalità automatica Ravelon si apre senza chiedere, e la crittografia tiene le password salvate fuori da backup, cartelle sincronizzate nel cloud e pacchetti per il supporto. Non protegge da altri programmi che girano con il tuo account utente, perché anche il file della chiave è alla loro portata. Per quello, attiva il blocco con la password di crittografia o una master passphrase.
Se un vault non si apre, Ravelon ti mostra i modi per recuperarlo. Se ricominci da capo, il file illeggibile viene archiviato accanto a quello nuovo. Ravelon non lo elimina di sua iniziativa.
“Protezione con password di crittografia o passphrase principale.”
03
Blocco automatico
Con una password di crittografia o una master passphrase, il vault si blocca da solo dopo un periodo senza input da 5 minuti a 4 ore, e quando il computer si risveglia da una sospensione lunga. ⌘⇧L o Ctrl+Shift+L lo bloccano subito. Il blocco chiude ogni sessione SSH, con i suoi tunnel e trasferimenti di file, e ogni desktop remoto.
- Una chiave di condivisione del team copiata viene cancellata dagli appunti dopo 30 secondi
- Gli admin possono limitare il tempo di inattività con una policy
- Le identità con password e chiavi si sincronizzano solo se lo attivi
04
Verifica delle chiavi host
Alla prima connessione Ravelon ti mostra l'algoritmo e l'impronta SHA-256 della chiave host e fissa esattamente la chiave di cui ti sei fidato, per tutte le connessioni successive. Una chiave cambiata mostra una finestra dall'aspetto diverso e con pulsanti scritti in modo diverso, perché dal lato del client un server reinstallato e un tentativo di intercettazione sembrano esattamente uguali.
- Ogni jump host viene verificato con il proprio pin
- Porta con te i pin esistenti da ~/.ssh/known_hosts
- VNC con certificati TLS verificati
- RDP con TLS e Network Level Authentication
05
Diagnostica e dati di utilizzo
Il log diagnostico annota i passaggi di connessione e gli errori. Non contiene mai password, chiavi, input o output del terminale, né conversazioni con l'AI. Le statistiche di utilizzo vengono raccolte solo dopo il tuo consenso, e puoi vedere cosa è salvato, esportarlo o cancellare tutto per questa installazione.
Gli aggiornamenti desktop vengono verificati prima dell'installazione, e decidi tu se si installano da soli. Se su Linux hai installato il pacchetto .deb o .rpm, degli aggiornamenti si occupa invece il gestore di pacchetti.
“Abbastanza per capire una connessione, senza password, chiavi o contenuto del terminale.”
FAQ
Domande frequenti
Ravelon può leggere il mio vault?
No. Il vault viene crittografato sul tuo dispositivo. Con il sync il server conserva solo testo cifrato e non riceve mai la chiave.
Ravelon ha una schermata di blocco?
Non di default: Ravelon si apre direttamente sui tuoi host. Se ne vuoi una, attiva il blocco con la password di crittografia o una master passphrase. A quel punto devi sbloccare Ravelon, e scegli tu quanto può restare inattivo prima di bloccarsi di nuovo.
La telemetria è attiva di default?
No. Ravelon chiede una volta dopo la configurazione e non raccoglie nulla finché non dici sì. Puoi cambiare idea nelle impostazioni sulla privacy, e gli admin possono disattivare la telemetria con una policy.
Cosa contiene il log diagnostico?
Avvii dell'app, passaggi della connessione SSH, controlli delle chiavi host ed errori, insieme a indirizzi degli host, porte, nomi utente e impronte. Mai password, chiavi, passphrase, input o output del terminale, né conversazioni con l'AI.
Inizia
Provalo nel tuo workspace.
L'app desktop è gratuita, senza limitazioni: vault cifrato, terminale, SFTP e assistente sono tutti inclusi. Paghi solo se vuoi il sync tra dispositivi.
Funzioni correlate
Vault e sincronizzazione
Cifrato sul tuo dispositivo prima della sincronizzazione, e ogni nuovo dispositivo richiede il tuo OK.
Terminale SSH
SSH con password e chiavi custodite in un vault cifrato.
Per le aziende
Policy della macchina, proxy aziendali, log diagnostici e pacchetti per il rollout.
Vault del team
Vault cifrati condivisi, con ruoli del team e ruoli del vault tenuti separati.