Sigurnost
Trezor i sigurnost veza
Čuvaj hostove, lozinke i ključeve u šifriranom trezoru, provjeri identitete poslužitelja i odaberi način zaključavanja trezora.
Registriraj se besplatno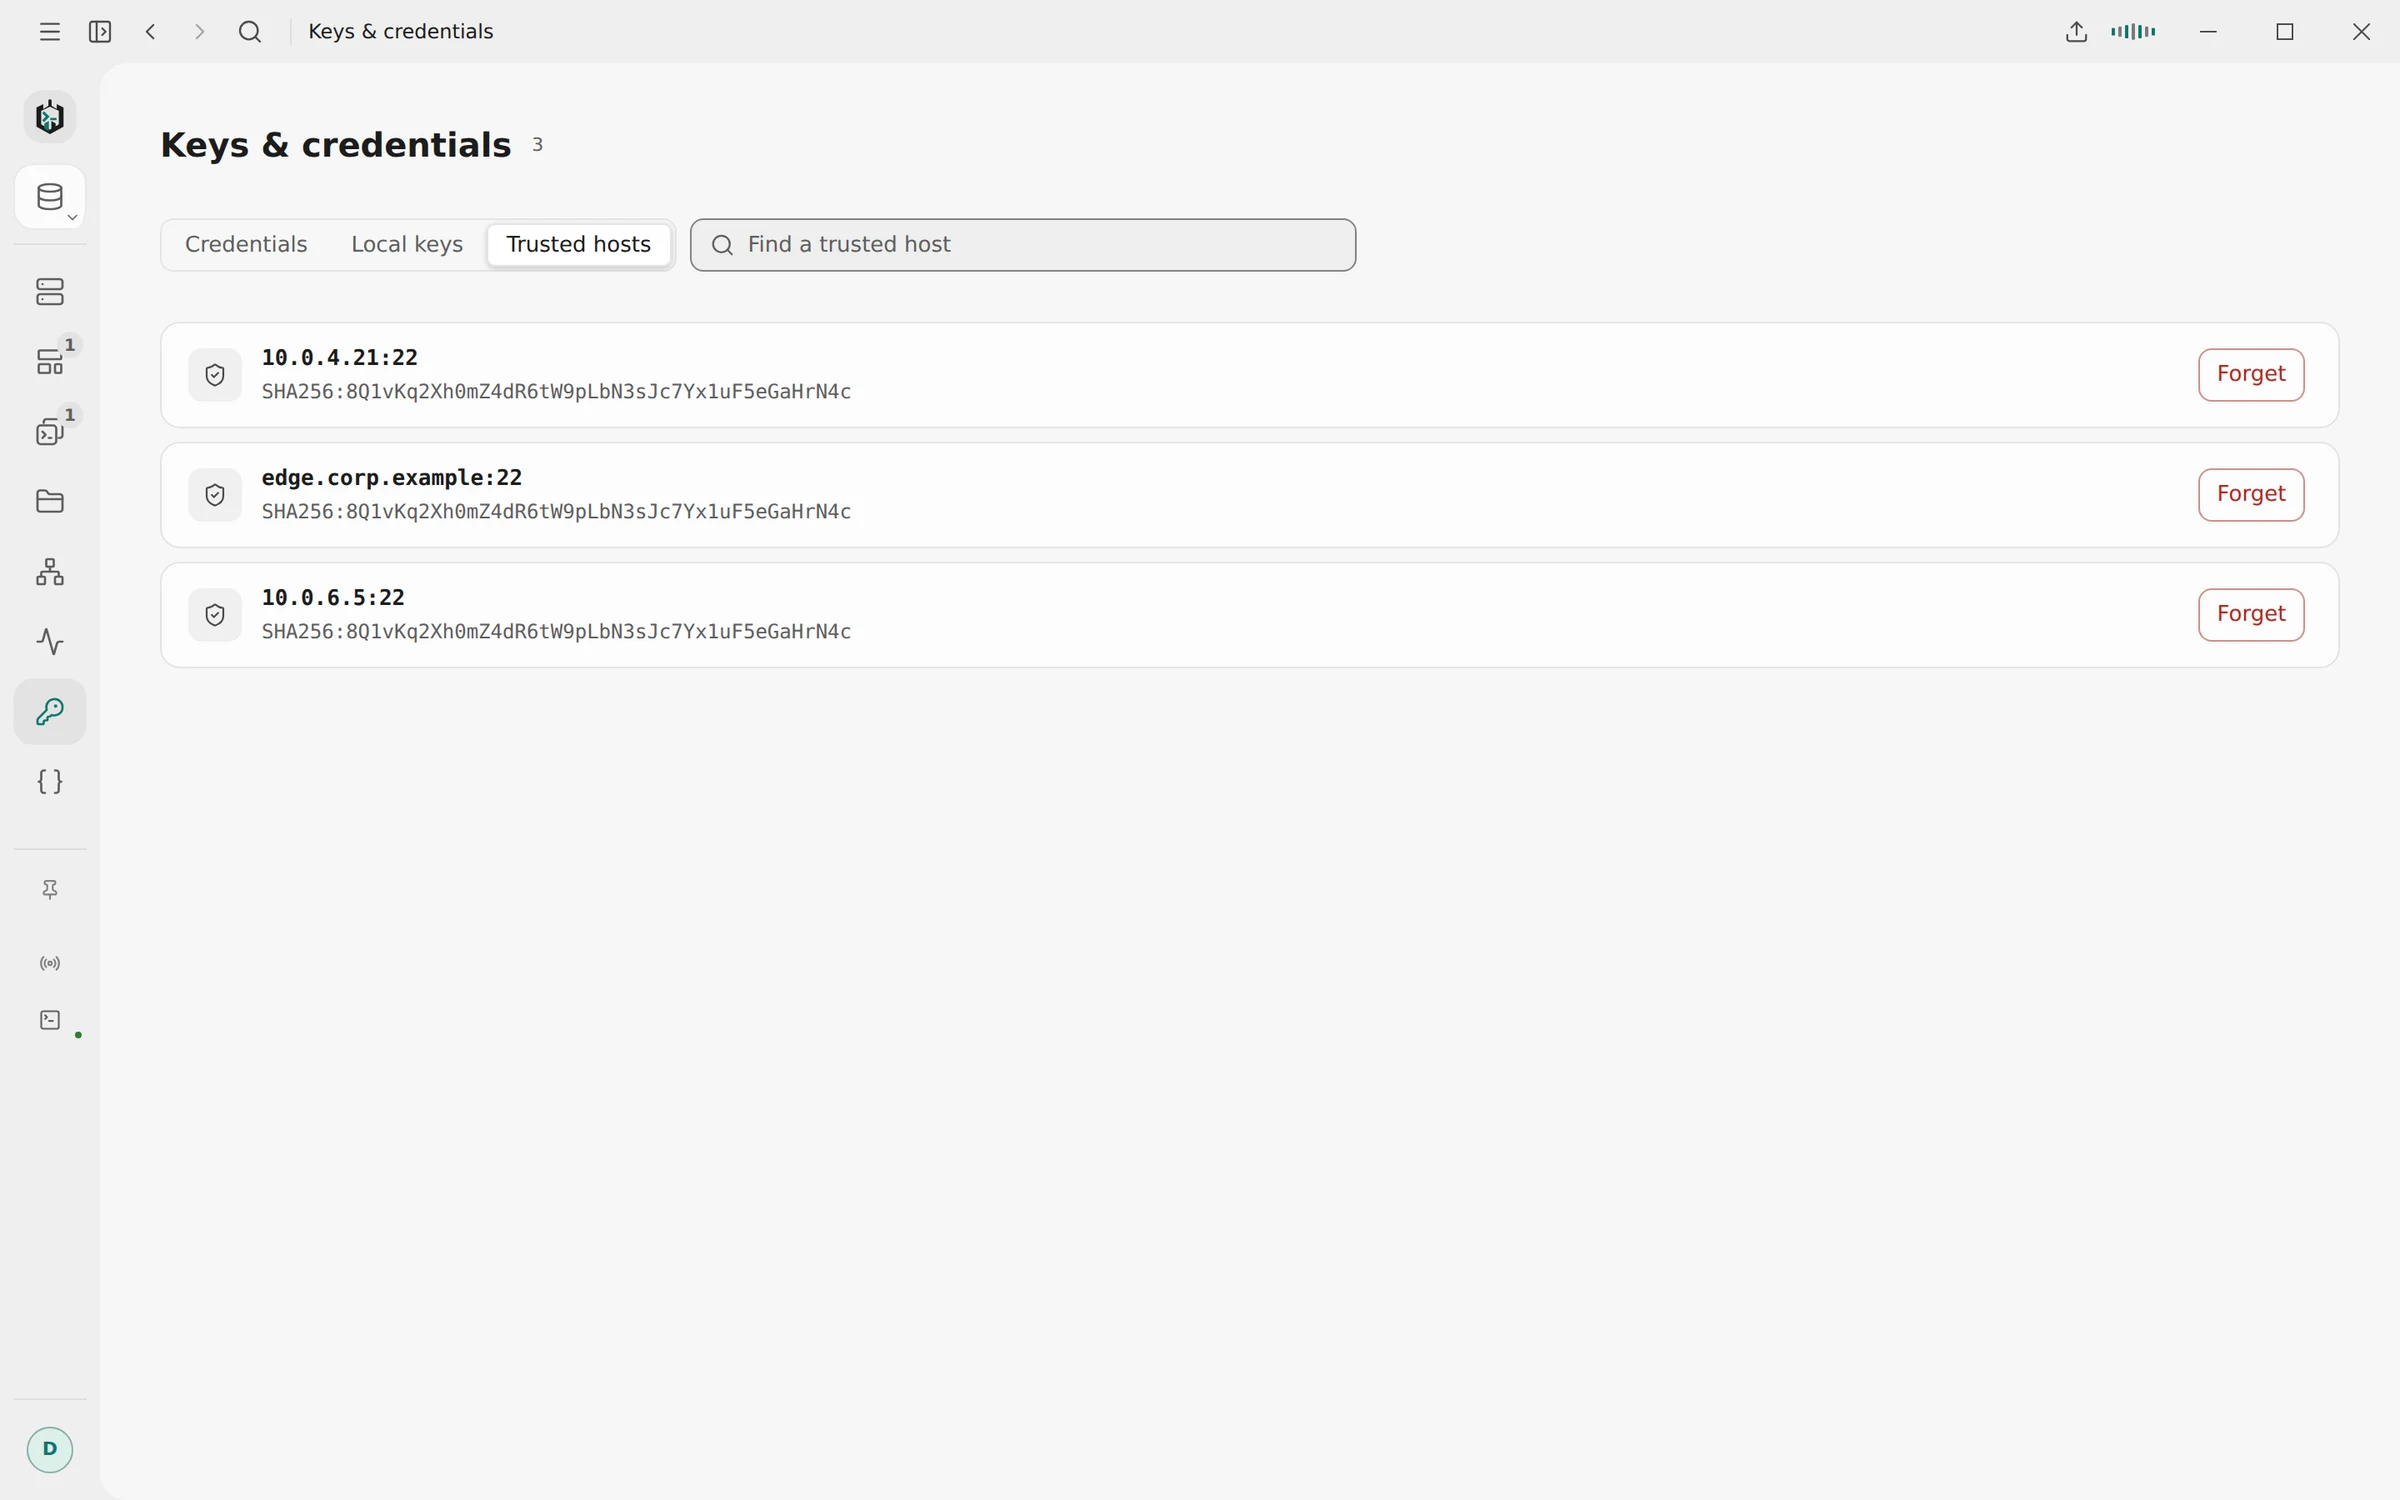
01
Šifriranje trezora
Hostovi, lozinke, pristupne fraze ključeva i uvezeni ključevi pohranjeni su u jednoj datoteci šifriranoj s AES-256-GCM. Svako spremanje prvo zapisuje potpunu zamjenu, a tek zatim ažurira datoteku trezora.
- Automatski (zadano): ključ stoji u datoteci uz trezor i Ravelon se otvara bez pitanja
- Zaključavanje lozinkom za šifriranje: ključ se izvodi iz lozinke za šifriranje sinkronizacije pomoću Argon2id
- Glavna passphrase: ista ideja, s passphraseom samo za ovaj trezor i bez računa
- Sučelje nikad ne vidi spremljenu tajnu, samo postoji li
02
Načini zaštite trezora
U automatskom načinu Ravelon se otvara bez pitanja, a šifriranje drži tvoje spremljene lozinke izvan sigurnosnih kopija, mapa sinkroniziranih u oblak i paketa za podršku. Ne štiti od drugih programa koji rade pod tvojim korisničkim računom, jer je datoteka s ključem i njima dostupna. Za to uključi zaključavanje lozinkom za šifriranje ili glavnu passphrase.
Ako se trezor ne može otvoriti, Ravelon ti pokazuje načine da ga oporaviš. Ako kreneš ispočetka, nečitljiva datoteka se arhivira uz novu. Ravelon je ne briše sam.
„Zaštita lozinkom za šifriranje ili glavnom pristupnom frazom.”
03
Automatsko zaključavanje
Uz lozinku za šifriranje ili glavnu passphrase trezor se sam zaključava nakon 5 minuta do 4 sata bez unosa te kad se računalo probudi iz duljeg mirovanja. ⌘⇧L ili Ctrl+Shift+L ga odmah zaključava. Zaključavanje zatvara svaku SSH sesiju, uključujući njezine tunele i prijenose datoteka, te svaku udaljenu radnu površinu.
- Kopirani ključ za timsko dijeljenje briše se iz međuspremnika nakon 30 sekundi
- Administratori pravilima mogu ograničiti vrijeme neaktivnosti
- Identiteti s lozinkama i ključevima sinkroniziraju se samo ako to uključiš
04
Provjera ključeva hostova
Pri prvom spajanju Ravelon ti prikazuje algoritam ključa hosta i SHA-256 otisak te pina točno ključ kojem si vjerovao, za svako kasnije spajanje. Promijenjeni ključ dobiva dijalog koji izgleda drukčije i ima drukčije formulirane gumbe, jer sa strane klijenta ponovno izgrađen server i pokušaj presretanja izgledaju potpuno isto.
- Svaki jump host provjerava se prema vlastitom pinu
- Prenesi postojeće pinove iz ~/.ssh/known_hosts
- VNC s provjerenim TLS certifikatima
- RDP s TLS-om i Network Level Authentication
05
Dijagnostika i podaci o korištenju
Dijagnostički log bilježi korake povezivanja i greške. Nikad ne sadrži lozinke, ključeve, ulaz ili izlaz terminala ni AI razgovore. Statistika korištenja prikuplja se tek kad pristaneš, a možeš vidjeti što je spremljeno, izvesti to ili obrisati sve za ovu instalaciju.
Desktop ažuriranja provjeravaju se prije instalacije, a ti odlučuješ instaliraju li se sama. Ako si na Linuxu instalirao .deb ili .rpm paket, ažuriranja umjesto toga rješava tvoj upravitelj paketa.
„Dovoljno za otklanjanje problema s vezom, bez lozinki, ključeva i sadržaja terminala.”
Česta pitanja
Često postavljana pitanja
Može li Ravelon čitati moj trezor?
Ne. Trezor je šifriran na tvom uređaju. Uz sinkronizaciju server sprema samo šifrirane podatke i nikad ne dobiva ključ.
Ima li Ravelon zaključani zaslon?
Ne prema zadanim postavkama: Ravelon se otvara ravno na tvoje hostove. Ako ga želiš, uključi zaključavanje lozinkom za šifriranje ili glavnu passphrase. Tada moraš otključati Ravelon i biraš koliko dugo smije biti neaktivan prije nego se ponovno zaključa.
Je li telemetrija uključena prema zadanim postavkama?
Ne. Ravelon pita jednom nakon postavljanja i ne prikuplja ništa dok ne pristaneš. Možeš se predomisliti u postavkama privatnosti, a administratori mogu isključiti telemetriju pravilima.
Što sadrži dijagnostički log?
Pokretanja aplikacije, korake SSH povezivanja, provjere ključeva hostova i greške, zajedno s adresama hostova, portovima, korisničkim imenima i otiscima. Nikad lozinke, ključeve, passphrase, ulaz ili izlaz terminala ni AI razgovore.
Započni
Isprobaj u svom radnom okruženju.
Desktop aplikacija je besplatna i ništa nije uskraćeno: šifrirani trezor, terminal, SFTP i asistent su uključeni. Plaćaš samo ako želiš sinkronizaciju između uređaja.
Povezane značajke
Trezor i sinkronizacija
Šifrirano na tvom uređaju prije sinkronizacije, a svaki novi uređaj treba tvoje odobrenje.
SSH terminal
SSH s lozinkama i ključevima u šifriranom trezoru.
Za tvrtke
Pravila računala, proxyji tvrtke, dijagnostički logovi i paketi za uvođenje.
Timski trezori
Dijeljeni šifrirani trezori, s odvojenim timskim ulogama i ulogama u trezoru.