Turvallisuus
Holvi ja yhteysturvallisuus
Säilytä palvelimet, salasanat ja avaimet salatussa holvissa, varmista palvelinten identiteetit ja valitse holvin lukitustila.
Rekisteröidy ilmaiseksi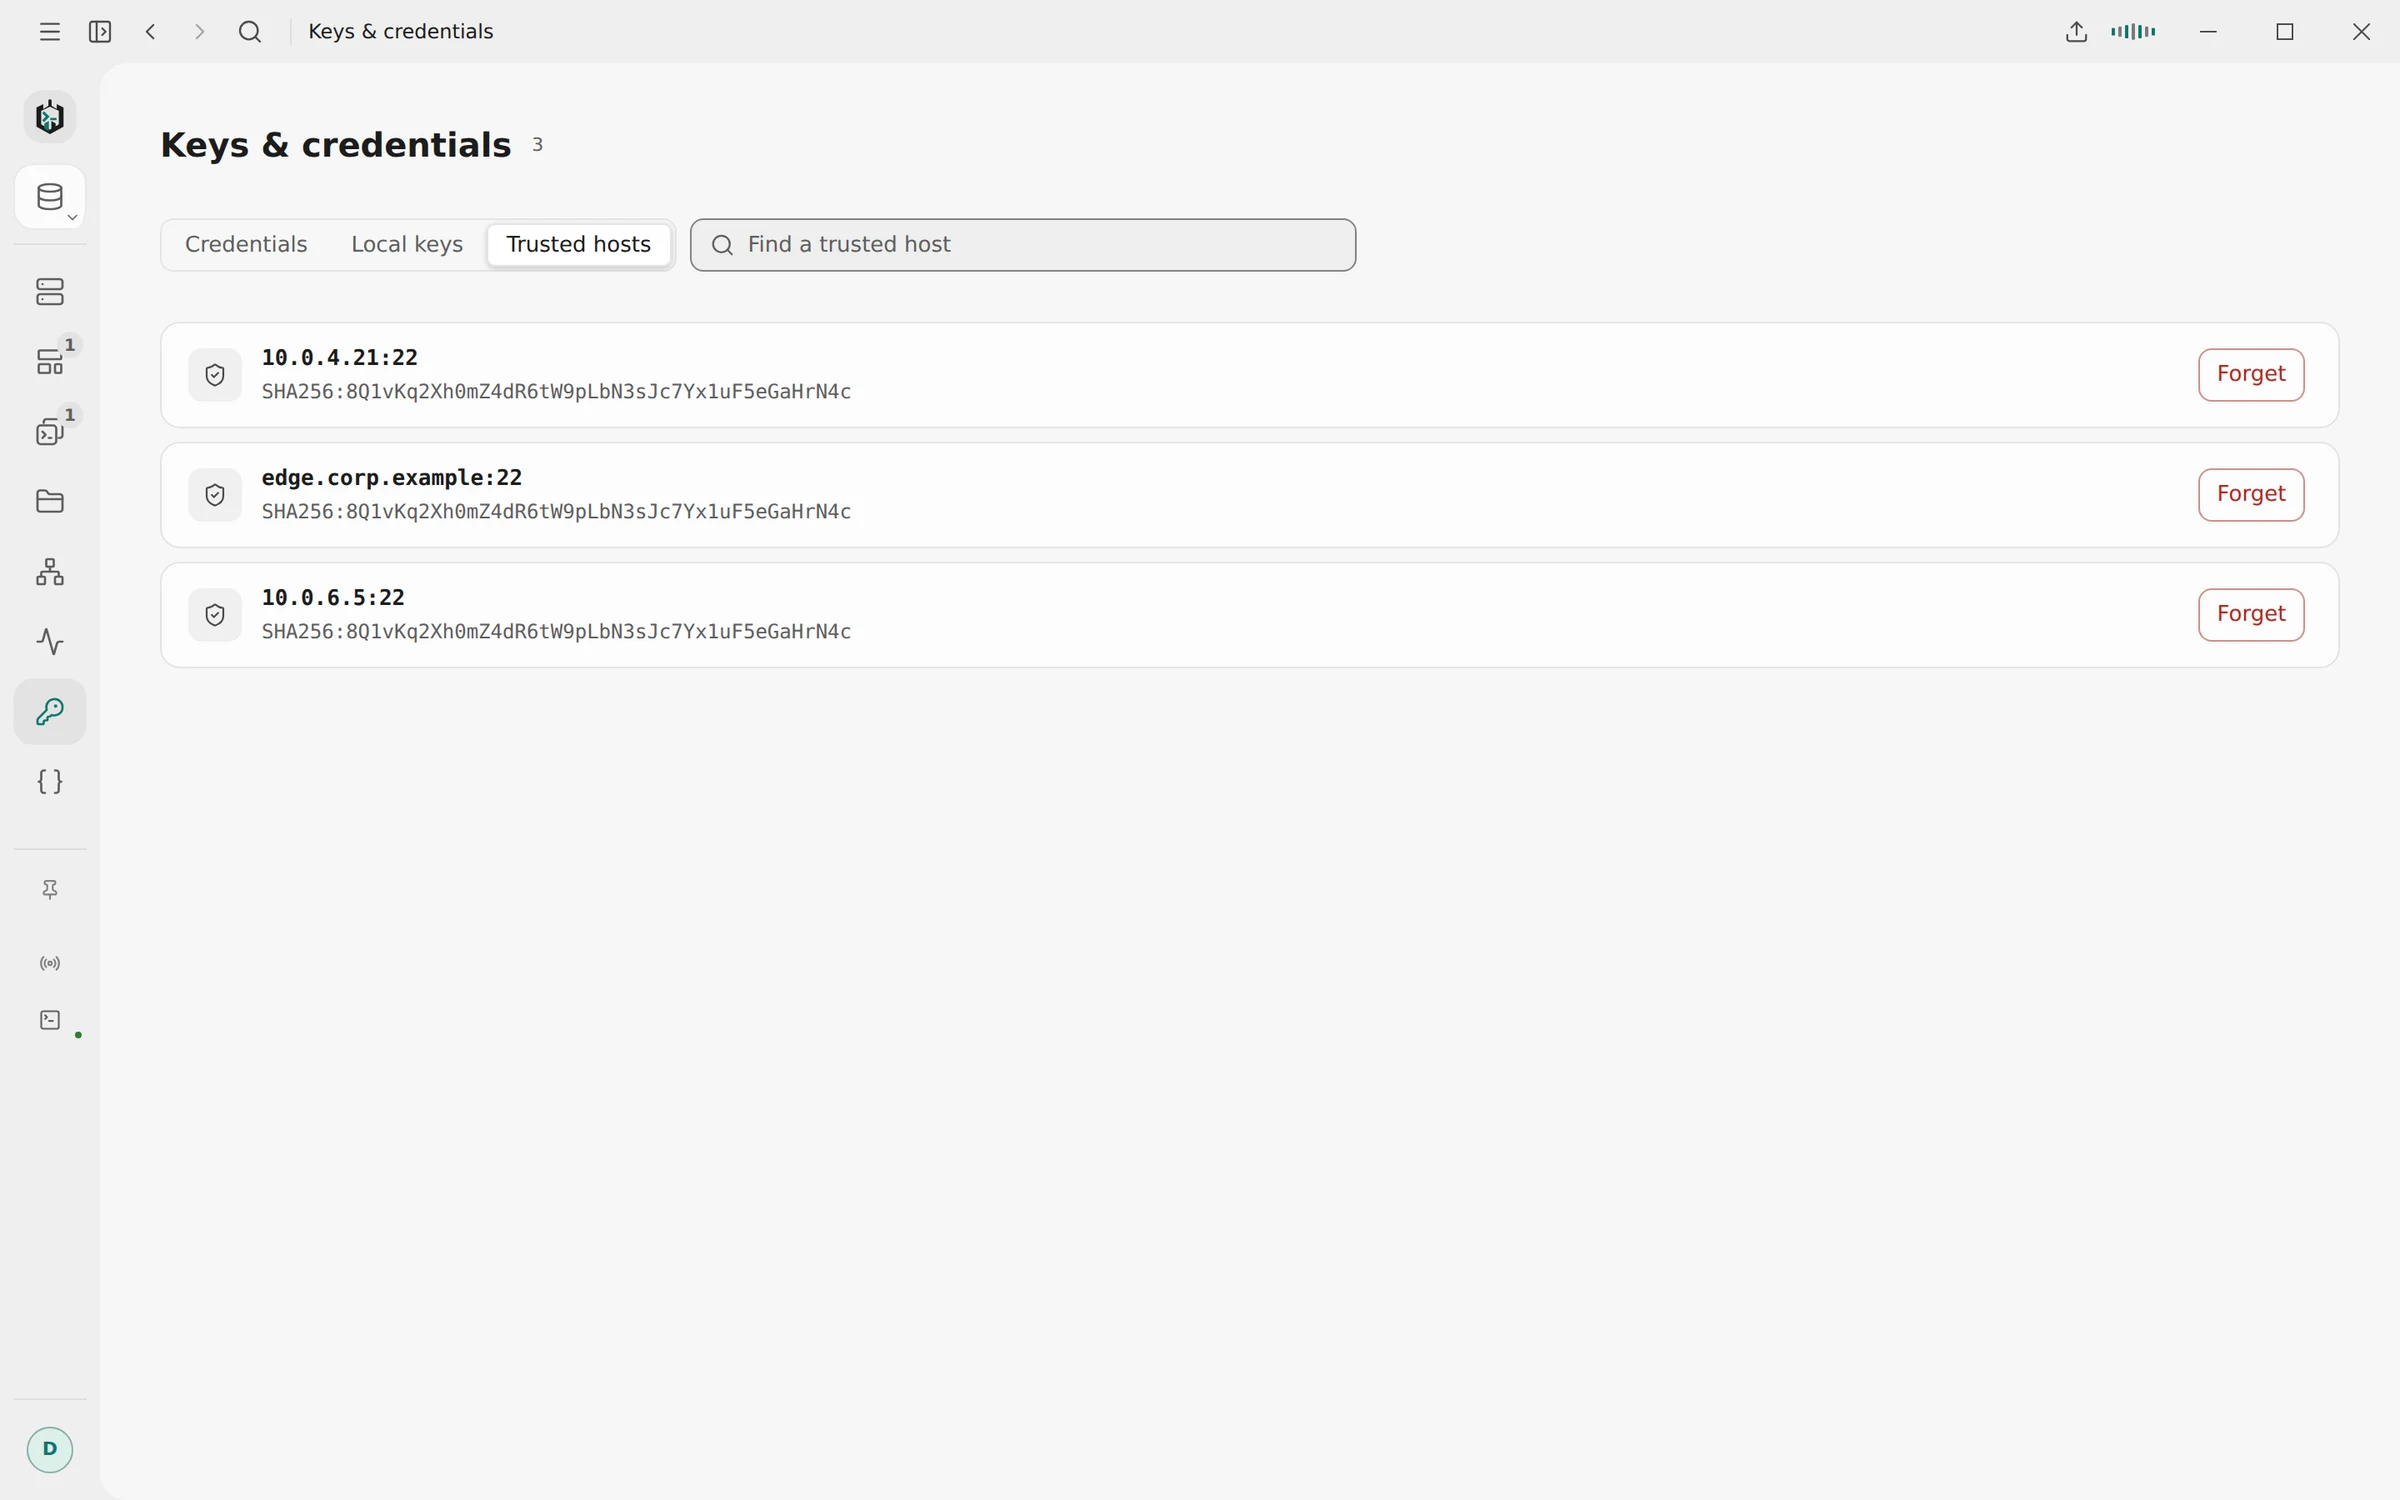
01
Holvin salaus
Palvelimet, salasanat, avainten tunnuslauseet ja tuodut avaimet tallennetaan yhteen AES-256-GCM-salattuun tiedostoon. Jokainen tallennus kirjoittaa täydellisen korvaavan tiedoston ennen holvitiedoston päivittämistä.
- Automaattinen (oletus): avain on tiedostossa holvin vieressä ja Ravelon avautuu kysymättä
- Salaussalasanalukitus: avain johdetaan synkronoinnin salaussalasanastasi Argon2id:llä
- Pääsalalause: sama idea, mutta vain tämän holvin oma salalause eikä tiliä tarvita
- Käyttöliittymä ei koskaan näe tallennettua salaisuutta, vain tiedon siitä, onko sellainen olemassa
02
Holvin suojaustilat
Automaattisessa tilassa Ravelon avautuu kysymättä, ja salaus pitää tallennetut salasanasi poissa varmuuskopioista, pilveen synkronoiduista kansioista ja tukipaketeista. Se ei suojaa muilta käyttäjätililläsi toimivilta ohjelmilta, koska avaintiedosto on myös niiden ulottuvilla. Sitä varten ota käyttöön salaussalasanalukitus tai pääsalalause.
Jos holvia ei voi avata, Ravelon näyttää keinot sen palauttamiseen. Jos aloitat alusta, lukukelvoton tiedosto arkistoidaan uuden viereen. Ravelon ei poista sitä omin päin.
”Salasanasuojaus salaussalasanalla tai päätunnuslauseella.”
03
Automaattinen lukitus
Salaussalasanalla tai pääsalalauseella holvi lukitsee itsensä 5 minuutin - 4 tunnin toimettomuuden jälkeen sekä silloin, kun tietokoneesi herää pidemmästä lepotilasta. ⌘⇧L tai Ctrl+Shift+L lukitsee sen heti. Lukitus sulkee jokaisen SSH-istunnon tunneleineen ja tiedostonsiirtoineen sekä jokaisen etätyöpöydän.
- Kopioitu tiimin jakoavain tyhjennetään leikepöydältä 30 sekunnin kuluttua
- Ylläpitäjät voivat rajoittaa joutoaikaa käytännöllä
- Salasanoja ja avaimia sisältävät identiteetit synkronoituvat vain, jos otat sen käyttöön
04
Palvelinavainten varmennus
Ensimmäisellä yhteydellä Ravelon näyttää host-avaimen algoritmin ja SHA-256-sormenjäljen ja kiinnittää juuri sen avaimen, johon luotit, kaikkia myöhempiä yhteyksiä varten. Muuttunut avain saa ikkunan, joka näyttää erilaiselta ja jonka painikkeet on muotoiltu eri tavalla, koska asiakkaan näkökulmasta uudelleen rakennettu palvelin ja sieppausyritys näyttävät täsmälleen samalta.
- Jokainen jump host tarkistetaan omaa kiinnitystään vasten
- Tuo olemassa olevat kiinnityksesi ~/.ssh/known_hosts-tiedostosta
- VNC varmennetuilla TLS-varmenteilla
- RDP TLS:llä ja Network Level Authenticationilla
05
Diagnostiikka ja käyttötiedot
Diagnostiikkaloki kirjaa yhteyden vaiheet ja virheet. Se ei koskaan sisällä salasanoja, avaimia, terminaalin syötettä tai tulostetta eikä tekoälykeskusteluja. Käyttötilastoja kerätään vasta suostumuksesi jälkeen, ja voit nähdä, mitä on tallennettu, viedä sen tai pyyhkiä kaiken tältä asennukselta.
Työpöytäpäivitykset tarkistetaan ennen asennusta, ja sinä päätät, asentuvatko ne itsestään. Jos asensit Linuxille .deb- tai .rpm-paketin, päivityksistä huolehtii sen sijaan paketinhallintasi.
”Riittävästi yhteyden vianetsintään, ilman salasanoja, avaimia tai terminaalin sisältöä.”
UKK
Usein kysytyt kysymykset
Voiko Ravelon lukea holviani?
Ei. Holvi salataan laitteellasi. Synkronoinnissa palvelin tallentaa vain salattua dataa eikä koskaan saa avainta.
Onko Ravelonissa lukitusnäyttö?
Ei oletuksena: Ravelon avautuu suoraan hosteihisi. Jos haluat sellaisen, ota käyttöön salaussalasanalukitus tai pääsalalause. Silloin sinun on avattava Ravelon, ja valitset, kuinka kauan se saa olla käyttämättä ennen kuin se lukittuu uudelleen.
Onko telemetria oletuksena päällä?
Ei. Ravelon kysyy kerran käyttöönoton jälkeen eikä kerää mitään ennen kuin sanot kyllä. Voit muuttaa mielesi tietosuoja-asetuksissa, ja ylläpitäjät voivat poistaa telemetrian käytöstä käytännöllä.
Mitä diagnostiikkaloki sisältää?
Sovelluksen käynnistykset, SSH-yhteyden vaiheet, host-avainten tarkistukset ja virheet sekä host-osoitteet, portit, käyttäjänimet ja sormenjäljet. Ei koskaan salasanoja, avaimia, tunnuslauseita, terminaalin syötettä tai tulostetta eikä tekoälykeskusteluja.
Aloita
Kokeile omassa työympäristössäsi.
Työpöytäsovellus on ilmainen eikä siitä ole karsittu mitään: salattu holvi, terminaali, SFTP ja avustaja ovat kaikki mukana. Maksat vain, jos haluat synkronoinnin laitteiden välille.
Liittyvät ominaisuudet
Holvi ja synkronointi
Salattu laitteellasi ennen synkronointia, ja jokainen uusi laite tarvitsee hyväksyntäsi.
SSH-terminaali
SSH, jossa salasanasi ja avaimesi pysyvät salatussa holvissa.
Yrityksille
Konekohtainen käytäntö, yritysten välityspalvelimet, diagnostiikkalokit ja paketit käyttöönottoon.
Tiimiholvit
Jaetut salatut holvit, joissa tiimiroolit ja holviroolit pidetään erillään.