Ravelon ID
Claus SSH en una adreça
Tries un handle, i Ravelon publica les claus SSH públiques dels teus dispositius a id.ravelon.app/@handle. Amb una sola ordre en un servidor, cadascun d'aquests dispositius hi pot iniciar la sessió. Deixes de copiar claus de màquina en màquina.
Registra't gratis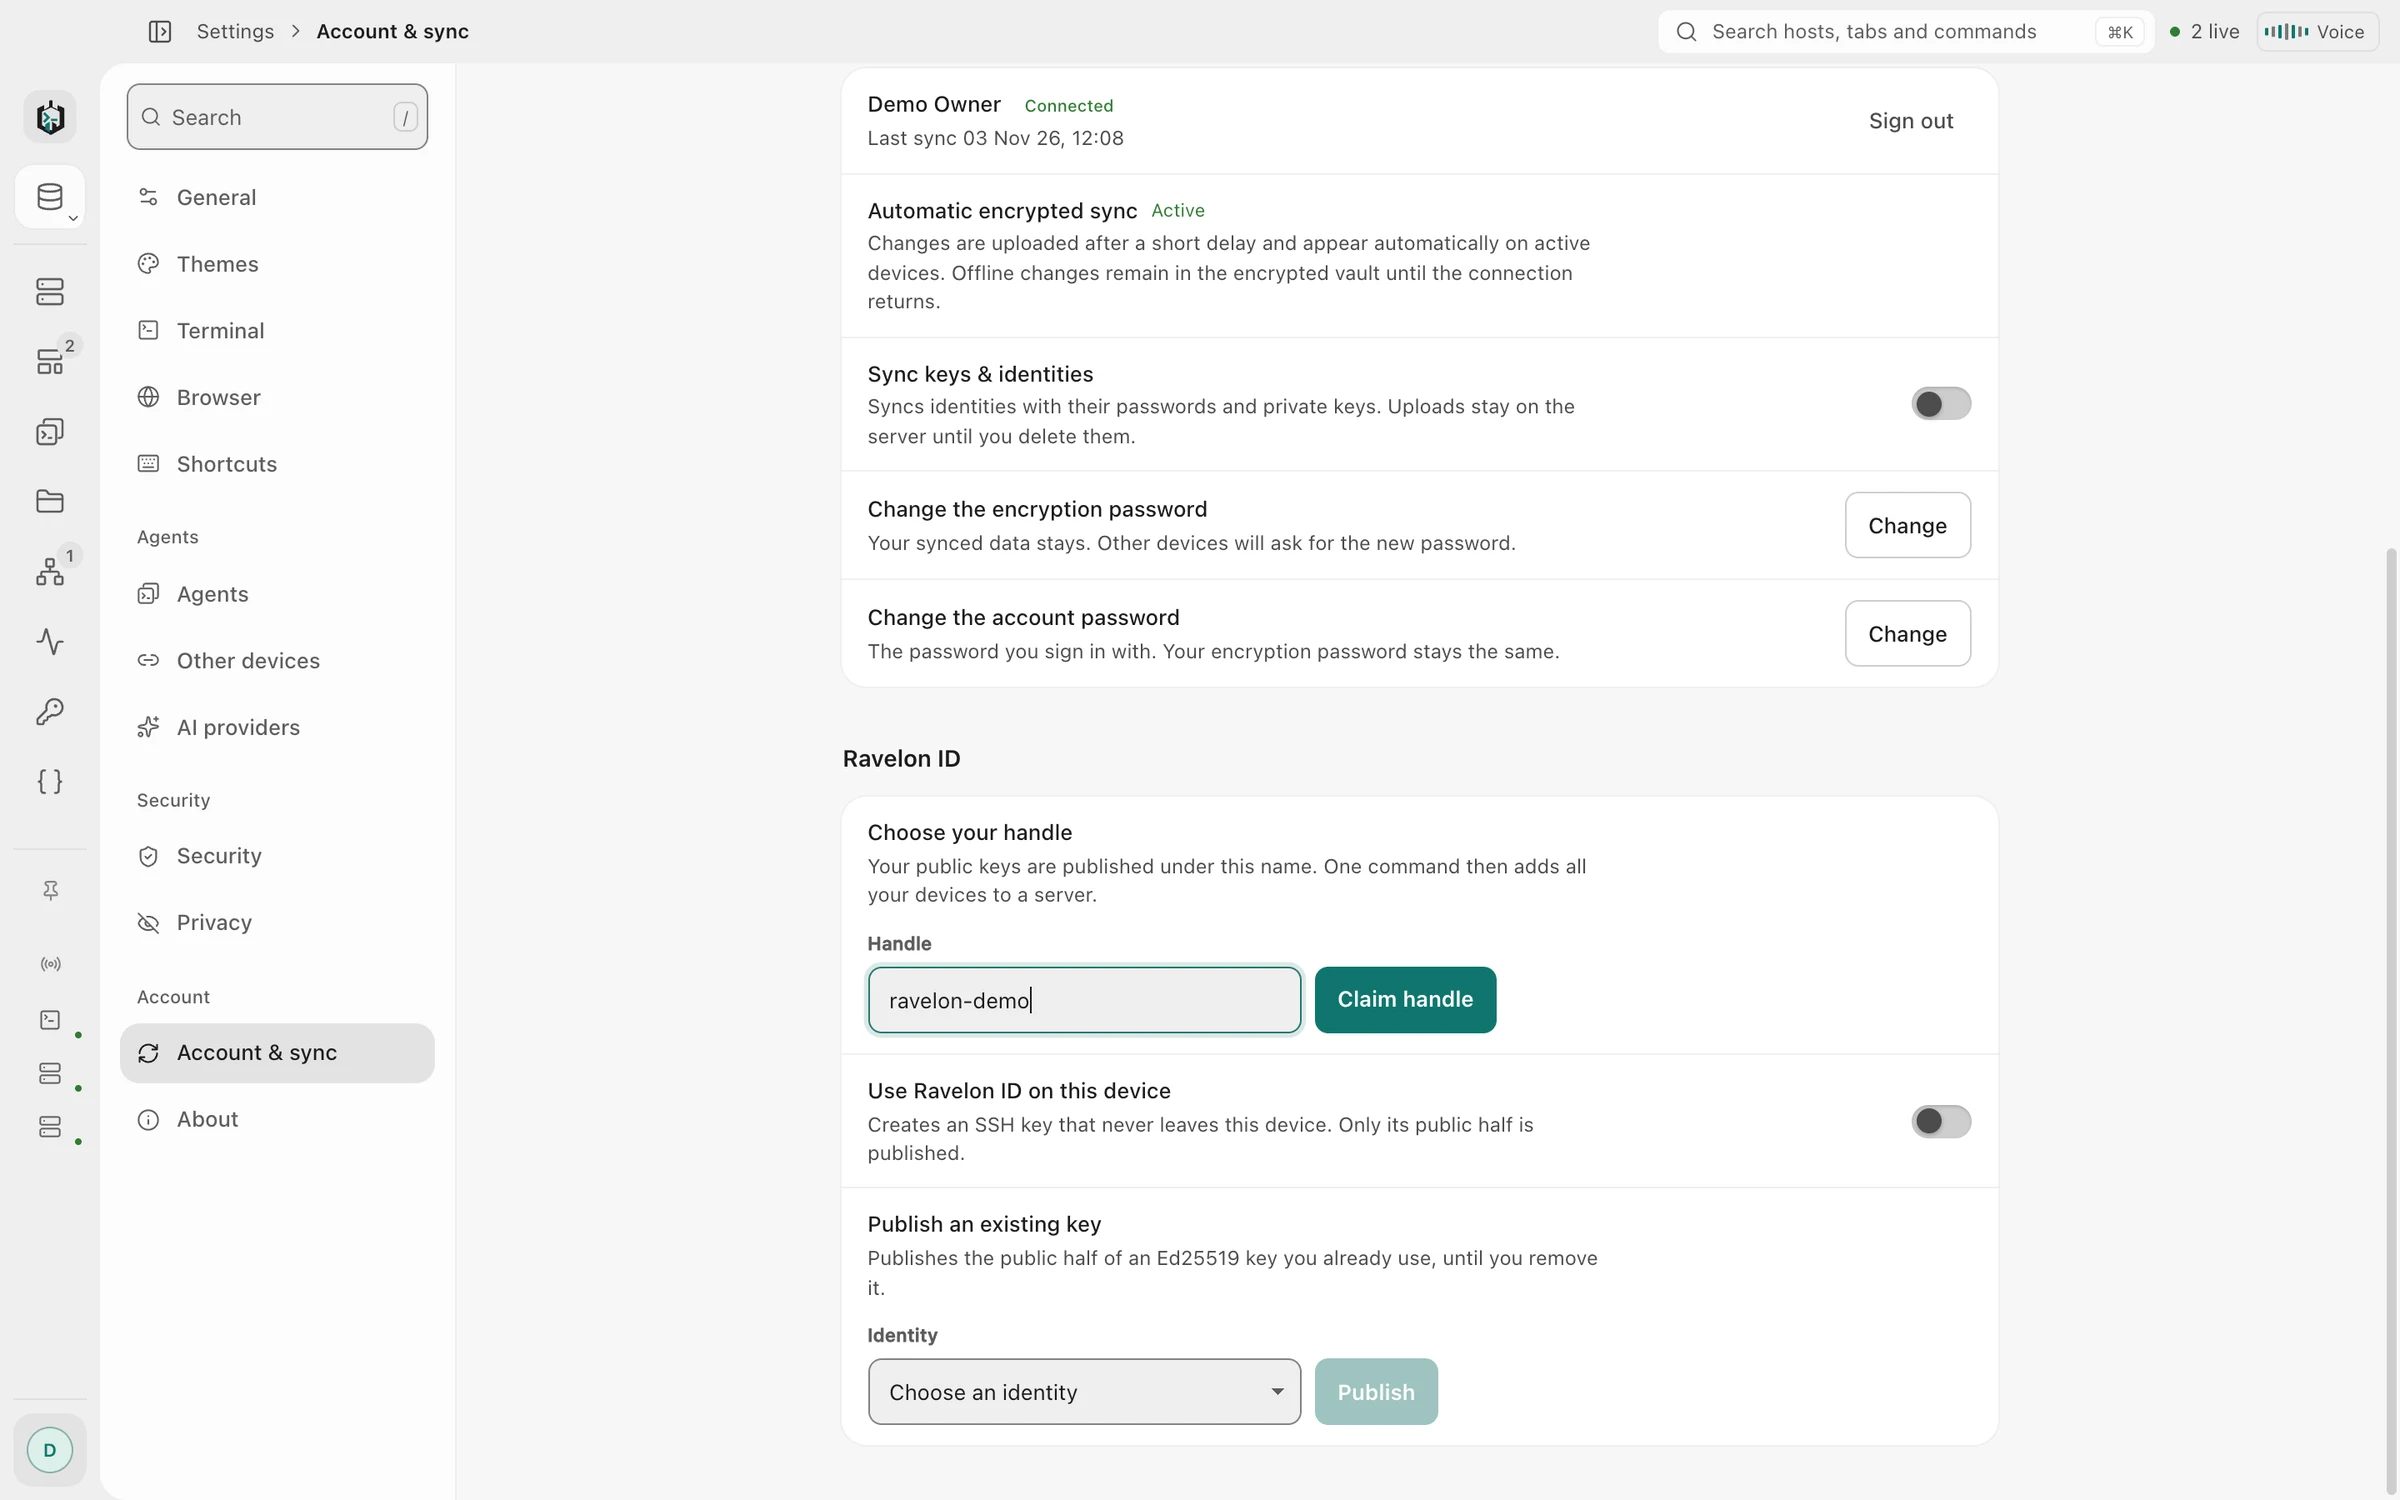
01
Adreça de claus públiques
Activa Ravelon ID a l'app de l'ordinador o de l'iPhone. El dispositiu crea la seva pròpia clau Ed25519, en conserva la part privada i publica la part pública amb el teu handle. Cada dispositiu on l'actives acaba a la mateixa adreça.
Per a curl, l'adreça és simplement un fitxer authorized_keys, així que aquesta sola línia posa totes les claus en un servidor: mkdir -p ~/.ssh && chmod 700 ~/.ssh && curl -fsS https://id.ravelon.app/@handle >> ~/.ssh/authorized_keys. En un navegador, la mateixa adreça mostra les claus amb les seves empremtes.
- Una clau Ed25519 per dispositiu, creada al dispositiu
- App d'escriptori a Windows, macOS i Linux, i l'app per a iPhone i iPad
- Text pla per a curl, una pàgina llegible per als navegadors
- Inclòs amb Pro
02
Claus existents
Ja tens una clau Ed25519 en un portàtil o en una màquina de compilació? Enganxa'n la part pública al teu compte, a Ravelon ID, i posa-li un nom. Llavors queda al costat de les claus dels teus dispositius. Ravelon mai no et demana la clau privada, i una clau que afegeixes així s'hi queda fins que l'eliminis.
«Dels teus dispositius només en surten claus públiques.»
03
Autenticació SSH
Amb Ravelon ID activat, cada connexió SSH ofereix primer la clau del dispositiu. Si el servidor no la coneix, l'app continua amb la contrasenya o la clau que has desat per a aquell host. Els servidors sense el teu Ravelon ID es comporten exactament com abans.
«Amb Ravelon ID activat, cada connexió SSH ofereix primer la clau del dispositiu. Si el servidor no la coneix, l'app continua amb la contrasenya o la clau que has desat per a aquell host. Els servidors sense el teu Ravelon ID es comporten exactament com abans.»
04
Eliminació de claus
Cada clau nova t'envia un correu. Tancar la sessió d'un dispositiu en treu la clau de la teva adreça, i pots eliminar qualsevol clau al teu compte o a les apps. Al servidor, cada línia del teu Ravelon ID acaba en ravelon-id:@handle, cosa que fa fàcil trobar-les i esborrar-les.
- Avís per correu per a cada clau nova
- Amb la verificació en dos passos activada, només una sessió que l'ha superada pot publicar una clau
- Un handle que deixes queda reservat per a tu, ningú més el pot agafar
Preguntes freqüents
Preguntes freqüents
Necessito Ravelon Pro per a Ravelon ID?
Sí. Ravelon ID s’inclou amb Pro i durant una prova activa de Pro.
Quines claus puc afegir?
Claus públiques Ed25519, les que crea ssh-keygen -t ed25519 i que accepten tots els servidors OpenSSH actuals. Enganxa la línia del fitxer .pub.
Com retiro l'accés a un servidor?
Elimina la clau al teu compte o a l'app, i els servidors que carreguen la teva adreça deixen de rebre-la. Les línies que ja són a l'authorized_keys d'un servidor s'hi queden fins que les esborris; totes acaben en ravelon-id:@handle.
Ravelon pot veure les meves claus privades?
No. Les claus de dispositiu es creen al dispositiu i la seva part privada s'hi queda. De les claus que afegeixes, només enganxes la part pública. L'adreça només serveix claus públiques.
Comença
Prova-ho al teu propi workspace.
L'app d'escriptori és gratuïta i no s'hi guarda res: el vault xifrat, el terminal, SFTP i l'assistent hi són inclosos. Només pagues si vols sincronització entre dispositius.
Funcions relacionades
Terminal SSH
SSH amb les contrasenyes i les claus guardades en una caixa forta xifrada.
Seguretat
Un vault xifrat, claus de host fixades i el nivell de bloqueig que triïs.
Caixa forta i sincronització
Xifrat al teu dispositiu abans de sincronitzar, i cada dispositiu nou necessita el teu vistiplau.
iPhone i iPad
SSH, SFTP i túnels locals natius a l'iPhone i l'iPad, ara a l'App Store.